
Qualys、サイバーリスクの修復を統合的に実行する「TruConfidence」を発表
Qualysは、新たな修復インテリジェンス兼オーケストレーションエンジン「TruConfidence」を搭載した「TruRisk Eliminate 2.0」を発表しました。TruConfidenceは、フロンティアAI時代の新カテゴリーとなる「Autonomous RemOps」というQualysの
Qualysは、新たな修復インテリジェンス兼オーケストレーションエンジン「TruConfidence」を搭載した「TruRisk Eliminate 2.0」を発表しました。TruConfidenceは、フロンティアAI時代の新カテゴリーとなる「Autonomous RemOps」というQualysの
Microsoftは2026年11月10日、Windows 11 バージョン23H2のEnterpriseエディションおよびEducationエディションに対する通常のセキュリティ更新を終了します。対象のPCは定期的なセキュリティパッチを受け取れなくなります。画像:Microsoft 一部の
Microsoftは10月のPatch Tuesdayで、すでに悪用が確認されているWindowsの脆弱性を含む、1,400件超の脆弱性に対処しました。10月13日に公開されたセキュリティ更新プログラムは、Windows、Office、.NETなどのMicrosoft製品を対象としています。セキュリティチームに
CVSSスコア9.9のSAP S/4HANAの脆弱性により、特定のユーザー権限を持つ攻撃者が不正なコードを実行できる恐れがあります。別の脆弱性では、NetWeaverとWeb Dispatcherのサービスが停止する可能性があります。画像:SAP SAP製ソフトウェアの脆弱性により、正規のア
Microsoftは、脆弱性の公開件数で記録更新が続いており、今回の月例セキュリティ更新プログラム(Patch Tuesday)では、同社のさまざまな企業向け製品やサービスに影響する1,413件の欠陥を明らかにしました。 この月次パッチの件数は、2020年に記録した年間最多の1,261件(共通脆弱性識別子
スマートフォンを最新の状態に保つだけでは、研究者によるGoogleのPixel 10へのハッキングを防げませんでした。Pwn2Own Irelandでは、3つの異なるチームが、完全にパッチを適用した同端末へのリモート攻撃を10月8日に成功させています。実演で使われた脆弱性はそれぞれ異なり、ゼロデイ脆弱性のほか、
AI主導の「脆弱性黙示録(vulnpocalypse)の時代」が深まるなか、Microsoftの2026年10月のパッチチューズデー・セキュリティ更新プログラムは、修正した脆弱性の数で先月の過去最多記録を大きく更新しました。公開されたMicrosoftのCVEは1,413件に上ります。このうち80件が重大(Critic
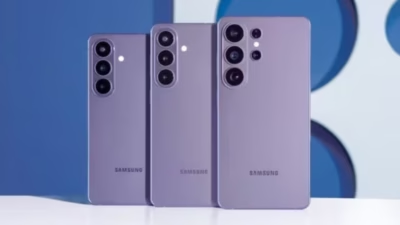
Samsungの「Galaxy S26」が、わずか3日間で7回ハッキングされました。研究者らは、新たに発見した脆弱性と、メーカーがすでに把握していた欠陥を組み合わせて攻撃を成功させています。このデモンストレーションは、10月8日に閉幕した「Pwn2Own Ireland 2026」で行われました。 Zero D
シニア・サイバーセキュリティ・ストラテジスト毎年10月は、セキュリティの基本を見直す公式の機会となります。しかし、基本は季節限定のテーマであってはなりません。毎月のように発生する侵害の原因は、まさにこの基本的な課題にあるからです。 ここで挙げる内容は、AIを使っているかどうかにかかわらず当てはまります。攻撃者
NinjaOneは、IT担当者を支援し能力を引き上げるエージェント型AIテクニシャン「Katana AI」と、「NinjaOne MCPサーバー」を発表しました。NinjaOne MCPサーバーは、エージェントのオーケストレーションを担うコネクタで、各チームがすでに利用しているAIツールに対して、プラ
すべての記事を読み込みました