
FBI、データ侵害を受けPeopleSoftシステムに関わる委託業者を排除 ロイター報道
ロイターによると、Accentureの下で働く委託業者がセキュリティパッチを適用していませんでした。 米連邦捜査局(FBI)は、FBI職員の個人情報が流出したデータ侵害をめぐり、PeopleSoftの導入作業に携わってい
ロイターによると、Accentureの下で働く委託業者がセキュリティパッチを適用していませんでした。 米連邦捜査局(FBI)は、FBI職員の個人情報が流出したデータ侵害をめぐり、PeopleSoftの導入作業に携わってい
FBIは、職員数千人の個人情報が流出したデータ侵害を受け、Accentureの委託業者を契約から外しました。ロイターが火曜日、事情に詳しい関係者2人の話として報じました。 FBIは、この委託業者や関係組織の名前を公表していません。ただし、FBI幹部はロイターに対し、これまでの調査で、問題のシステムを管理していた委託業
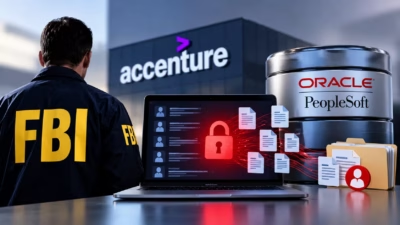
米連邦捜査局(FBI)は10月5日、セキュリティパッチの未適用が一因となって数千人の職員の機微情報が流出した問題を受け、Accentureの委託先を排除しました。 FBIのサイバー部門責任者であるブレット・レザーマン氏は、今回のインシデントが第三者組織の管理するプラットフォームにおけるセキュリティ上の不備によって起
著名なアナリストの1人は、PeopleSoftの利用企業に対し、Environment Management HubとIntegration Brokerを公開インターネットから切り離すよう勧めています。
著名なアナリストは、PeopleSoftの利用企業に対し、Environment Management HubとIntegration Brokerを公開インターネットから切り離すよう推奨しています。 ハッカー集団Shin
この深刻な侵害の可能性がある事案は、最も高度なセキュリティ体制を持つ組織でさえ直面するサプライチェーンリスクを浮き彫りにしています。 FBIは、サイバー犯罪集団ShinyHuntersが自らの求人ポータルをハッキングし、FBIから機密性の高いデータを大量に盗み出したと主張していることを受け、このサイ
ShinyHuntersがFBIの採用サイトを改ざん、PeopleSoftのゼロデイ脆弱性を利用して人事データ2TBを盗んだと主張身代金目的ではなく、嫌がらせやスワッティング戦術を主張したFBIの5月の広報文書に異議を唱えるための攻撃だとグループは説明専門家はエクスプロイト自体の価値の高さに警鐘を鳴らす、FBIは
著名なハッキンググループShinyHuntersは、ゼロデイエクスプロイトを通じてFBIに侵入し、「全FBI職員および応募者」のデータを窃取したと主張しています。 同グループはデータリークサイト上でこのニュースを公表し、5月15日に公開されたFBIの広報声明(PSA)における主張が不正確であるとして、その報復措
恐喝集団ShinyHuntersは、Oracle PeopleSoftの新たなゼロデイ脆弱性を利用してFBIのシステムに侵入したと主張しています。同集団によれば、内部サービスにアクセスし、職員や求職者に関する機密データを窃取したとのことです。 脅威アクターはBleepingComputerに対し、この脆弱性がリモート
オラクルは火曜日、2026年9月のクリティカル・セキュリティ・パッチ・アップデート(CSPU)の一環として、673件の新規セキュリティパッチをリリースしたと発表しました。 今回のセキュリティアップデートでは、800件を超える脆弱性が修正されたとみられます。2026年9月のCSPUアドバイザリに含まれる17件のリスクマ
すべての記事を読み込みました