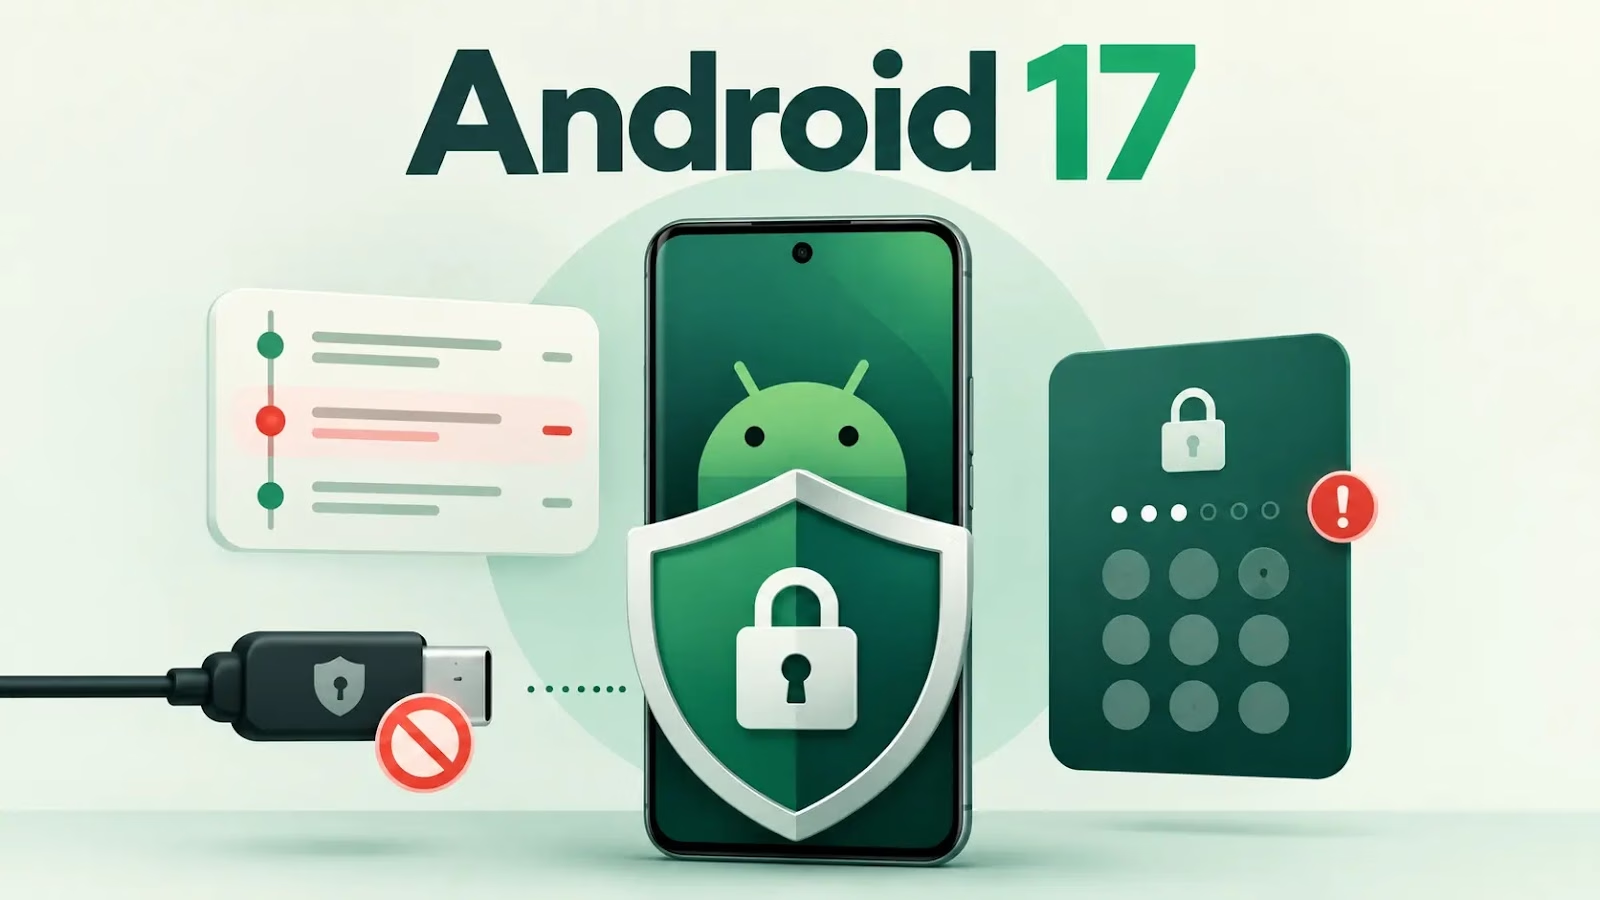
Googleは、Androidの「高度な保護機能(Advanced Protection)」に6つのセキュリティ強化策を追加しました。スパイウェア調査、悪意あるUSB接続、ユーザー補助機能の悪用、ブラウザーの脆弱性攻撃、認証失敗の繰り返しといった脅威に対応します。
Cybersecurityconsulting
2026年10月1日に発表されたこのアップデートは、ジャーナリストや政府関係者、公的な立場にある人物、セキュリティ意識の高いユーザーを守るため、Android 17の防御を強化するものです。
今回の変更は、2025年5月にAndroid 16で導入されたデバイスレベルの高度な保護機能を土台にしています。
1つのスイッチで、Android、Chrome、Googleメッセージ、Google製の電話アプリにまたがるセキュリティ設定をまとめて管理できます。このモードが有効な間は、Google Playプロテクトなどの保護機能や詐欺検出機能を無効にできません。
中核となるのが「侵入ログ(Intrusion Logging)」です。任意で有効にできるフォレンジック機能で、セキュリティ関連およびネットワーク関連のアクティビティを記録し、エンドツーエンドで暗号化したうえでGoogleのサーバーに保存します。
記録されるイベントは、アプリのプロセス起動、インストール、更新、削除、DNSルックアップ、IP接続、USB経由のファイル転送、証明書の変更、デバイスのロックとロック解除などです。
ユーザーは記録をダウンロードして復号し、信頼できるセキュリティ専門家に共有できます。専門家は、端末が侵害されたかどうか、いつ、どのように侵害されたのかを調査できます。
ログは直近12か月分が保持され、ログ記録を無効にした後でも、期限が来るまで手動で削除することはできません。
有効にするには、高度な保護機能の設定内で個別に同意する必要があります。より広範なセキュリティモードをオンにしただけでは、ログ記録は始まりません。
Cybersecurityconsulting
プライバシー面のトレードオフは小さくありません。システムレベルのログ記録は、ChromeのシークレットモードのセッションによるネットワークイベントBも記録します。
復号した記録は慎重な取り扱いが必要です。またGoogleは、法域によっては法的義務により、データや認証情報の開示を求められる可能性があると警告しています。
USB保護は、対応デバイスがロックされている間、新しいUSBデータ接続をブロックします。接続された周辺機器や充電スタンドへのデータ経路を開くことなく、充電だけを行えます。
ロック解除中に確立された接続は、ロック後も維持されます。ノートPCとのデータ転送や、有線のAndroid Autoセッションも対象です。
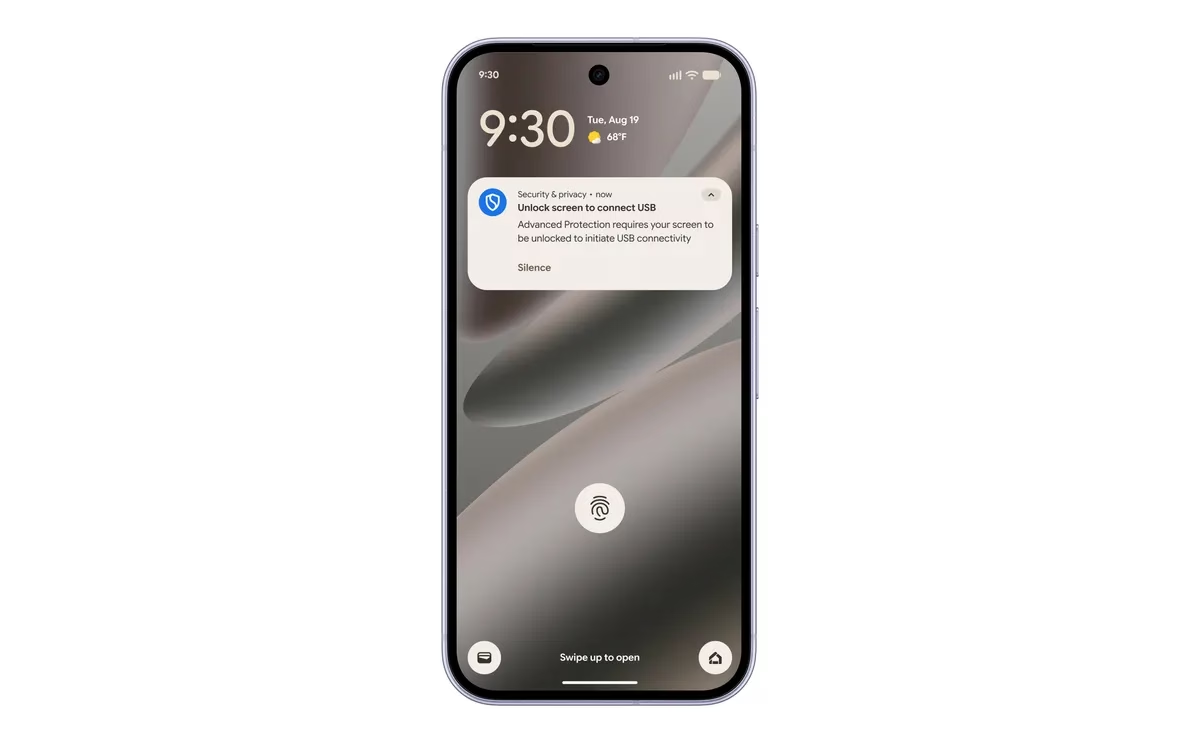
Googleの説明によると、この実装はモバイル業界初であり、攻撃者が端末内の痕跡を消そうとした場合でも証拠を保全できるように設計されています。
Android 17の高度な保護機能
この機能は、Pixel 6以降の端末と、一部のAndroid 17搭載ハードウェアで利用できます。メーカーによる実装の違いによっては、急速充電などの動作に影響が出る場合があります。
Googleのドキュメントによると、ロック解除中に開始された接続や、端末の起動が完了するまでの期間は、この保護の対象外です。
Cybersecurity news
「認証失敗ロック(Failed Authentication Lock)」は、設定画面や保護されたアプリ内で認証に繰り返し失敗すると、対応端末を自動的にロックします。
物理的な不正操作やブルートフォース攻撃への対策ですが、Googleは発表の中で失敗回数のしきい値を明らかにしていません。利用できるのは一部のAndroid 17端末に限られます。
Android 17の高度な保護機能は、AccessibilityServiceへのアクセスを、「ユーザー補助ツール」に分類された検証済みアプリだけに制限します。
悪意あるアプリは、このサービスを悪用して機密情報を読み取ったり、マルウェアをインストールしたり、削除を妨害したりします。今回の制限でこうした悪用を防ぎつつ、正当な支援技術には引き続きアクセスを認めます。
Chromeも、高度な保護機能の下ではWebGPUを無効にします。このAPIは高度なグラフィックスやGPUによる演算を可能にしますが、無効化は特定の脆弱性への対処ではなく、複雑なブラウザーの攻撃対象領域を減らすための措置です。
CVEdatabase access
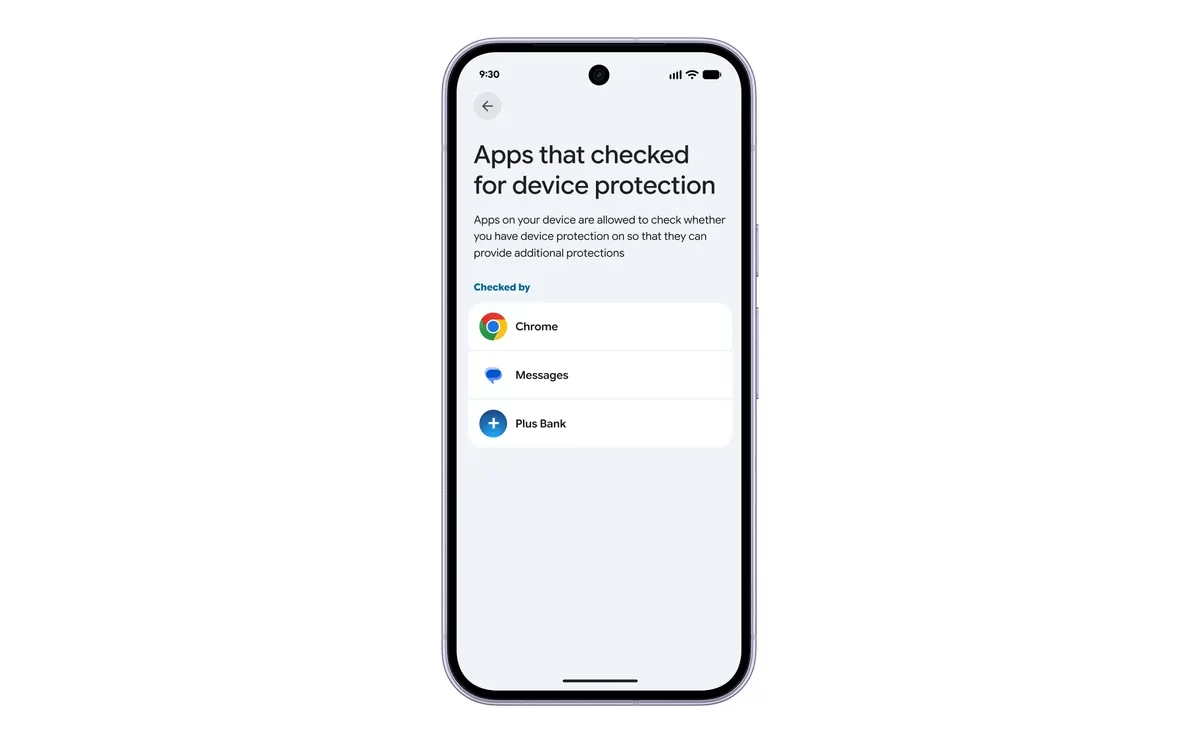
新設された「対応アプリ」ページでは、高度な保護機能のステータスを確認するインストール済みアプリを一覧で確認できます。
開発者向けAPIを使えば、アプリはこのステータスを照会し、実行中の変更を受け取れます。これにより、追加の保護措置を実装できます。
Googleによると、既存ユーザーには、強化機能が端末に届いた時点で通知が送られます。
6つの機能はいずれもAndroid 17に適用されます。ただしUSB保護と認証失敗ロックにはハードウェア面の例外があり、侵入ログは引き続き手動での有効化が必要です。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/android-17-advanced-protection/