
Google、Androidセキュリティアップデートを公開:対象端末と入手方法
GoogleはAndroid向けのセキュリティ修正を公開しました。10月のアップデートは、Android OSのバージョン14、15、16、16-qpr2、17が対象です。「qpr」とは「Quarterly Platform Release」の略で、Googleが年次の大型アップデートの合間に配信する中間ア
GoogleはAndroid向けのセキュリティ修正を公開しました。10月のアップデートは、Android OSのバージョン14、15、16、16-qpr2、17が対象です。「qpr」とは「Quarterly Platform Release」の略で、Googleが年次の大型アップデートの合間に配信する中間ア
Googleは、Androidの重大な脆弱性7件を修正しました。これらには、ユーザーの操作なしに権限昇格やサービス拒否(DoS)攻撃を引き起こしかねない欠陥が含まれています。同社が10月5日に公開した 10月のAndroidセキュリティ情報では、Androidの固有の脆弱性25件が取り上げられ、そのうち7件が「
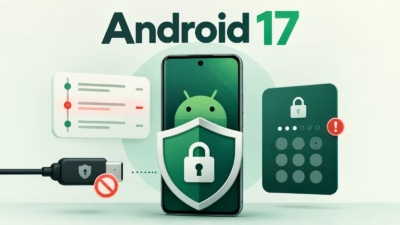
Googleは、Androidの「高度な保護機能(Advanced Protection)」に6つのセキュリティ強化策を追加しました。スパイウェア調査、悪意あるUSB接続、ユーザー補助機能の悪用、ブラウザーの脆弱性攻撃、認証失敗の繰り返しといった脅威に対応します。Cybersecurityconsulting 202
Googleは、Android 17の「高度な保護機能(Advanced Protection)」を拡張し、6つのセキュリティ機能を追加しました。スパイウェアの活動を抑え、攻撃の証拠を保全し、詐欺師がよく使う侵入経路をふさぐことが狙いです。 10月1日に発表されたこのアップデートは、ジャーナリストや選挙で選ばれた公職
ジャーナリストが自分のスマートフォンがハッキングされたと疑ったとき、まず問題になるのは、攻撃の痕跡が残っているかどうかです。GoogleはAndroid 17の「高度な保護機能(Advanced Protection)」に6つの機能を追加しました。その1つは、証拠のコピーを端末の外に保管する機能です。
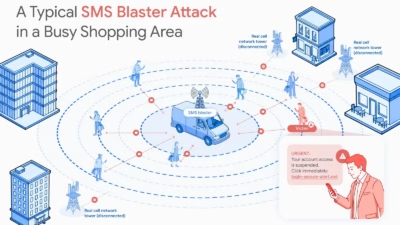
Android 17では、セルラーダウングレード攻撃を軽減し、ローカルネットワークを保護し、暗号化されたWebセッション中のメタデータ露出を制限する、新たなネットワークセキュリティ制御群が導入されています。 今回のアップデートには、公共の場でユーザーを標的にすることが増えているSMSブラスターキャンペーンに対抗するた
Googleは、プライバシー漏洩の低減、自宅Wi-Fiにおける不正な機器発見の制限、証明書検証の強化、そして不正な2G基地局を通じて配信されるフィッシングキャンペーンの抑止を目的とした、Android 17のネットワークセキュリティ制御機能を発表しました。 8月27日に発表されたこの変更は、ユーザーが暗号化アプリやH
GoogleはAndroid 17で一連のネットワークセキュリティ機能の変更を導入しました。これにより、ネットワーク事業者や盗聴者、詐欺師がスマートフォン上での行動を追跡することを難しくする狙いがあります。 「Webサイトを訪問したりアプリを使用したりする際、たとえその接続がHTTPSで暗号化されてい
Googleは、Android 17に新たなネットワークセキュリティ保護機能を導入し、接続プライバシーの強化、携帯通信網の脆弱性への対応、そしてユーザーの自宅ネットワークのプライバシー保護を図ります。 Android 17では、Encrypted Client Hello(ECH)への対応が追加されました。これはプラ
Nebula Securityは「IonStack」と呼ばれる重大なエクスプロイトチェーンを公表しました。これによると、攻撃者は悪意のあるURLを1回クリックさせるだけでAndroid 17端末の完全なルート権限を取得できるとしています。 この事実は、現在のモバイルエコシステムにおけるブラウザからカーネルに至る攻撃対
すべての記事を読み込みました