サイバー関連の見出しは派手な攻撃に注目しがちです。しかし、実際に「まずい」と青ざめる事態を引き起こすのは、普段から信頼して使っているツールやワークフローを悪用する手口です。IT管理を自社で担うか外部に委託するかを問わず、中小規模の組織にとって、攻撃者とその進化する手口に追いつき続けることは終わりのない競争です。
結局のところ、自社と同じような環境でどの攻撃が成功しているのかを把握し、それらに対する防御の優先順位をつける必要があります。
Tragic Quadrantの概要
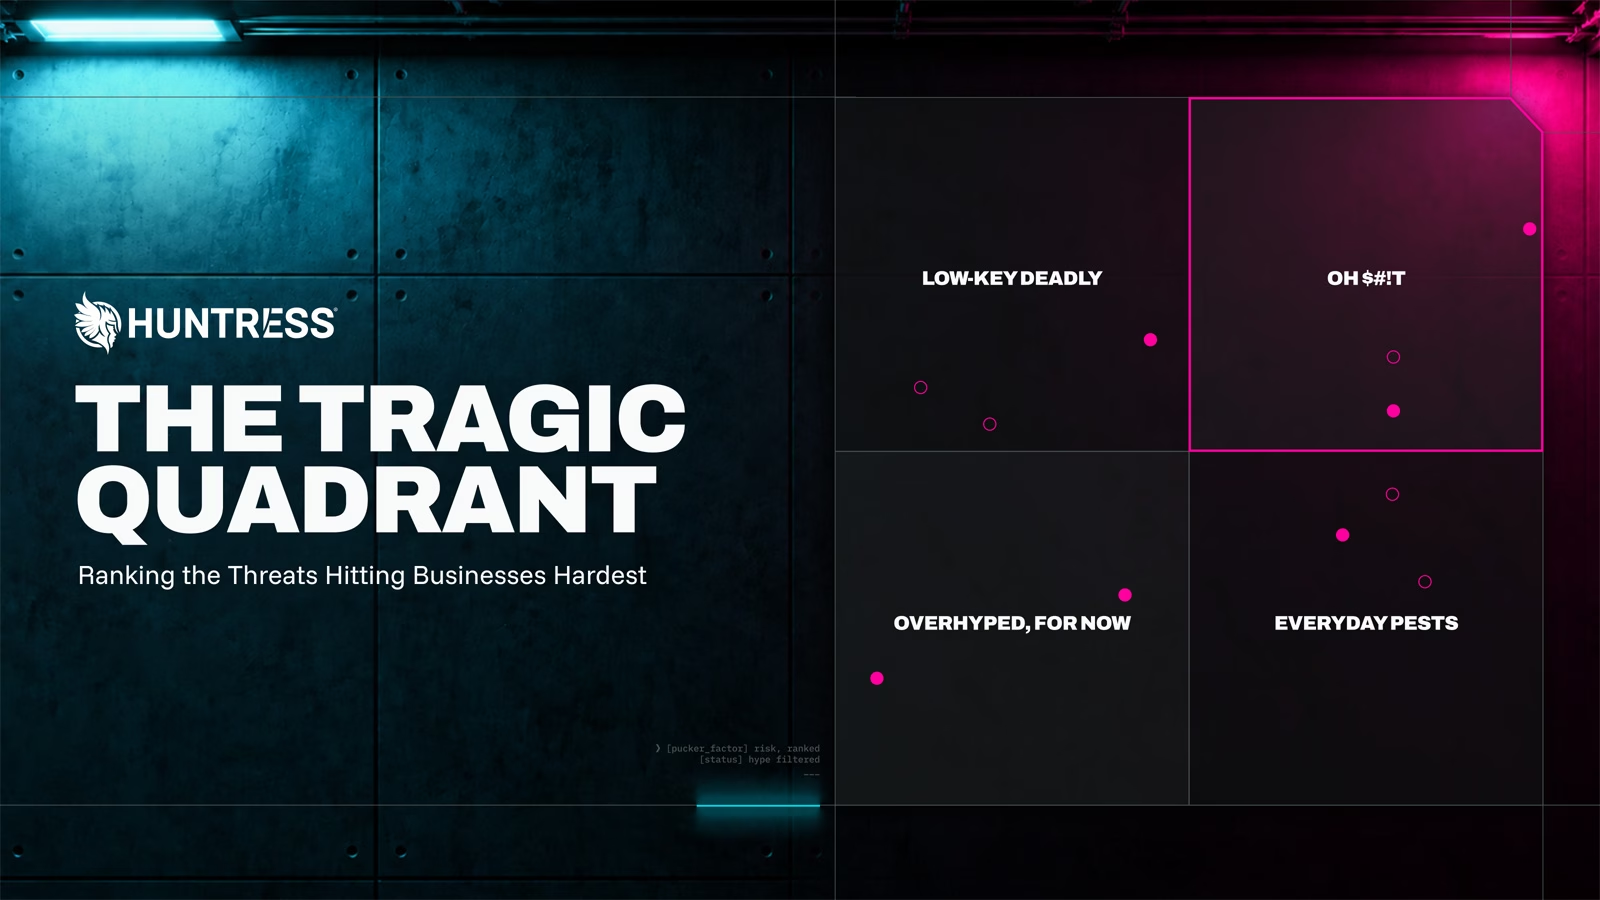
そこでHuntressは、Tragic Quadrantを作成しました。これは、企業を危険にさらすサイバー攻撃の手口をランク付けしたリストです。週ごとの流行に左右されず、どこに注力すべきかを示すことを目的としています。
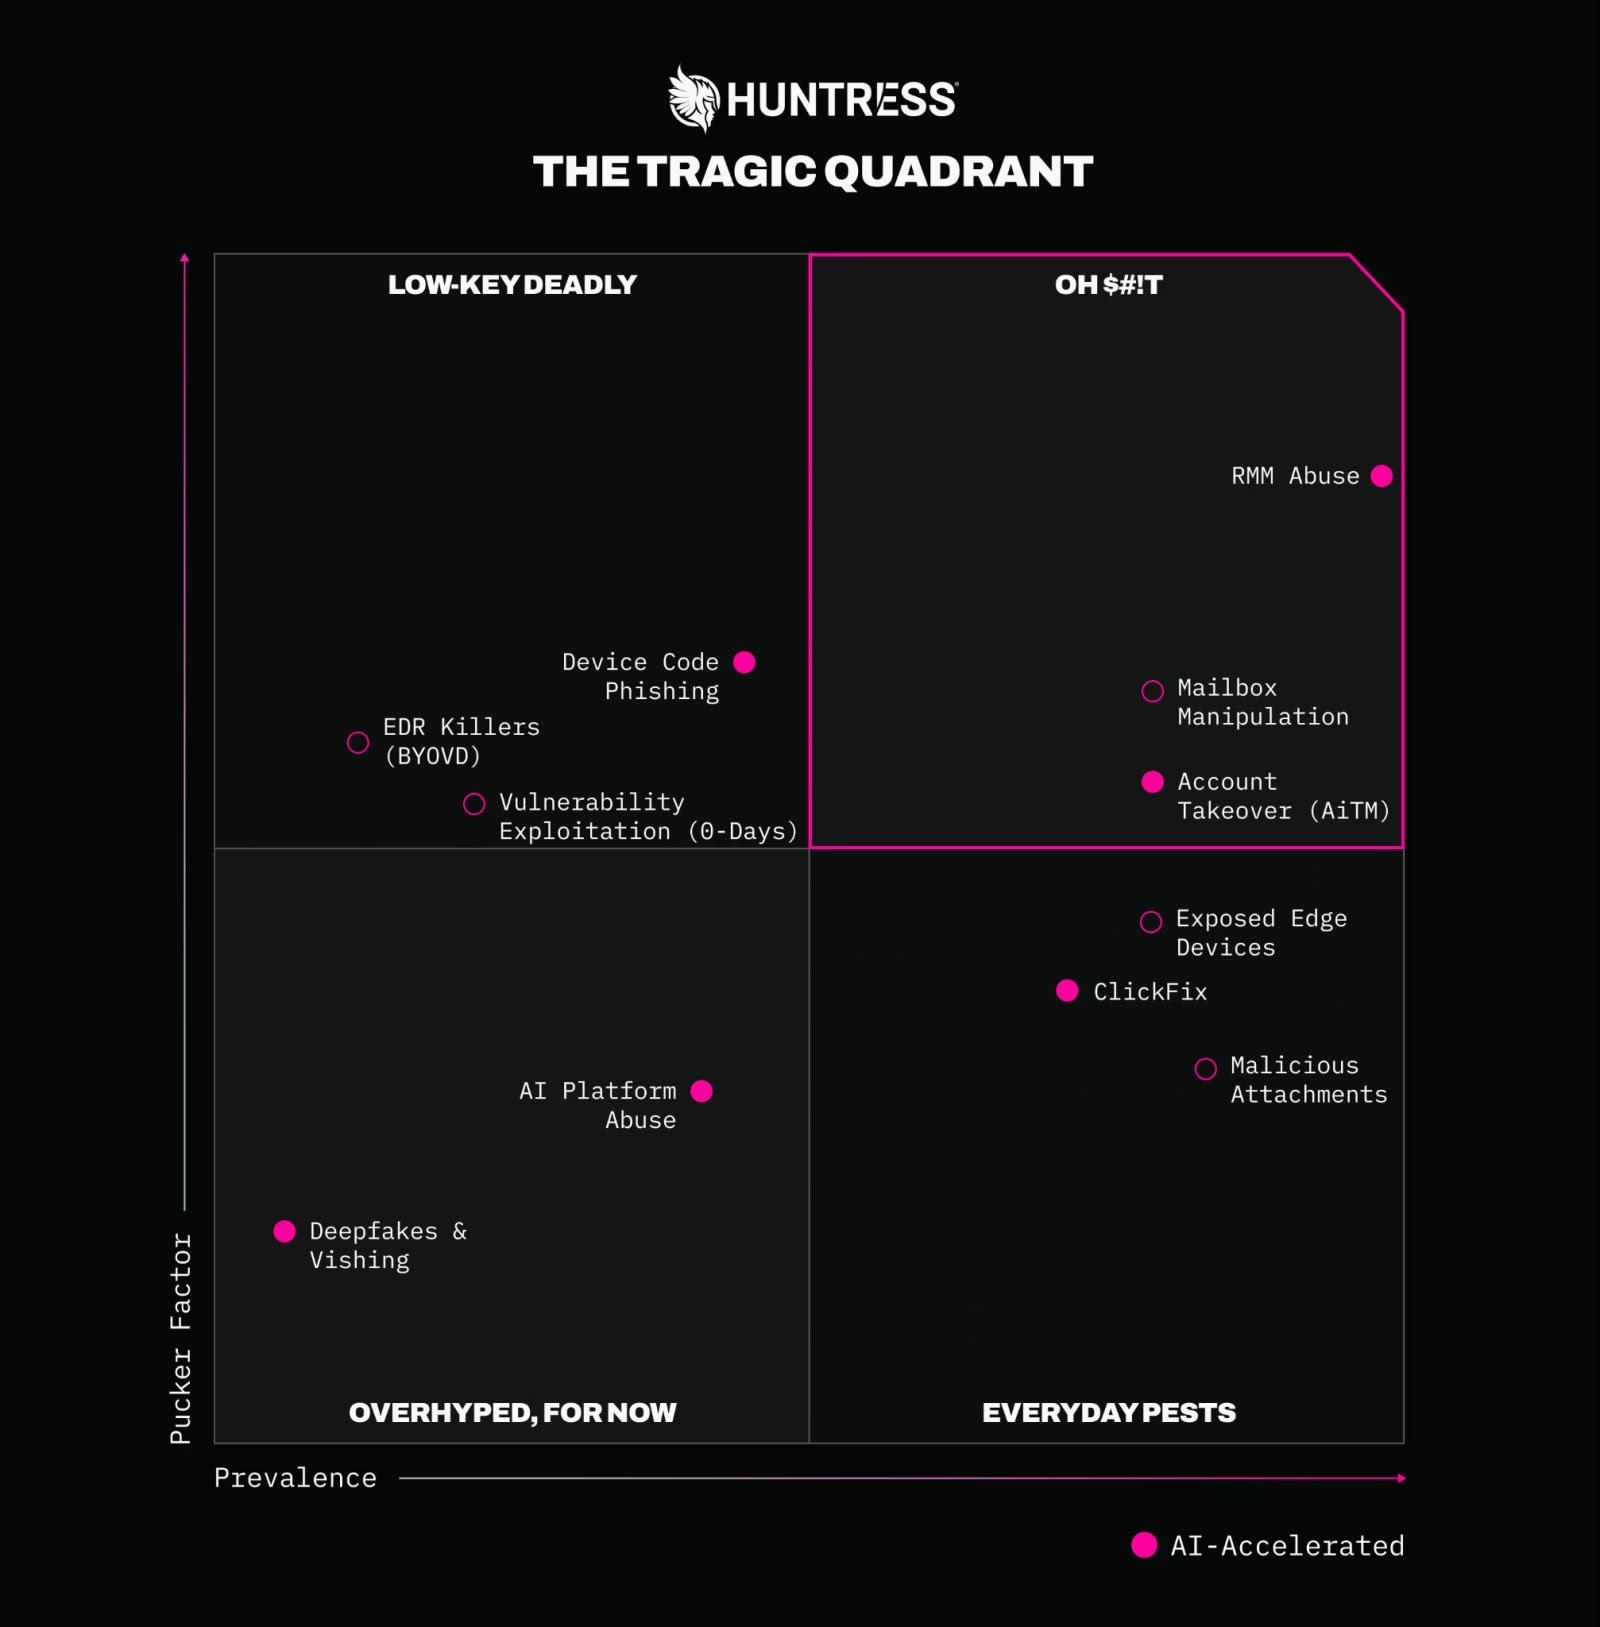
最優先で対処すべき脅威:「OH $#!T」コーナー
これらの手口はいずれも、リモートアクセスツールやMicrosoft 365のログインなど、チームが日常的に使うものの中に潜んでいます。
RMMの悪用は高水準で横ばい
リモート監視・管理(RMM)ツールはIT部門の定番ですが、だからこそ攻撃者に悪用されます。不正なRMMを1つインストールされるだけで、攻撃者は通常の管理作業に見える形で、持続的なアクセスを確保できます。
2026年第1四半期にHuntressが調査したエンドポイント関連インシデントのうち、45%でRMMの悪用が確認されました。さらに攻撃者はAIを使い、本物らしい偽の文書共有やサービス契約書を装った誘い文句を作成しています。ユーザーをだまして、不要なRMMをインストールさせるためです。
メールボックスの操作はBEC(ビジネスメール詐欺)の入口
2026年はここまでのところ、ITDR(Identity Threat Detection and Response)のシグナルの24.6%が、メールボックスの不正操作と永続化を示しています。メールボックスにアクセスできれば、攻撃者は受信トレイのルールを変更し、取引先からの返信をRSSフィードやアーカイブなど誰も見ないフォルダーに振り分けることができます。
そのうえで請求書の内容を書き換え、支払いを自分たちの口座に誘導します。この間、検知ツールが反応するようなマルウェアは一切使われません。
MFAをすり抜けるアカウント乗っ取り
2025年にHuntressが追跡したIDベースの脅威のうち、AiTM(Adversary-in-the-Middle)攻撃は18.9%を占めました。攻撃者は被害者と本物のMicrosoft 365ログインページの間に入り込み、通信中にセッショントークンを盗み取ります。通信はそのまま中継されるため、ユーザーは異変に気づきません。
そのセッションが有効である限り、攻撃者はパスワードも新たなMFA認証も必要とせず、アカウントにアクセスできます。
ランサムウェアに感染したら、どうしますか?
ファイルは暗号化され、業務は停止し、攻撃者は身代金の額を提示して、あなたの返答を待っています。支払いますか? 交渉しますか? そもそも応じますか?
Huntressが実際の企業に対して確認した手口をもとにしたランサムウェアインシデントのシミュレーションで、次の一手を選んでみてください。ランサムウェアの攻撃者が主導権を握っていると考えているときにどう振る舞うのか、そして交渉の場に持ち込まれる前に攻撃を食い止めるにはどのような手を打てばよいのかが分かります。
次に注意すべき、残る3つのコーナー
右上に位置する手口への対策を終えたら、ほかの手口にも対応計画が必要です。いずれも急速に進化しており、いつ「OH $#!T」コーナーに移ってもおかしくありません。
デバイスコードフィッシング、目立たないが危険度が上昇
デバイスコードフィッシングは発生頻度こそ高くありませんが、Microsoftの正規のデバイスコードログインフローを利用するため、「URLを確認しましょう」という従来の助言は役に立ちません。巧妙な画面表示で、利用者に本物のMicrosoftのページで短いコードを入力させます。すると攻撃者は、パスワードをリセットしても失効しない可能性があるアクセストークンを手に入れます。
EvilTokensというフィッシング・アズ・ア・サービス(PhaaS)キットは、ある16日間に5カ国の344組織を攻撃しました。防御側は、見慣れないデバイスコードの入力要求や不審なトークンの動きに警戒する必要があります。
ClickFix、日々発生する侵入の厄介者
ClickFixは、日常的な手間を乗り越えるために人々が身につけているコピー&ペーパーの習慣を突く手口です。偽のCAPTCHAや「認証に失敗しました」という表示で、悪意あるコマンドをターミナルに貼り付けさせます。貼り付けた時点で悪意あるコードが実行されるため、エクスプロイトチェーンは不要です。結果として、情報窃取型マルウェアやランサムウェアの感染につながることがあります。
2026年はここまでのところ、ClickFixはマネージドEDR(Endpoint Detection and Response)の検知シグナルの約2.2%を占めるにすぎません。しかし、そのうち約99%は重大度が高いものです。
AIプラットフォームの悪用、現時点では過大評価
この手口が「過大評価」のコーナーにあるのは、まだ新しい動きの段階だからです。攻撃者は、人々が信頼する本物のAIツールやワークフローの陰に、悪意あるコンテンツを隠します。
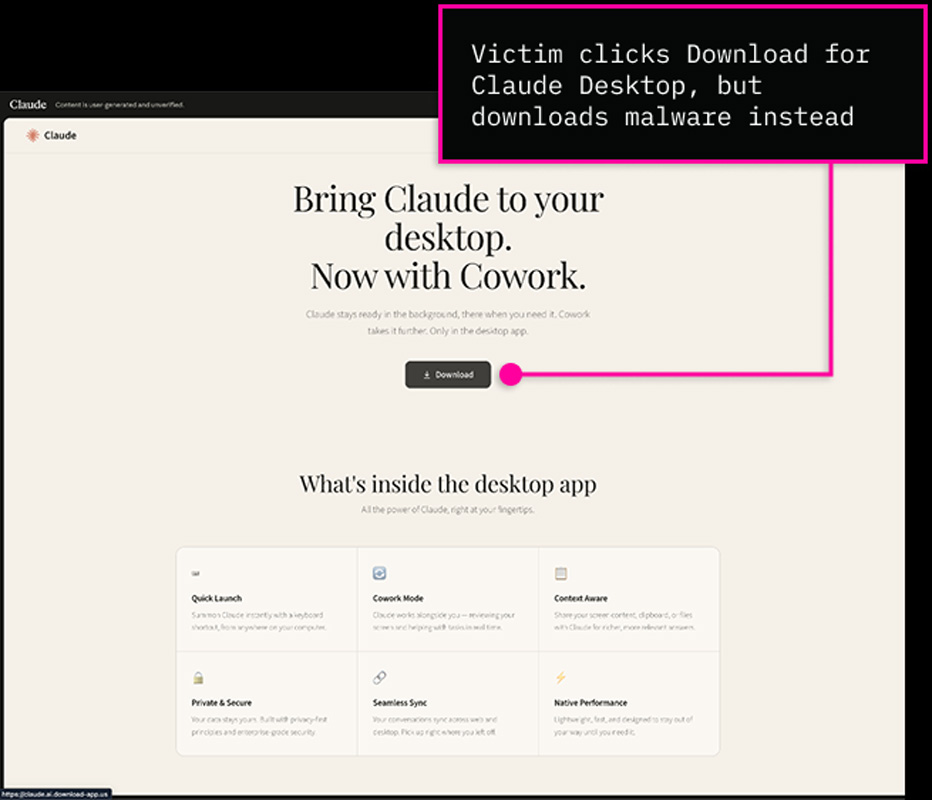
偽の「デスクトップクライアント」や「生産性向上ツール」が、ClaudeやChatGPTといった信頼されたAIドメイン上の共有会話やホスト型アーティファクトに置かれることがあり、何が悪意あるものかを見分けにくくなっています。
ある事例では、FakeAgentが正規のclaude.aiドメイン上の悪意あるClaudeアーティファクトを使い、Claude Desktopを探していた人々をSectopRATに誘導しました。この攻撃は2日間で29組織に及んでいます。
Tragic Quadrantを出発点に
Tragic Quadrantは、すべてが緊急に思えるときに、何から手をつけるべきかを判断する助けになります。
まずは右上のコーナーから始め、いくつかの簡単な問いを立ててみてください。承認済みのリモートツールはどれか。メールボックスのルール変更や不審なセッションの挙動を、深刻な事態になる前にどう検知するか。
Huntress Tragic Quadrantを入手して、各コーナーを自社のペースで確認し、次にどのギャップを埋めるかを判断しましょう