
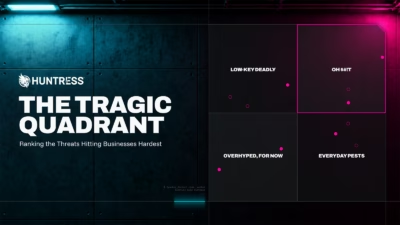
Huntressの「Tragic Quadrant」:企業に最も深刻な被害をもたらす脅威をランク付け
サイバー関連の見出しは派手な攻撃に注目しがちです。しかし、実際に「OH $#!T(しまった)」という事態を引き起こすのは、普段から信頼しているツールやワークフローを悪用する手口です。自社でITを管理している場合も、外部に委託している場合も、中小規模の組織にとって、攻撃者とその進化する手口に後れを取らないことは絶え間な
サイバー関連の見出しは派手な攻撃に注目しがちです。しかし、実際に「OH $#!T(しまった)」という事態を引き起こすのは、普段から信頼しているツールやワークフローを悪用する手口です。自社でITを管理している場合も、外部に委託している場合も、中小規模の組織にとって、攻撃者とその進化する手口に後れを取らないことは絶え間な
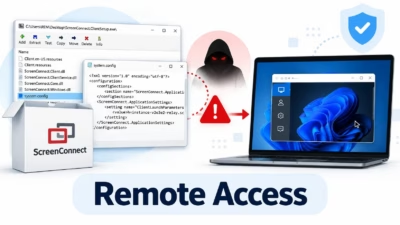
攻撃者は、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、複雑なマルウェアを展開することなく被害者のコンピューターへのアクセスを狙っています。 ISCのシニアハンドラーでSANSのプリンシパルインストラクターを務めるXavier Mertens氏が分析したフィッシングメールからは、署名付きのScreenCon
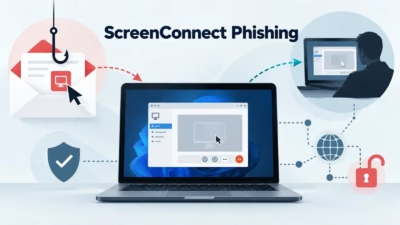
攻撃者は、独自のマルウェアを展開する代わりに、正規のリモート監視・管理(RMM)ソフトウェアを悪用し、従来型のマルウェア検知を回避するケースを増やしています。 最近確認されたフィッシング攻撃では、デジタル署名付きの本物のConnectWise ScreenConnectクライアントが配布されました。このクライアントは
Huntressによると、2026年第1四半期に同社が記録したエンドポイント関連インシデントの45%で、攻撃者が正規のリモート監視・管理(RMM)ソフトウェアを使っていました。同社は11種類の攻撃手法について、観測頻度と被害の大きさで順位付けも行っています。RMMの悪用はチャートの最も右側に位置してお
正規のリモート監視・管理(RMM)ソフトウェアを悪用したフィッシングキャンペーンが確認されました。攻撃者はこれを使ってWindowsシステムへの永続的なアクセスを確立し、認証情報の窃取につなげています。 このキャンペーンからは、最近よく見られる攻撃傾向がうかがえます。攻撃者は脆弱性を突いたり、あからさまな独自マルウェ
脅威アクターが、信頼されたリモート監視・管理(RMM)ソフトウェアを悪用し、正規の通信に見せかけてWindowsエンドポイントへのアクセスを確保したうえで、これまで文書化されていなかった.NET製リモートアクセス型トロイの木馬「AgtaBackup RAT」を展開していることが明らかになりました。 攻撃は、人気のビデ
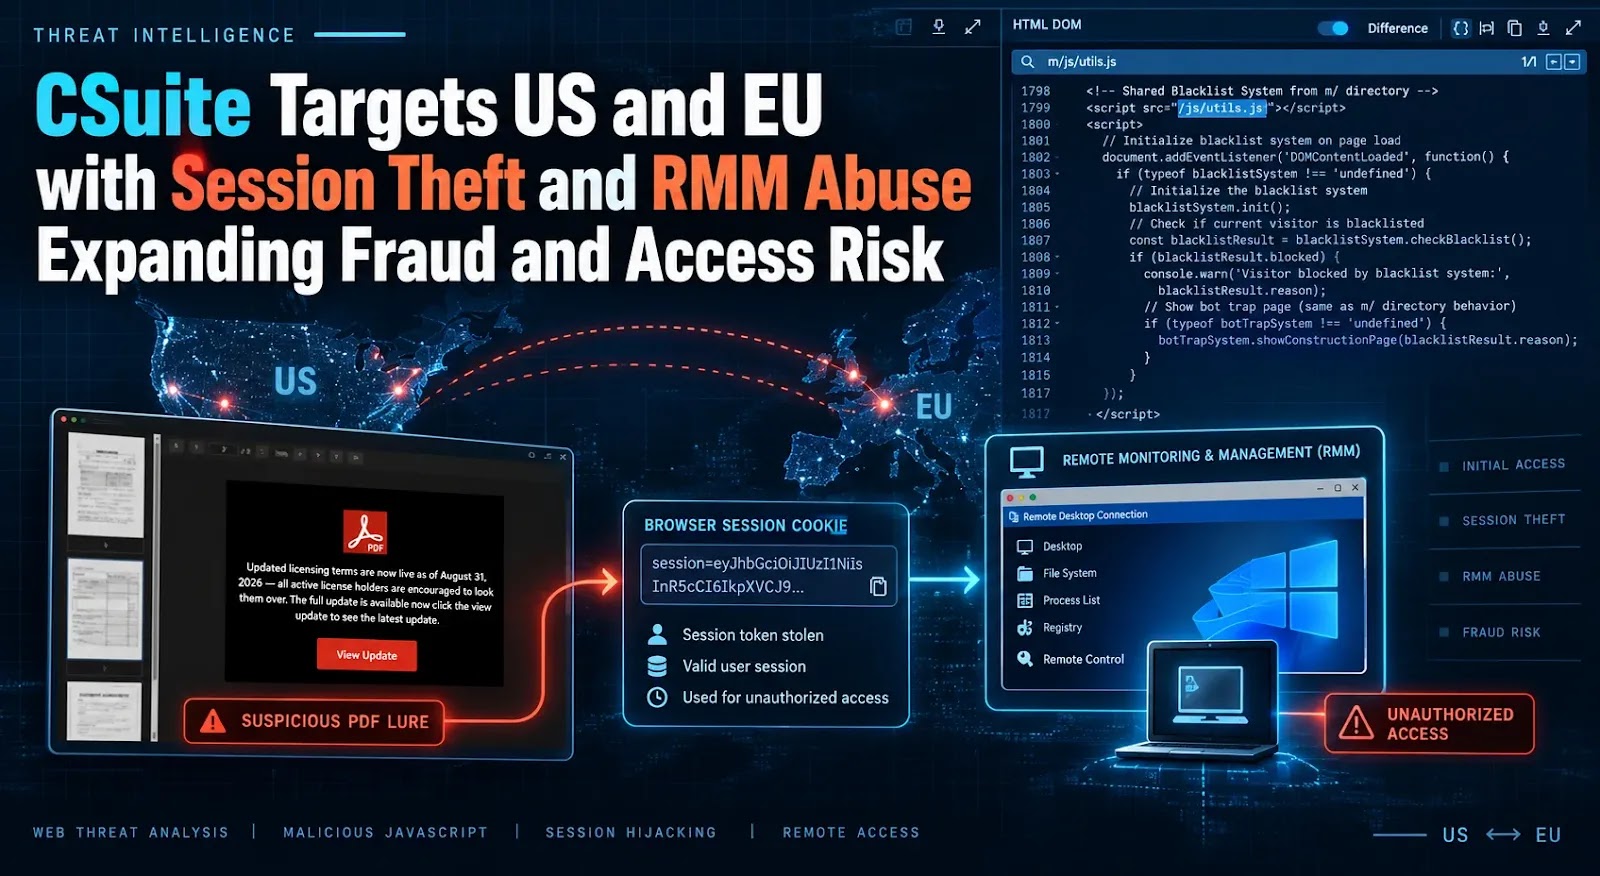
CSuiteは、Microsoft 365のセッション窃取と、正規の管理ツールを使ったリモートアクセスを組み合わせた、多段階型のフィッシング攻撃として台頭しています。 ANY.RUNの研究者は、このキャンペーンに関連するサンドボックス解析351件を確認しました。投稿の51%は米国からです。 被害を受けたのは、テクノロ
SETTRAと呼ばれる新たに確認されたランサムウェアの攻撃活動が、正規のリモート監視管理(RMM)プラットフォームであるMeshAgentを持続的な足場の確保に悪用し、さらに復旧妨害や防御回避の手法を組み合わせることで、Windows暗号化攻撃の被害を最大化していることが分かりました。 Huntressは2026年7
Huntressの研究者らは、6月に初めて確認された比較的新しいランサムウェア「Settra」が関与する2件のインシデントについて詳細を明らかにし、防御担当者が暗号化が始まる前に脅威を察知するための、一貫した侵害後の手口パターンを公表しました。 今週公開されたブログ投稿の中で、Huntressの研究者
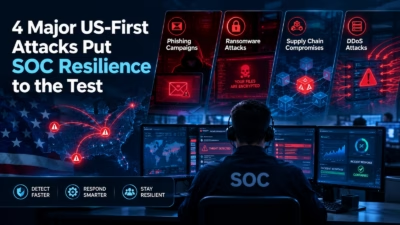
米国企業は、それぞれ性質の異なるキャンペーンや脅威、手口に直面しています。しかし、変化し続けるインフラや攻撃手法の裏側で、これらの攻撃には共通点があります。それはSOC運用のどこに弱点があるのかということです。 では、セキュリティチームはどうすればそのギャップを埋め、ビジネスのレジリエンスを強化できるのでしょうか。
すべての記事を読み込みました