
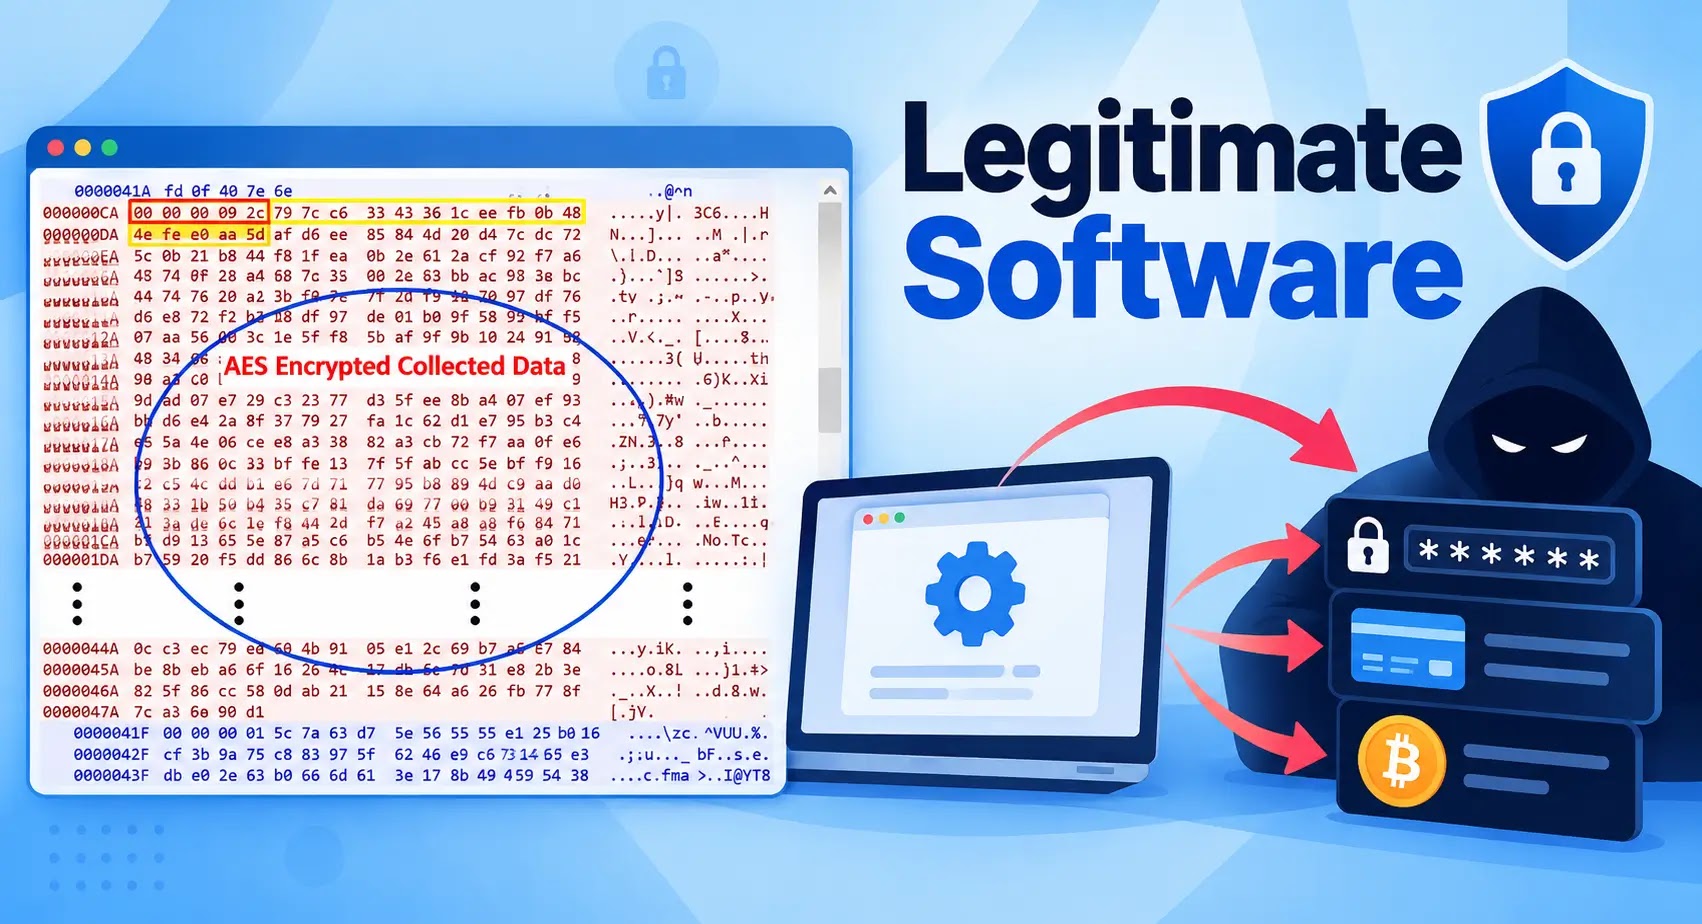
正規ソフトウェアに潜むマルウェア、パスワードやカード情報、暗号資産ウォレットを窃取
FortiGuardのインシデントレスポンス担当研究者が、攻撃者が正規ソフトウェアのフォルダー内にSectopRATを隠していた侵入事案を調査しました。 SectopRATは「ArechClient2」とも呼ばれ、.NET製のリモートアクセス型トロイの木馬(RAT)です。今回の事案で攻撃者は、イタリア企業が開発したデ
FortiGuardのインシデントレスポンス担当研究者が、攻撃者が正規ソフトウェアのフォルダー内にSectopRATを隠していた侵入事案を調査しました。 SectopRATは「ArechClient2」とも呼ばれ、.NET製のリモートアクセス型トロイの木馬(RAT)です。今回の事案で攻撃者は、イタリア企業が開発したデ
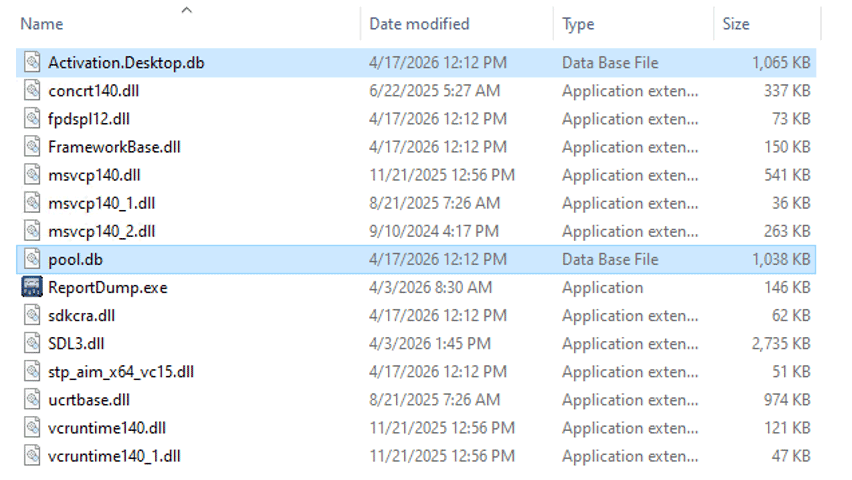
新たに分析されたSectopRATのキャンペーンから、攻撃者が信頼されたアプリケーションのコンポーネントを悪用し、多機能なリモートアクセス型トロイの木馬(RAT)を隠蔽したうえで、価値の高いデータを盗み出す手口が明らかになりました。Incidentresponse planning 調査では、ソフトウェアベンダーがト
研究者らは、侵害後に活動するバックドア兼情報窃取型マルウェア「SectopRAT」の亜種が、イタリアのデジタルオーディオ企業が提供する正規ソフトウェアの中に隠されているのを発見しました。Fortinetが今週公開したレポートによると、攻撃者はソフトウェアベンダー自体を侵害したのではなく、正規アプリケーションが顧客システ
Anthropic社のClaude AIプラットフォームは現在、アカウント認証情報の窃取、有料サブスクリプションの不正利用、そして被害者がデバイスをクリーンアップしたと思った後でもマルウェアを再インストールすることを狙った、2つの別々のサイバー犯罪キャンペーンに直面しています。サイバー攻撃対応 この脅威への対応として
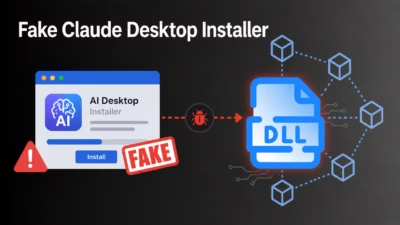
Claude Desktopの偽インストーラーを使ったキャンペーンが確認されました。Bingの不正広告を悪用して信頼されているClaude.aiがホストするコンテンツになりすまし、DLLサイドローディングとブロックチェーンベースのコマンド&コントロール(C2)を組み合わせて、リモートアクセス型トロイの木馬Sectop
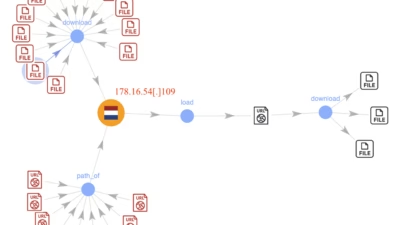
多くの防御システムは、外部への悪意ある通信を把握する主な手段としてドメイン名クエリを監視しています。しかし近年、マルウェアファミリーはこの手法を回避する傾向を強めており、コマンド&コントロール(C2)サーバーと生のIPアドレスで直接通信することで、DNSフィルターが介入する余地を与えないケースが増
Huntressが、Claude Desktopを偽装した悪意あるClaude Artifactを発見。SectopRATマルウェアを拡散していました被害者はBing広告経由でリダイレクトされ、2026年7月21日から22日にかけて少なくとも29の組織が感染しましたClaudeは7,000回以上閲覧された後にこのア
SectopRATは、Anthropicの「Claude」プラットフォームを悪用した高度に標的を絞ったマルバタイジング(不正広告)キャンペーンの中心に位置するマルウェアであり、被害者のパスワードやクレジットカード情報、Cookie、社内ファイルへの深く持続的なアクセスを攻撃者に与える、HVNC対応のステルス性の高いR

被害を受けたエンドポイントでは、通常とは異なるDefenderの除外設定、新たな永続化メカニズム、そしてリモートアクセスや認証情報窃取活動と一致する外部通信が確認されました。この結果、アナリストらは今回のインシデントを単なる無害なアドウェアとしてではなく、完全なRATレベルの侵害として扱うに至っています。 Huntr
Bing検索サービス上のマルバタイジング(不正広告)キャンペーンが、正規のClaude.aiドメインでホストされた偽のClaudeデスクトップアプリインストーラーを使って、SectopRATマルウェアを配布しています。 この悪意ある活動は研究者らによって「FakeAgent」と名付けられており、7月21日から22日に
すべての記事を読み込みました