新たに分析されたSectopRATのキャンペーンから、攻撃者が信頼されたアプリケーションのコンポーネントを悪用し、多機能なリモートアクセス型トロイの木馬(RAT)を隠蔽したうえで、価値の高いデータを盗み出す手口が明らかになりました。
Incidentresponse planning
調査では、ソフトウェアベンダーがトロイの木馬化されたビルドを配布した形跡や、サプライチェーン侵害に起因する形跡は確認されていません。
攻撃者は、導入済みのソフトウェアを展開後に改変したとみられます。悪意のあるフォルダーは、アプリケーション本来のインストール先ではなく、C:\ProgramData配下に置かれていました。
この違いは重要です。DLLの読み込み動作が改変されている場合、正規のファイル名や署名済みに見えるプログラム構造だけでは、信頼できる証拠にはなりません。
攻撃チェーンの起点はReportDump.exeです。正規のクラッシュレポート用コンポーネントに見せかけたこのファイルは、Windowsタスクスケジューラ経由で実行されるよう設定されており、起動するとFrameworkBase.dllを読み込みます。
攻撃者はこのDLLのインポートアドレステーブル(IAT)を改ざんし、悪意あるローダーであるsdkcra.dllをインポートモジュールとして追加していました。
このDLLサイドローディング型の実行経路により、インプラントは正規の実行ファイルと、想定された依存関係の陰に隠れて動作できます。
ローダーはActivation.Desktop.dbから暗号化されたデータを読み取り、アセンブリコードに復号します。そのうえで、WindowsのEnumSystemCodePagesW()のコールバック引数を悪用して、このコードを実行します。
続いてこのアセンブリは、ハッシュを使って187個のAPIを動的に解決します。これにより、静的解析やシグネチャベースの検知は困難になります。
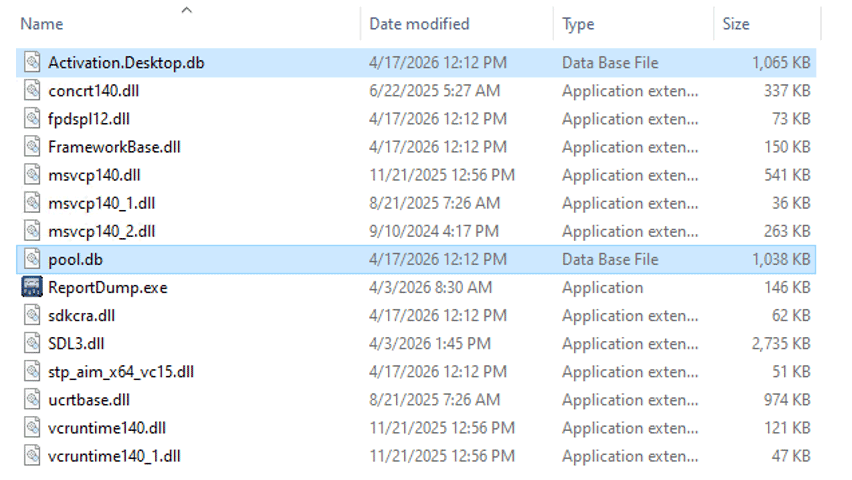
その後、pool.dbから暗号化されたデータを読み取り、独自のルーチンでペイロードをメモリ上で復号します。次に.NETランタイムを初期化し、SectopRATのエントリポイントを呼び出します。
FortiGuardがGBhackersに共有したレポートによると、ArechClient2としても知られるこの.NETベースのマルウェアは、イタリアのベンダーが提供する正規のデジタルオーディオワークステーション(DAW)ソフトウェアのインストール環境に、改ざんされた状態で埋め込まれていました。
SectopRATマルウェア
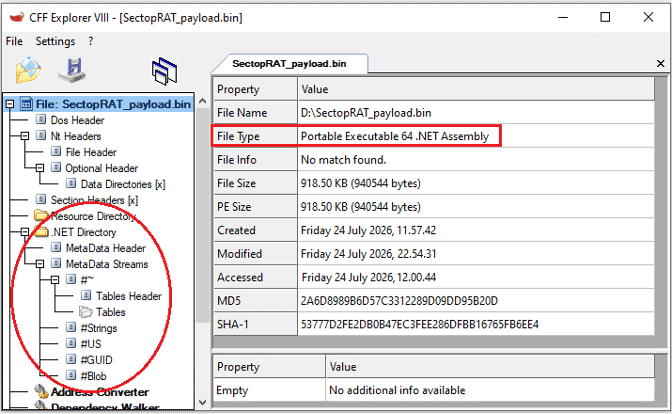
最終的なペイロードは64ビットの.NET実行ファイルで、ランダム化された名前、制御フローの平坦化、そしてcalli命令の多用によって保護されています。calli命令は、通常のメソッド参照ではなくポインターを介して関数を呼び出します。
これらの層があるため、リバースエンジニアリングは格段に難しくなります。同時に、マルウェアがディスク上に残す観測可能な痕跡も少なくなります。
SectopRATは起動すると、コマンド&コントロール(C2)の設定を復号し、98.142.252[.]140のTCPポート15847への接続を試みます。
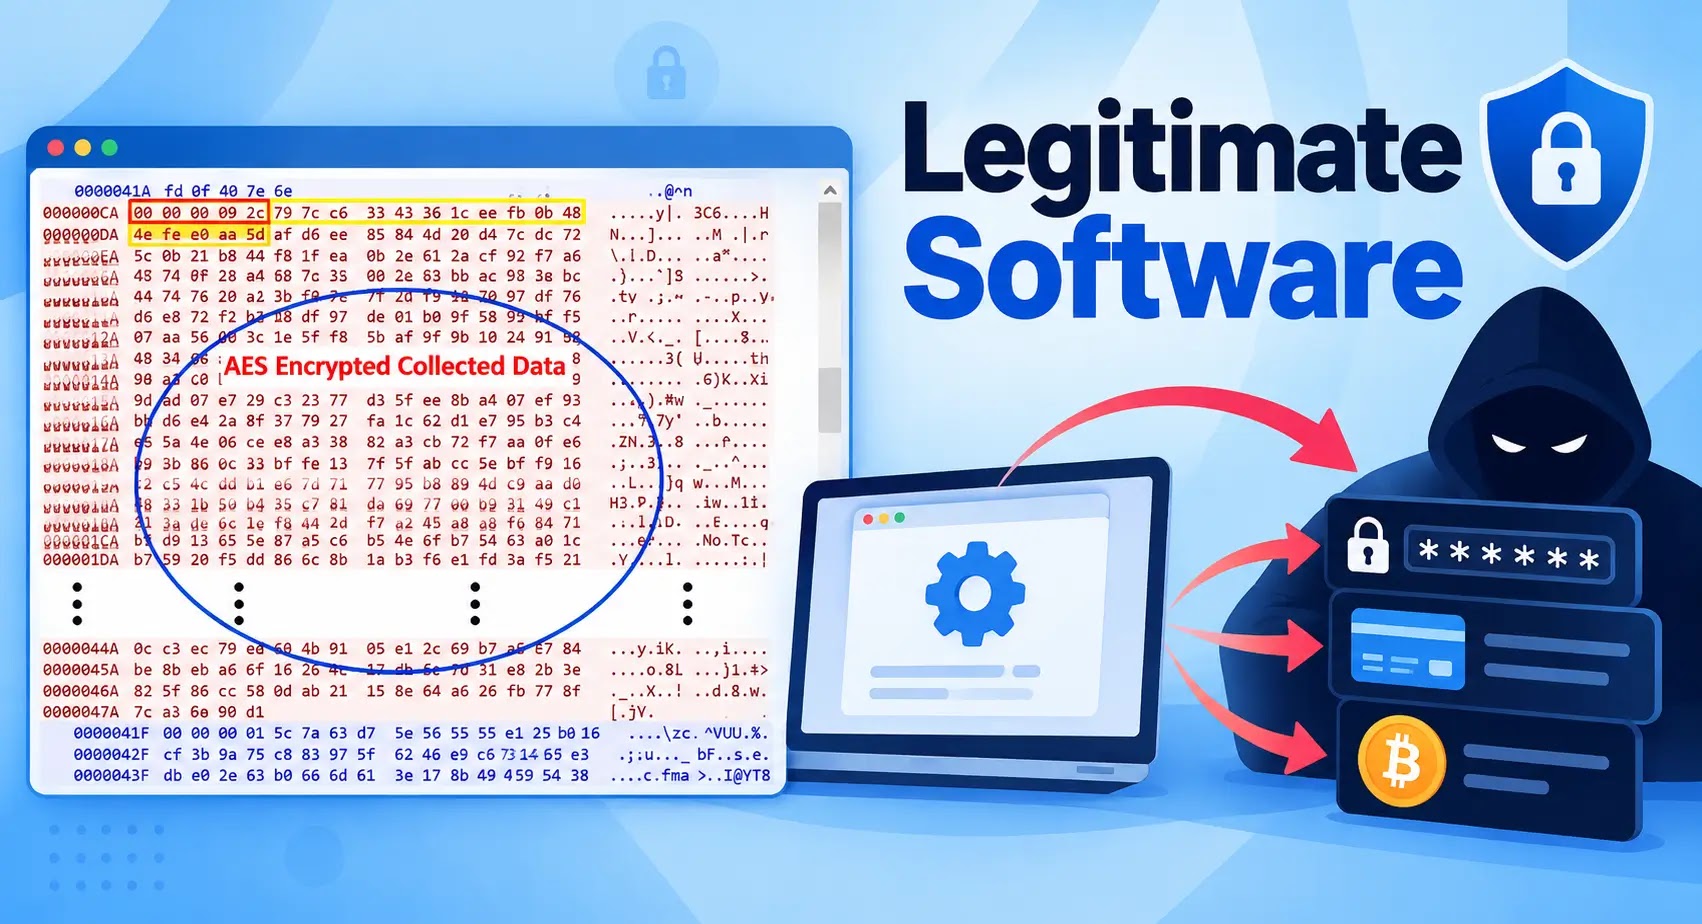
ダンプしたSectopRATのペイロードファイルを、PE解析ツールのCFF Explorerで分析しました。通信にはAES暗号が使われており、コマンドは復号後にJSON形式で表現されます。
主要なC2が利用できない場合、このマルウェアはBinance Smart Chainのデータエンドポイントに関連する12のドメインを通じて、代替のインフラを要求できます。ただしFortinetは、これらのドメインが実際に侵害されていたかどうかは不明としています。
Incidentresponse planning
このRATは29種類のコマンドに対応しています。リモート管理、画面キャプチャ、プロセスやファイルの管理、シェル実行、再起動、データのエクスポート、プラグインの読み込み、自己削除などが含まれます。
UnInstallコマンドは、遅延実行するWindowsシェルコマンドを使い、実行中のペイロードが終了した後に自身を削除します。これにより、攻撃者は侵害したホストから痕跡を消去できます。
最も被害が大きい機能は、DeployBrowserKeyコマンドで起動します。
SectopRATは追加モジュールのWbElevation.dllをダウンロードし、保存された認証情報、URL、Cookie、オートフィルの記録、保存済みの支払いカード情報を収集します。対象は、Chromiumベースのブラウザー、Firefox派生のブラウザー、Microsoft Edge、Brave、Vivaldi、Yandexのほか、数多くのブラウザーです。
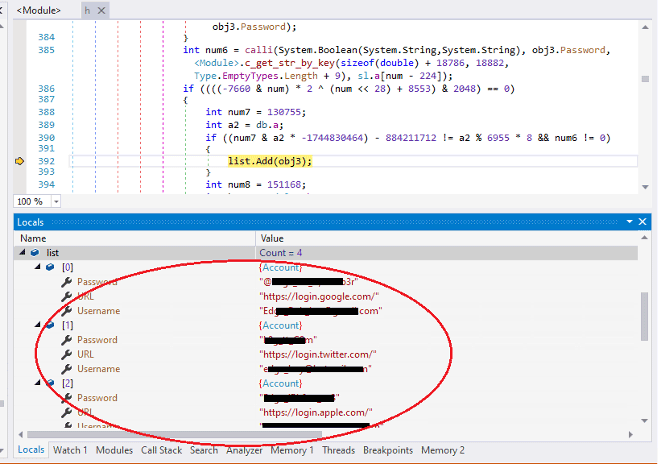
さらに、Thunderbird、Steam、Battle.net、NVIDIA GeForce Experience、そしてMetaMask、Coinbase Wallet、TronLink、Atomic Wallet、Exodus、Electrum、Daedalus Mainnetといった暗号資産ウォレットも標的にします。
防御側は、ReportDump.exeを呼び出す不審なスケジュールタスク、改ざんされたFrameworkBase.dllのインポート、C:\ProgramData配下にある想定外のソフトウェアフォルダーを、優先的なハンティングの手がかりとして扱うべきです。
組織はあわせて、報告されたC2インフラへの接続をブロックまたは調査し、影響を受けたファイルを特定する必要があります。ブラウザーに保存された認証情報とアクティブなセッションはリセットしてください。侵害されたエンドポイントを使用していた場合は、暗号資産ウォレットへの影響も確認する必要があります。
Fortinetは、この活動を次の手法にマッピングしています。ブラウザーの認証情報窃取、暗号化されたC2、画面キャプチャ、ファイルの難読化、代替チャネル、痕跡の削除などです。
IOC
| IOCの種類 | 指標 |
|---|---|
| C2サーバーのIPアドレスとポート | 98.142.252[.]140:15847 |
| バックアップ用ドメイン/URL | hxxps://bsc-dataseed1.binance[.]org/ |
| バックアップ用ドメイン/URL | hxxps://bsc-dataseed2.binance[.]org/ |
| バックアップ用ドメイン/URL | hxxps://bsc-dataseed3.binance[.]org/ |
| バックアップ用ドメイン/URL | hxxps://bsc-dataseed4.binance[.]org/ |
| URL | hxxp://98.142.252[.]140:9000/wmglb |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファン)しています(例:[.])。元の形式に戻す(リファング)のは、MISP、VirusTotal、自社のSIEMといった管理された脅威インテリジェンスプラットフォーム内に限ってください。
SOCアラートの調査時間を1件あたり21分短縮。即座にIOCのコンテキストを得て、迅速な対応を実現します。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/sectoprat-malware/