これまで確認されていなかったマルウェアファミリーが、標的ネットワークへいったん侵入した攻撃者に、長期にわたるステルスアクセスを与えていることがわかりました。防御側は初期侵入への対策に重点を置きがちですが、侵害後の活動に対する死角が存在する可能性を示しています。
「NeedyMantis」と名付けられたこのマルウェアはモジュール型のフレームワークです。通信事業者、大学、医療系非営利団体、政府間組織、政府系請負業者に対する限定的な標的型侵入で使われてきたと、Microsoft Threat Intelligenceがブログ記事で昨日明らかにしました。
Microsoftは、このマルウェアを中国を拠点とする「Storm-3069」として追跡している攻撃者に関連付けています。ただし、同社はこの攻撃者を中国の国家支援グループと結び付けてはいません。また、このマルウェアのすべての展開がStorm-3069によるものだと結論付けたわけではないとしています。
Microsoftは、5月にKasperskyが報告したDAEMON Toolsのサプライチェーン侵害に関連する侵害指標(IoC)を調べる過程で、NeedyMantisを発見しました。このマルウェアは少なくとも2025年10月から使われています。複数のローダー、独自の暗号化ファイルアーカイブ、独自の実行ファイル形式、モジュール型コンポーネントを組み合わせており、運用者は解析を回避しつつ、追加モジュールによって機能を拡張できます。
Microsoft Threat Intelligenceは次のように述べています。「こうした特徴に加え、標的型侵入で使われていることから、NeedyMantisは、攻撃者が被害環境内で長期的なアクセスをどのように確立し、維持するかを理解するうえで有用な事例となります」
NeedyMantisの仕組み
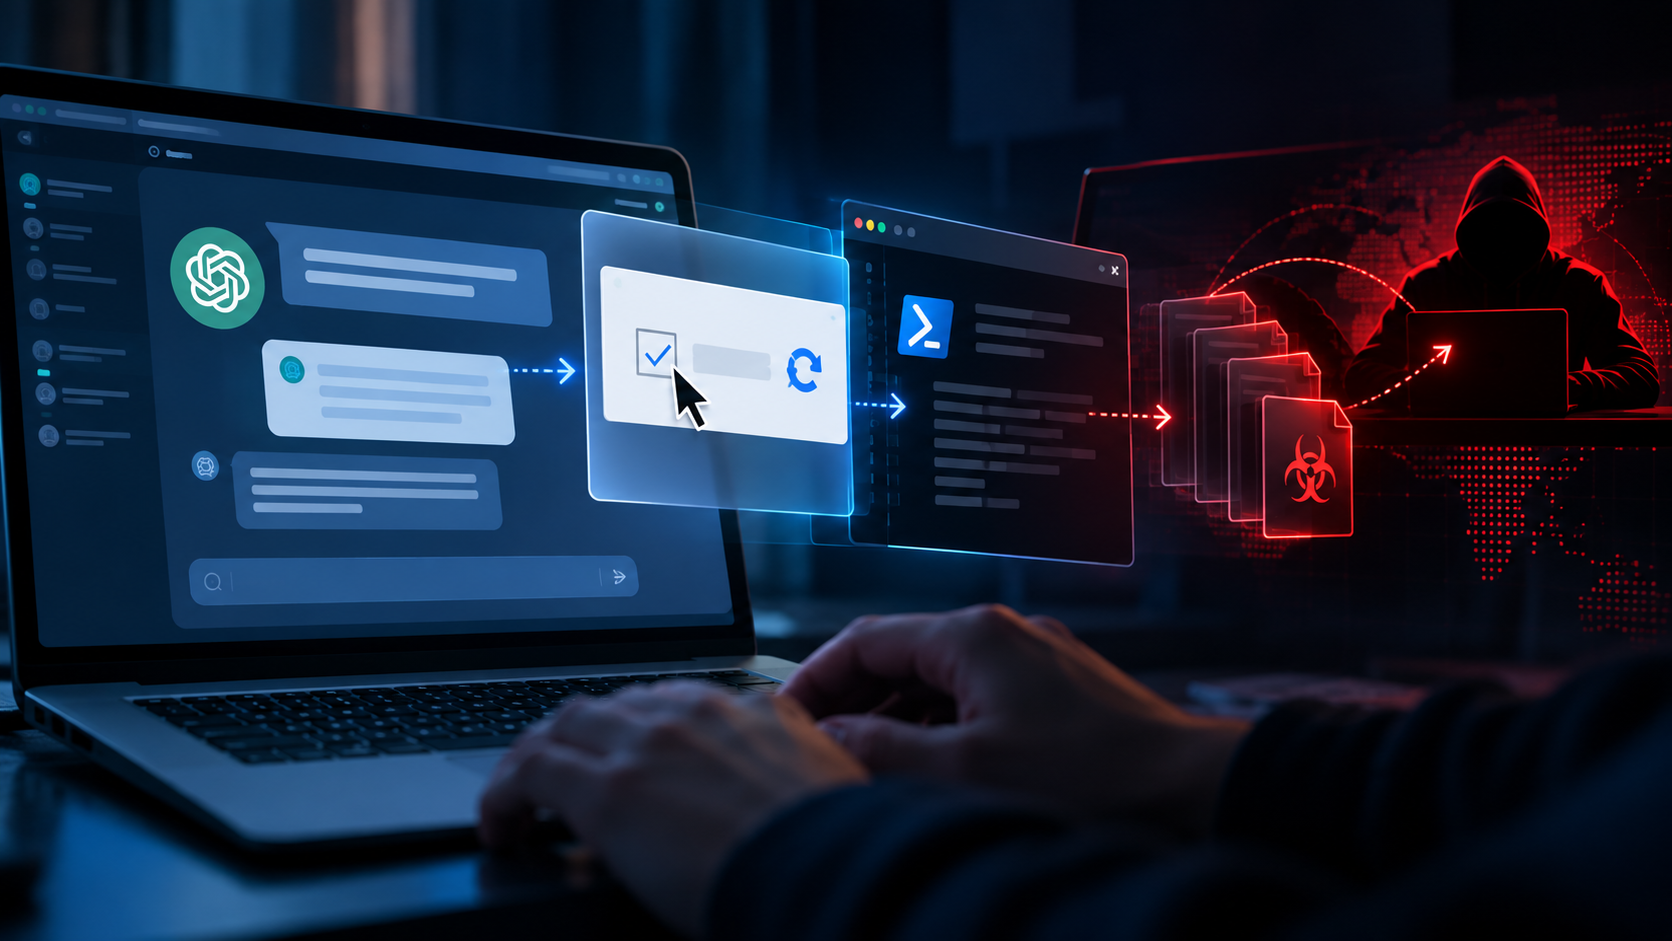
NeedyMantisの中核は、侵害後の活動向けに設計されたモジュール型バックドアです。つまり、マルウェアを展開する時点で、攻撃者はすでにネットワークへの初期アクセスを得ている必要があります。マルウェアはHTTPSとWebSocketで攻撃者が管理するインフラと通信し、侵害したシステムの情報を収集します。必要に応じて追加コンポーネントを読み込むことも可能です。
NeedyMantisは2段階のローダーで配布され、悪意あるコードを正規のものに見せかけることができます。Microsoftによると、DLLサイドローディングを利用してPoedit、curl、Vim、TightVNCといった信頼されたアプリケーションの陰に隠れ、悪意あるDLLは大手ソフトウェアベンダーのコンポーネントを装います。
ブログ記事には次のように書かれています。「ローダーとアーカイブは正規ソフトウェアと一緒にパッケージ化された状態で見つかっています。第1段階のローダーは必要なDLLを装い、DLLサイドローディングによって読み込まれます」
このマルウェアは、暗号化・圧縮されたペイロードを何層にもわたって展開することもできます。ローダーは独自のアーカイブや変化する暗号鍵などを用いており、静的解析を難しくする狙いがあります。
NeedyMantisの全機能は不明
ある侵入事例では、攻撃者がImpacketを使い、実行前に正規ソフトウェアと悪意あるファイルをコピーしていました。ブログ記事は次のように指摘しています。「この活動は、攻撃者がすでに環境へのアクセスを得た後に行われました。侵害後の侵入過程でNeedyMantisを持ち込む方法の一つを示しています」
Microsoftはこのマルウェアの機能の一部を明らかにしました。しかし、AttackIQのアドバーサリーリサーチチームでエンジニアリングマネージャーを務めるAndrew Costis氏によると、モジュール型という性質上、未解明の機能がほかにも数多くある可能性が高いといいます。
「問題は、侵入後に何が起きるかです」と同氏はDark Readingに語りました。「中核コンポーネントはさらにモジュールを読み込めますが、その機能は確認されていません。第1段階を見つけても、運用者にできることのすべてが明らかになるとは限りません」
挙動に基づく検知
Microsoftは、Storm-3069がNeedyMantisを使う明確な動機も示していません。しかしCostis氏は、標的の顔ぶれを踏まえると、攻撃者はサイバースパイ活動に関心を持っている可能性が高いと推測しています。
「通信事業者や政府系請負業者の場合、何者かが機密システムへ静かに近づき、情報収集に十分な期間アクセスを維持することが懸念されます」と同氏は述べています。
実際、昨年は中国政府が支援する脅威グループSalt Typhoonが、世界規模で通信事業者のネットワークに次々と侵入しました。この事例は、重要インフラ事業者が国家支援の攻撃者にとって引き続き価値の高い標的であることを示しています。
Costis氏は、侵害後のマルウェアを検知することは、ネットワークへの初期アクセスを阻止することと同じくらい重要だと指摘します。NeedyMantisに対して防御側が検知の糸口にできるのは、マルウェア自体の痕跡を探すことよりも、ファイルのコピー、DLLの読み込み、異常なネットワーク活動といった攻撃者の挙動だろうと、同氏は述べています。
「敵対的エクスポージャー検証を使えば、サイドロードされたDLLを検知できるか、Microsoftが確認したような手動操作による展開を遮断できるかをテストできます」と同氏は言います。「できなければ、攻撃者は後続の活動を行う余地を得ることになります」
もう一つの防御策として、アンチウイルス(AV)が脅威を検知できない場合に備え、組織のエンドポイントでの検知と対応(EDR)をブロックモードで運用する方法があります。Microsoftは「ブロックモードのEDRは、侵害後に検出された悪意あるアーティファクトを裏で修復します」と説明しています。
翻訳元: https://www.darkreading.com/threat-intelligence/needymantis-long-term-access-compromised-networks