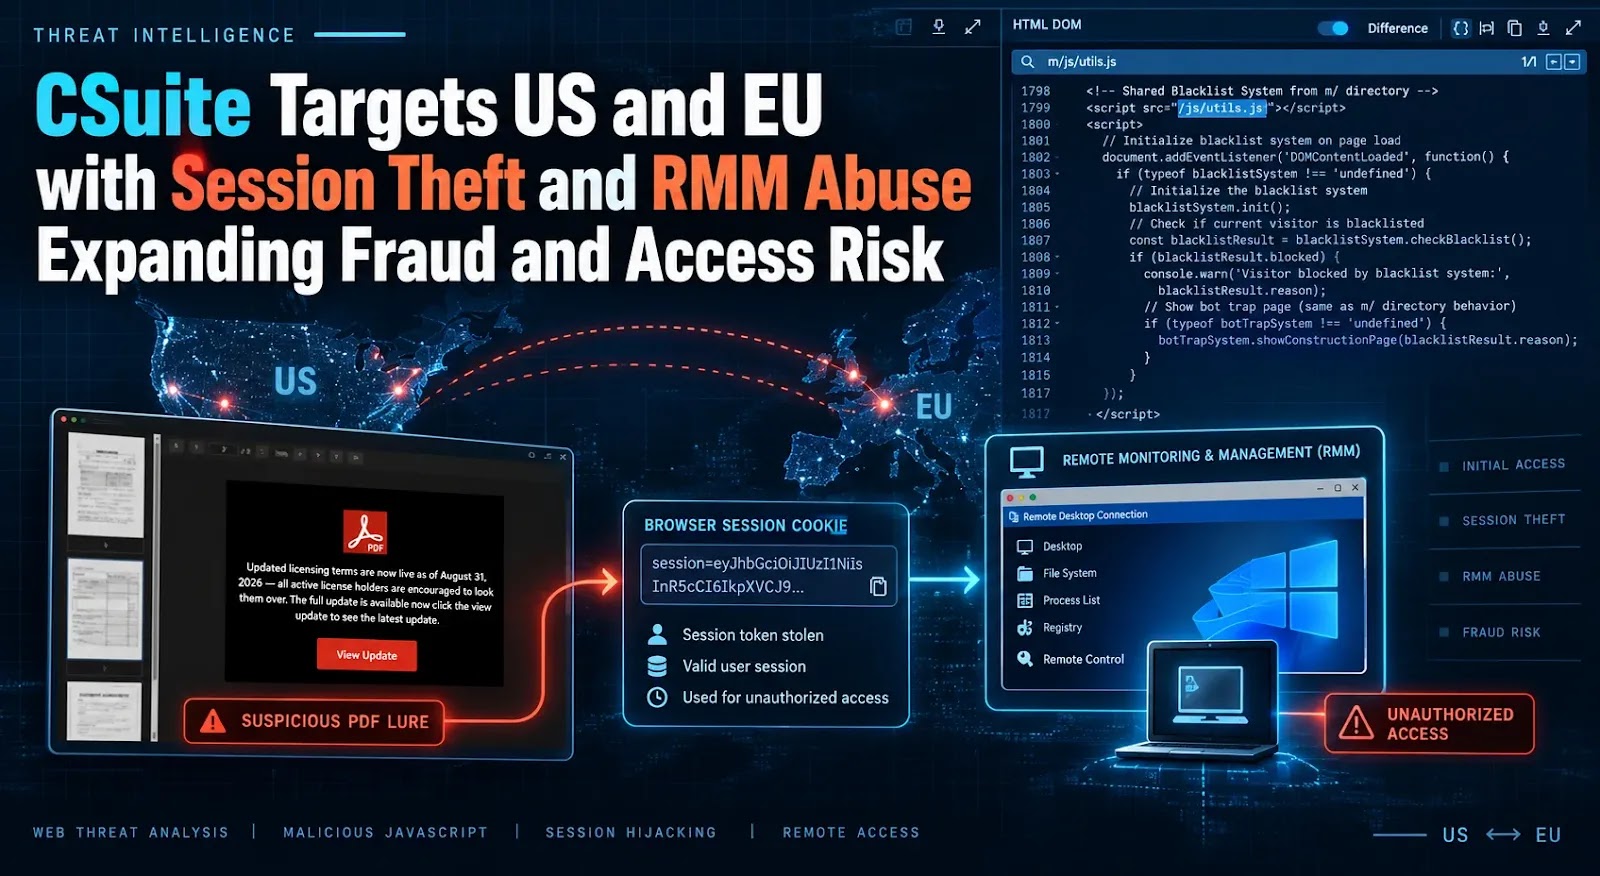
CSuiteは、Microsoft 365のセッション窃取と、正規の管理ツールを使ったリモートアクセスを組み合わせた、多段階型のフィッシング攻撃として台頭しています。
ANY.RUNの研究者は、このキャンペーンに関連するサンドボックス解析351件を確認しました。投稿の51%は米国からです。
被害を受けたのは、テクノロジー、製造、政府、コンサルティングの各分野の組織です。アカウント侵害とエンドポイントへのアクセスが組み合わさることで、メールボックスの悪用や不正行為、さらには企業環境内での長期的な潜伏へとつながる経路が明確に生まれています。
ANY.RUNのサンドボックスセッションでは、一貫したパターンが確認できます。攻撃はまず信頼されやすいビジネス上のテーマで始まり、フィルタリングとルーティングを経て、エンドポイントへのアクセスかID侵害のいずれかへ進みます。
1. ルアーの配信
被害者のもとには、Adobe Document Cloudの共有など、ビジネスを装ったメッセージが届きます。DocuSign、Zoom、Google Meet、Dropbox、Microsoft 365といったサービスをかたるものです。
2. トラフィックのフィルタリングとルーティング
被害者が最終ページにたどり着く前に、リダイレクターがボット対策のチェックを行う場合があります。入力されたメールプロバイダーに応じて、ユーザーの振り分けも行います。MicrosoftやGoogleなどのアカウントは、それぞれ異なる情報窃取のフローに誘導されることがあります。
3. 偽のドキュメントページ
被害者は、正規の業務フローに見せかけた偽のドキュメントビューアーに誘導されます。サンドボックスセッションでは、これらのページはAdobe ReaderやDocuSignを模倣していました。実際の文書はぼかされたままか、永遠に「読み込み中」の状態です。
4. ペイロードの配信
リモートアクセスに至る経路では、ルアーがアーカイブ、MSI、BAT、VBSのいずれかのファイルを配信します。ANY.RUNで解析したAdobeを装ったセッションの1件では、BATスクリプトが投下され、最終的にScreenConnectがインストールされました。
調査時間を短縮し、脅威が大規模なインシデントになる前にSOCが封じ込められるよう支援します。脅威対応を強化する
5. 実行と権限昇格
被害者は、ドキュメントビューアーやソフトウェアアップデートであるかのように装ったファイルを開くよう指示されます。確認されたドロッパーは、権限昇格にPowerShellを、管理エージェントのインストールにmsiexecを使用していました。
6. エンドポイントへのリモートアクセス
最終的なペイロードは、独自のマルウェアではなく、正規の管理ソフトウェアであることが少なくありません。関連する攻撃活動では、ScreenConnect、Action1、Atera、Syncro、PDQ Connectが確認されています。攻撃者はこれらを使って、侵害したシステムを登録したり、遠隔操作したりできます。
7. ID侵害
ほかのCSuiteのフローは、認証情報の窃取、セッションの奪取、デバイスコードフィッシングによって、Microsoft 365へのアクセスを狙います。この場合、攻撃者は盗んだパスワードだけに頼らず、メールボックスや認証済みセッションにアクセスできます。デバイスコードフィッシングの実際の攻撃を確認する
アナリストにとって重要なのは、同じ攻撃活動が、フィッシングのアラート、異常なMicrosoft 365セッション、予期せぬ管理エージェントのインストールのいずれの形でも現れうるという点です。
これらのシグナルを突き合わせることで、個別のイベントが、CSuiteによるインシデントとして認識できるものになります。
ANY.RUNのサンドボックスのテレメトリによると、観測されたCSuiteの活動で最も大きな割合を占めるのは米国です。関連する投稿の51%が米国からでした。
次いでインドが18%で、フィリピン、オーストラリア、英国、カナダなどでも活動が見られました。
このキャンペーンでは、テクノロジー、製造、政府・行政、コンサルティングの各分野でも、目立った影響が確認されています。
こうした分野の組織にとっては、リスクが一段と高まります。一度侵害されるだけで、業務メール、社内システム、信頼された業務フローが同時に危険にさらされかねません。
CSuiteを使うと、攻撃者はMicrosoft 365アカウントと従業員のエンドポイントの両方にアクセスできます。1件のフィッシングの成功を、より広範な業務インシデントへ発展させる手段がいくつも生まれます。
想定される被害には、メールボックスの乗っ取り、請求書や支払いをめぐる詐欺、持続的なリモートアクセス、信頼されたアカウントからの後続フィッシング、IDとエンドポイントのシステム全体にわたる侵害の拡大などがあります。
アカウントへのアクセスとリモート制御が組み合わされると、封じ込めの負担も増します。チームは、セッションの失効、メールボックスの操作履歴の調査、不正な管理ツールの削除、影響を受けたエンドポイントの復旧を、同時に進める必要があるかもしれません。
CSuiteでは、最初のルアーがきっかけとなって、ブラウザーの動作、認証フロー、スクリプト、ペイロードの配信、エンドポイントの変更が引き起こされます。
アナリストには、単一のファイルやドメインが不審かどうかだけでなく、セッション全体を通じてこうした挙動がどう展開するかを可視化する手段が必要です。
ANY.RUNのInteractive Sandboxは、リダイレクト、JavaScriptの挙動、PowerShellの実行、ペイロードの配信、管理エージェントのインストールなどの活動を、一か所で確認できるようにします。
ドメインやホスティングは変わっても、繰り返し現れるパスやページの構成要素は、より持続的なハンティングの手がかりになりえます。
CSuiteの調査では、研究者が次の点を繰り返し確認しました。url:”/m/js/utils.js$”
このパスをANY.RUNのThreat Intelligence Lookupで検索すれば、関連するサンドボックス上の活動を洗い出せます。最初に見つけたドメインやファイルにとどまらず、調査を広げることが可能です。
悪意あるインフラを確認できたら、チームはそれらの指標を、環境を守る既存の防御策に反映すべきです。
ANY.RUNのThreat Intelligence Feedsは、最新の悪意あるIPアドレス、ドメイン、URLなどのIOCを、SIEM、EDR、ファイアウォールなどのシステムに提供できます。アナリストがブロックリストを手作業で作り直し続ける手間も減らせます。
CSuiteの調査では、ブラウザーの挙動、スクリプト、ネットワーク活動、指標、IDに関する証拠が同時に生じることがあります。そのため、記録を明確に残すことが重要です。
Tier 1のレポートでは、サンドボックスの調査結果を構造化された形式にまとめられます。挙動の背景、IOC、AIによる要約、推奨事項が含まれるため、上級アナリストは調査を一から組み立て直さなくても、案件を引き継げます。
CSuiteは、フィッシングのインシデントがIDとエンドポイントにまたがって、いかに急速に拡大しうるかを示しています。その影響を抑えられるかどうかは、アナリストがどれだけ早く脅威を検証し、攻撃チェーンを把握し、何を封じ込めるべきかを判断できるかにかかっています。
ANY.RUNは、セキュリティチームがこのプロセスを短縮できるよう支援します。同社のソリューションを利用する組織からは、脅威のトリアージが94%高速化し、Tier 1の調査時間が20%減り、Tier 1からTier 2へのエスカレーションが30%減り、MTTRが21分短縮されたとの報告があります。
その結果、SOCチームは、アナリストの負担を同じだけ増やさなくても、CSuiteのような複雑な脅威を調査する余力を確保できます。
アナリストの負荷を増やさずに脅威対応を拡張。最短15秒で脅威を検出。1件あたりのMTTRを21分短縮。SOCの対応力を強化する