- マイクロソフト、英国警察および複数のパートナーがEvilTokens PhaaSを摘発し、容疑者2名を逮捕、200以上のドメイン・サイトを差し押さえ
- EvilTokensはAIを活用してデバイスコード・フィッシングを大規模化し、世界中の10,000組織にわたる12,000件の受信箱を侵害
- サブスクリプション、管理ダッシュボード、AIによる標的選定を備え、スタートアップさながらに運営。米国の被害が最も深刻
悪名高いフィッシングキット「EvilTokens」を標的とした共同作戦により、2名が逮捕され、50のウェブサイトが差し押さえられ、150のドメインが無効化されました。EvilTokensはフィッシング・アズ・ア・サービス(PhaaS)として提供されていたものです。
マイクロソフトはレポートの中で、英国メトロポリタン警察のサイバー犯罪対策チームが「EvilTokensの運営に関与した疑いで男性2名を逮捕した」と明らかにしています。
身元は公表されていませんが、逮捕された男性2名は32歳と38歳で、捜査継続中の条件付きで保釈されています。両名のデジタル機器やその他の所持品も押収されました。
今回のパートナーには、Health-ISAC、Cloudflare、Coinbase、OpenAI、Railway、SpyCloud、The Shadowserver Foundation、TRM Labsが名を連ねています。今回の逮捕とインフラ差し押さえによってEvilTokensが完全に壊滅するのか、それとも運営が続くのかは現時点では分かりません。一般的に、犯罪インフラは単にハードウェアを無効化されただけの場合よりも、逮捕者が出た場合の方が摘発への耐性が大きく下がる傾向にあります。
組織犯罪のテック・スタートアップ
EvilTokensはしばらく前から注目を集めていました。このプラットフォームが最初に確認されたのは2026年2月で、その後急速に台頭し、最も広く利用されるPhaaSサービスの一つとなりました。
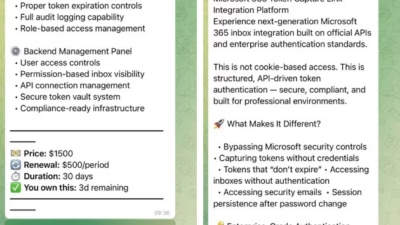
Telegram経由で1,500ドルで購入でき、その後は月額500ドルの継続課金が発生します。サイバー犯罪者はこれを使って大規模かつ標的に合わせたフィッシング攻撃を展開しています。なりすましウェブサイトやランディングページなど認証情報を窃取するための各種資材を作成できるほか、標的ごとにカスタマイズされたフィッシングメールを作成することも可能です。さらに、セッショントークンやワンタイムパスワードなど、フィッシングからアカウントを守るために設計されたコードまで窃取でき、攻撃者に被害者の受信箱への侵入を許してしまいます。
しかし、EvilTokensを特に際立たせているのは人工知能の活用です。このプラットフォームにはAIアシスタントが搭載されており、受信箱の中身を選別して価値の高い標的を提案し、さらにはそのアプローチ方法まで示すことができます。攻撃者はMicrosoft Graphの偵察も実施でき、組織構造や権限をマッピングした上でアクセス権を維持し、標的ネットワーク内を横方向に移動できます。
マイクロソフトによると、EvilTokensの大部分は「バイブコーディング」によって作られており、「AIが開発者によるプラットフォーム自体の構築を支援していた」証拠が見つかったとのことです。
また、研究者らはこのプラットフォームが複数のAIモデルの機能を活用していることも突き止めました。プラットフォーム全体を見渡すと、その運営はよく組織されたスタートアップさながらで、サブスクリプション制の料金体系、カスタマーサポート、管理ダッシュボード、そして顧客をアカウントへのアクセスから金銭的な搾取へと導くためのツールを備えていました。
マイクロソフトによると、EvilTokensはビジネスメール詐欺(BEC)キャンペーンを助長し、世界中の10,000を超える組織にわたる12,000以上の受信箱を侵害しました。被害の中心は卸売流通業、建設業、金融サービス業ですが、不動産、高等教育、医療分野も被害を免れていません。
被害者の大半は米国に所在していますが、カナダ、英国、オーストラリア、インド、フランスでも相当数確認されています。マイクロソフトは、影響を受けた顧客には通知を行い、「侵害されたアカウントの復旧を支援し、さらなる防御・捜査活動を後押しするため情報を共有した」と述べています。
デバイスコード・フィッシングを一般化
攻撃手法としてのデバイスコード・フィッシング自体はそれほど目新しいものではありません。1年以上前の2025年2月、セキュリティ研究者のHuntressは、ロシアの脅威アクターStorm-2372が同じ手法を用いていると報告していました。その後この手法は着実に普及していたものの、実際に爆発的に広がったのはEvilTokensの登場以降でした。
同じ研究者らは2026年6月、EvilTokensが2026年のデバイスコード・フィッシング攻撃を前年同期比で1,380%増加させる原動力になったと報告しています。
Huntressはレポートの中で「脅威アクターがAIワークフローを自らのサービスに組み込むケースが増えており、フィッシング・アズ・ア・サービス(PhaaS)市場の明らかな成熟が見て取れます」と述べています。
「その結果は当社のテレメトリにも直接表れています。2025年7月から12月と2026年1月から4月を比較すると、検知されたデバイスコード・フィッシング攻撃は1,380%増加しており、そのうちの50%以上は2つの大規模な相関インシデント群に関連するものでした」