
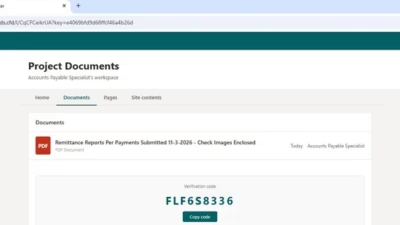
攻撃者が正規のMicrosoftログインページを悪用、OAuthトークンを窃取してMicrosoft 365アカウントを乗っ取り
攻撃者が本物のMicrosoftサインインページを悪用し、Microsoft 365アカウントを乗っ取っています。偽のログインフォームでパスワードを盗む必要がないのが特徴です。 被害者が要求を承認すると、Microsoftは攻撃者が管理するクライアントにOAuthトークンを発行します。これにより攻撃者は、承認された権
攻撃者が本物のMicrosoftサインインページを悪用し、Microsoft 365アカウントを乗っ取っています。偽のログインフォームでパスワードを盗む必要がないのが特徴です。 被害者が要求を承認すると、Microsoftは攻撃者が管理するクライアントにOAuthトークンを発行します。これにより攻撃者は、承認された権
マイクロソフト、英国警察および複数のパートナーがEvilTokens PhaaSを摘発し、容疑者2名を逮捕、200以上のドメイン・サイトを差し押さえEvilTokensはAIを活用してデバイスコード・フィッシングを大規模化し、世界中の10,000組織にわたる12,000件の受信箱を侵害サブスクリプション、管理ダッ