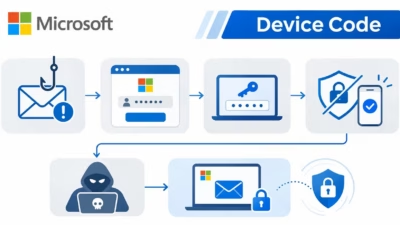
攻撃者が本物のMicrosoftサインインページを悪用し、Microsoft 365アカウントを乗っ取っています。偽のログインフォームでパスワードを盗む必要がないのが特徴です。
被害者が要求を承認すると、Microsoftは攻撃者が管理するクライアントにOAuthトークンを発行します。これにより攻撃者は、承認された権限の範囲内でアカウントにアクセスできるようになります。
確認されたメールの件名はピリオド1文字のみで、目に見える本文はほとんどありませんでした。口実となっていたのは、受信者の名前を冠したZIPファイル名です。「受信者宛てに作成された支払い通知」を装っていました。
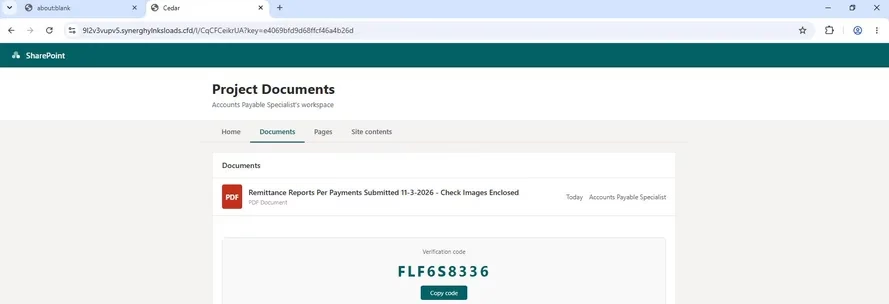
ZIPの中のHTML添付ファイルは、インタラクティブなSVGをセキュリティチェックとして表示します。この確認手順を経ると、ブラウザは別のサイトへリダイレクトされます。このサイトは訪問者を選別したうえで、偽のSharePointワークスペースを表示します。
Risk management tools
ワークスペース上には送金明細や小切手画像が並び、受信者にサインインを促す口実を与えていました。
2つ目のキャンペーンは、電子決済の予定を通知する内容で、SpwcinBillPaymentReports.zipを添付していました。表示された送信者は、メッセージ内の機密保持に関する免責事項に記載されたIrving Oilとは一致していませんでした。
このHTMLローダーは、難読化された475個の断片からページを再構築します。最終的に表示される誘導ページは、先のキャンペーンと同じ流れでした。SharePoint風のドキュメント一覧、認証コード、Microsoftのサインインプロンプトです。
研究者は、フィッシングページをバックエンドと同期させ続けるための、定期的なハートビート要求やステータス要求も確認しました。
Hornetsecurityは11月19日、複数のキャンペーンが支払い通知と偽のSharePointワークスペースを使い、受信者に身に覚えのないサインインを承認させようとしていたと報告しました。
OAuthトークンの窃取
コードを提示するのは偽のワークスペースですが、認証ページをホストしているのはMicrosoftです。この点こそが、デバイスコード・フィッシングの核心です。
OAuthデバイスフローを使うと、フルブラウザを持たないクライアントが、サインインを別のデバイスに委任できます。今回の手口では、攻撃者が要求を開始し、被害者がそれを承認します。
Microsoftが求める多要素認証(MFA)も、通常どおり実行できます。問題はMFAが破られたことではありません。他者が開始した要求のために、MFAがユーザーを認証してしまったことにあります。
Microsoftは11月17日、GitHub Copilot CLIに関する別の分析でも、同様の認可リスクを示していました。
管理された環境での模擬実験では、承認されたデバイスコードにより、権限や設定によってはプライベートリポジトリや同期されたセッションが露出する可能性がありました。
Microsoftは、こうした被害を実環境では確認していません。一方、Hornetsecurityの報告は、Microsoft 365ユーザーを狙う支払いをテーマにしたキャンペーンが、実際に展開されていることを記録しています。
ブラウザのキャプチャでは、アドレスバーにホストngjedt0xrv.promtateusachorloadscorp[.]sbsが表示されています。
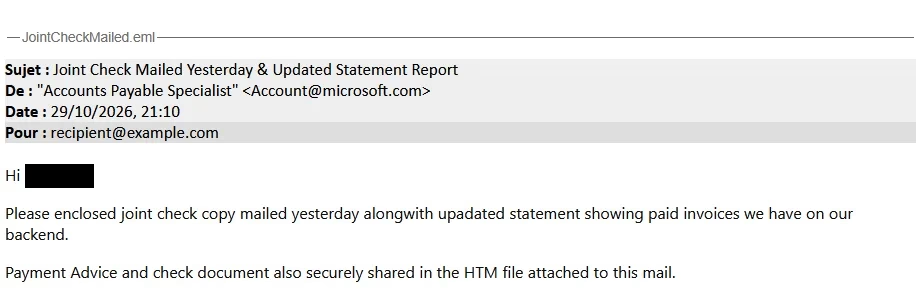
セキュリティチームは、添付ファイル名を信用せず、アーカイブ内のHTMLファイルやSVGファイルを検査すべきです。
Risk management tools
Microsoft Entraのサインインログでは、Authentication ProtocolをDevice codeで絞り込みます。そのうえで、業務上の正当な理由がない成功イベントを調査してください。
アカウント、アプリケーション、接続元、タイムスタンプを、メールやブラウザのテレメトリと突き合わせます。
Original transfer methodフィールドも役立ちます。後続のトークン更新が別のフローで行われていても、このフィールドからデバイスコード認可までセッションをさかのぼれる場合があります。
Hornetsecurityのレポートには、脅威ハンティング用に、無害化(defang)したドメインとSHA-256ハッシュが掲載されています。
Microsoftは、可能な限りデバイスコード認証をブロックするよう推奨しています。条件付きアクセスのガイダンスでは、Authentication flows → Device code flow → Block accessと設定します。
まずは「レポート専用」モードで開始し、ポリシーを強制する前に影響を確認してください。緊急用アカウントや、文書化された業務要件に対する除外設定も監査する必要があります。全面的なブロックは、正当な利用状況を棚卸ししたうえで実施すべきで、その前に行ってはいけません。
ユーザーが守るべきルールは単純です。デバイスコードを入力するのは、自分で開始したサインインやセットアップのときだけにしてください。予期せぬ支払いや文書の依頼は、信頼できる別の経路で確認します。
身に覚えのないコードをすでに承認してしまった場合は、その結果として付与された認可とアクティブなセッションを、ただちに調査してください。本物のMicrosoftドメインが示すのは、ページをホストしているのが誰かという事実にすぎません。誰がアクセスを要求したのかまでは分かりません。
IOC(侵害指標)
| 種別 | 値 | コンテキスト |
|---|---|---|
| ドメイン | 9l2v3vupv5.synerghylnksloads[.]cfd | 最初のサンプル:認証ゲート、偽SharePointページ、セッションエンドポイント |
| URL | hxxps://9l2v3vupv5.synerghylnksloads[.]cfd/l/CqCFCeikrUA | 最初のサンプル:デコードされたリダイレクト先 |
| SHA256 | bbf9f563371d6afc449c69546a4ec39e831ca18d3bf3764b7b4c27f525426140 | 最初のサンプル:HTML/SVGリダイレクタ |
| ドメイン | ngjedt0xrv.promtateusachorloadscorp[.]sbs | 2つ目のサンプル:ブラウザのキャプチャに表示された、文書による誘導ページのホスト |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)しています(例:[.])。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
被害が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
Audit Security
翻訳元: https://gbhackers.com/oauth-tokens-theft/