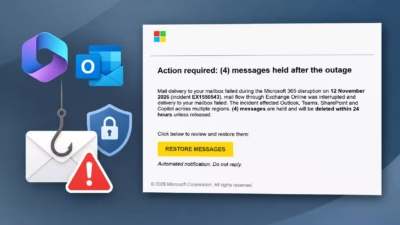
ハッカーが偽の支払い通知やSharePointページを使い、従業員をだましてMicrosoft 365アカウントへのアクセスを許可させています。
Hornetsecurityの脅威インテリジェンスラボは11月19日、攻撃者がMicrosoftの正規のサインインページを利用してアクセストークンを取得する複数のキャンペーンを確認したと報告しました。
付与された権限によっては、このトークンを使って企業のメールにアクセスされる恐れがあります。ただし、報告書には、実際にアクセスされたメールボックスの数については記載がありません。
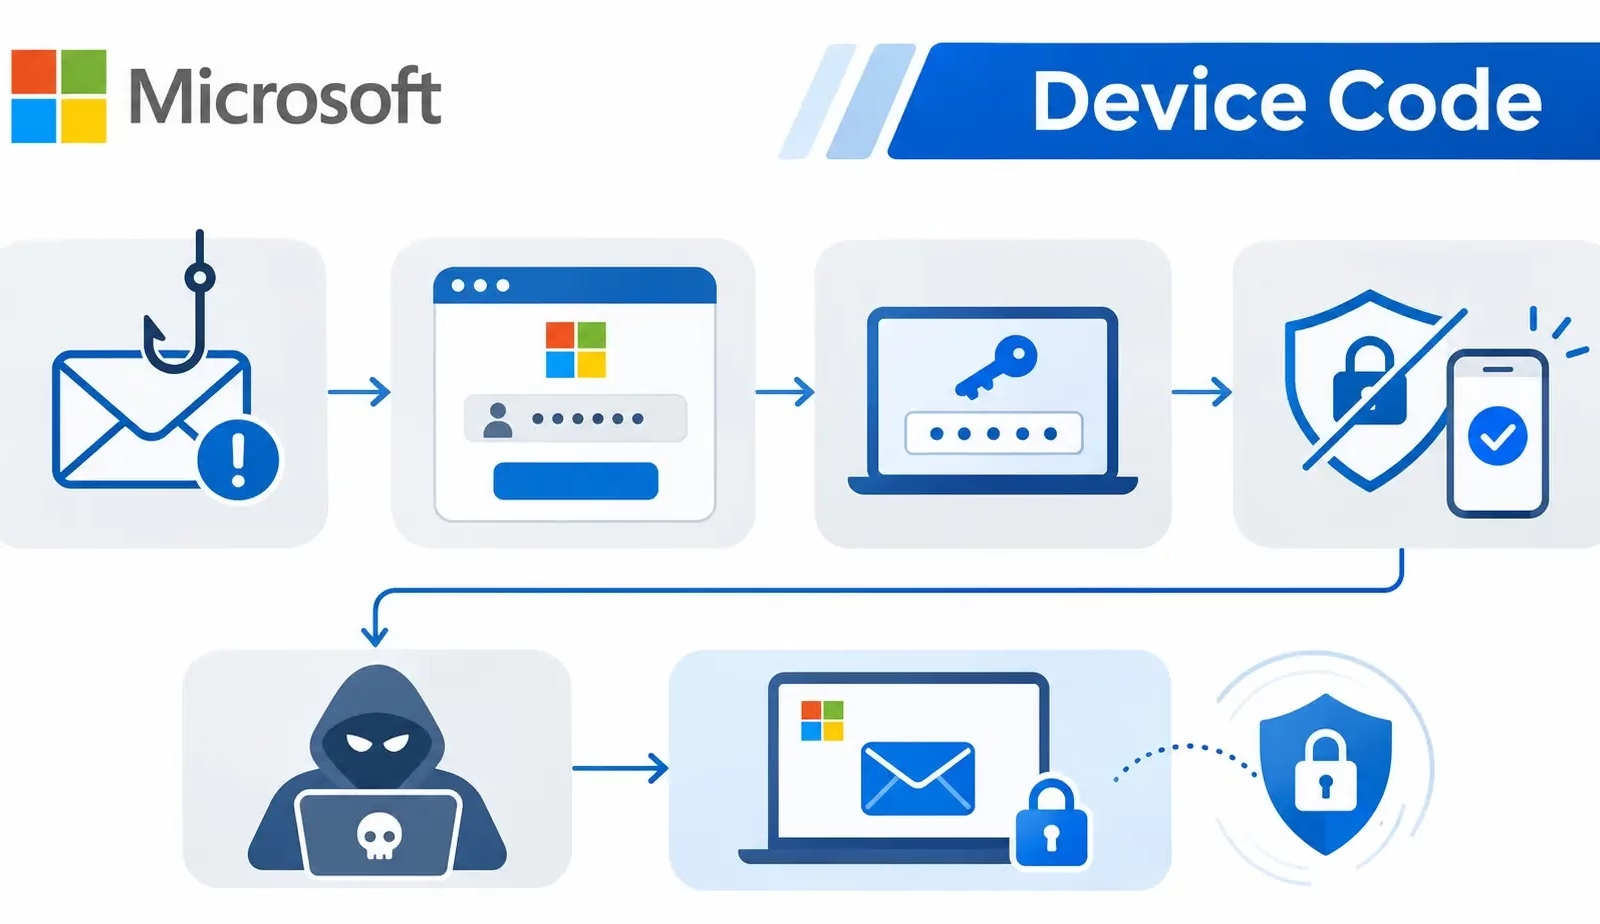
この手法は、多要素認証(MFA)を有効にしていても成立する場合があります。MFAを無効化するわけでも、偽のMicrosoftログインページを必要とするわけでもありません。
従業員はMicrosoftが求めるMFAの確認も含めて本物のサインインを完了しますが、そのとき知らないうちに、攻撃者が開始したリクエストを承認してしまいます。
あるメールは件名がピリオド1文字のみで、目に見える本文もほとんどありませんでした。おとりの中心は、個人名入りのファイル名を付けて支払い通知に見せかけたZIPファイルの添付です。
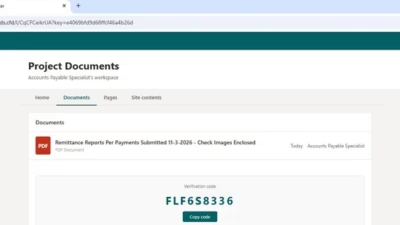
ZIPの中には、HTMLドキュメントに偽装したインタラクティブな画像が入っていました。セキュリティチェックのように見える画面は、実際にはブラウザーを偽のSharePointワークスペースへ誘導します。そこには支払い記録や小切手画像が並んでいました。
別のキャンペーンでは、電子決済の予定を通知し、SpwcinBillPaymentReports.zipというファイルを添付していました。
このHTML添付ファイルは、エンコードされた数百の断片からフィッシングページを再構築します。そのため、添付ファイルを見ただけではページの正体を見抜きにくくなっています。
研究者らは、共同小切手の通知や電子資金移動の記録を装った亜種も確認しました。添付ファイルは異なるものの、狙いは共通しています。予期しないサインイン要求を、業務文書を開く際の普通の手順に見せかけることです。
デバイスコードによるサインインでは、別のブラウザーからアプリやデバイスを承認できます。今回のキャンペーンでは、偽のワークスペースが攻撃者の管理下にあるアプリに紐づくコードを提示していました。
サインイン処理はMicrosoft自身のサイト上で行われますが、発行されたトークンは要求したアプリに渡ります。つまり、Microsoftの正規のアドレスが示すのは、サインインしている場所にすぎません。誰がそのリクエストを開始したのかまでは分からないのです。
セキュリティチームは、ZIPアーカイブ内のファイルを検査し、クリック後にユーザーをリダイレクトするHTML添付ファイルを探す必要があります。
Microsoft Entraのサインインログでは、Authentication ProtocolをDevice codeで絞り込み、業務上の目的が明確でない成功済みサインインを調査してください。
アカウント、アプリケーション、接続元、時刻を、メールやブラウザーの記録と突き合わせます。Hornetsecurityによると、Original transfer methodフィールドは、後続のトークン更新が別のフローで行われた場合でも、デバイスコードによるサインインから始まったセッションを追跡するのに役立ちます。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元の形式に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/microsoft-device-code-phishing-bypasses-mfa/