認証情報の窃取は、かつてないほど簡単になっています。攻撃者を志す者に必要なものを一つの便利なインターフェースにまとめて提供する、フィッシングキットが増えているためです。中には管理ダッシュボードや24時間体制のサポートを備え、SaaS事業さながらのものもあります。これらはMicrosoft 365のセッショントークンを盗むことに特化して設計されています。
経験の浅い攻撃者であっても、盗んだトークンを再利用(リプレイ)すれば、ログインとMFAがすでに完了したアクティブなセッションに入り込めます。その結果、被害者のクラウドリソースやメールにすぐさまアクセスできてしまいます。
Huntressの研究者は、こうした最新のフィッシングキット3種を分析しました。本記事では、各キットがトークンを窃取して再利用する仕組みと、防御側が取れる対策を解説します。
フィッシングキットの中身
フィッシングキットとは、コードとテンプレートをあらかじめパッケージ化したものです。フィッシングキャンペーンの実行手順や、盗んだデータを悪用する方法も付属しています。基本的なキットは、単一の偽ログインページを立ち上げる単純なHTMLやスクリプトのファイルであることが少なくありません。
より高度なキットには管理ダッシュボードがあります。攻撃者はこれを使って被害者を追跡し、フィッシングページの内容を書き換え、認証情報をリアルタイムで中継します。
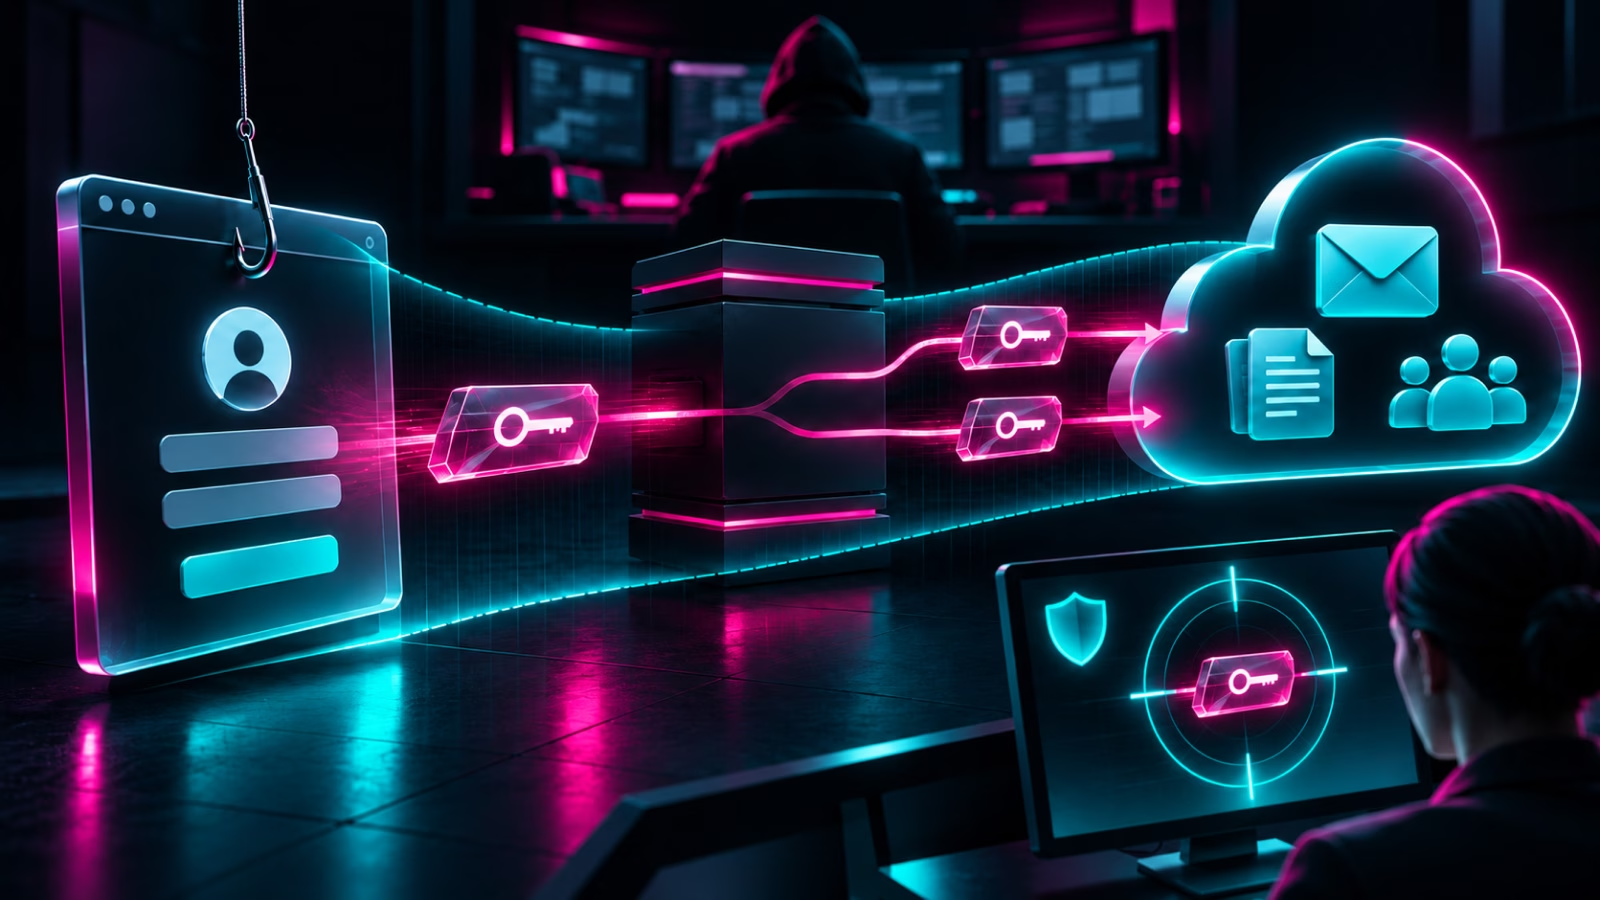
こうしたキットがなぜ危険なのかを理解するには、フィッシングの誘い文句が実際に使えるセッションへと変わる過程を見るのが近道です。
2026年サイバー脅威レポート:フィッシングの現状
フィッシングは昔からありますが、勢いは衰えていません。手口がより巧妙になっているだけです。
Huntressの「State of Phishing」レポートは、過去1年間の主要なフィッシングの傾向を取り上げています。誘い文句のテーマやなりすまされたブランドから、防御をすり抜けるための心理的な手口までを網羅しています。さらに、従業員を弱点から最強の防衛線へと変える方法も示しています。
攻撃者の狙いはパスワードからセッションへ
現在のフィッシングキットは、3つの攻撃手法によって、攻撃者に認証済みの使えるセッションを与えます。
デバイスコードフィッシング攻撃では、被害者がIDプロバイダーで直接認証を行い、その結果として発行される認可情報を攻撃者がひそかに取得して悪用します。被害者が見慣れないページに認証情報を入力することは一切なく、体験全体が通常のサインインと変わりません。そのため、攻撃者にとっては不審に思われにくい手口です。
AitM攻撃は、MFAの限界を浮き彫りにします。攻撃者は、偽のログインページを使うか、正規アプリ内のやり取りを傍受することで、認証フローをリアルタイムに中継します。被害者がMFAの確認を完了すると、攻撃者はその結果得られたセッション情報を取得します。
MFAが正常に完了したからといって、そのセッションが信頼できるとは限らないのはこのためです。
トークン窃取は、パスワード窃取よりもはるかに攻撃者にとって価値があります。サインイントークンを手に入れた攻撃者は、Kali365(後述)のようなフィッシングキットを使えば、それをアクティブなセッションへとリプレイできます。そこからクラウドリソースや被害者のメールアカウントにアクセスできます。
リプレイが疑われる場合は、元のフィッシングページだけでなく、トークンがどのように使われたかまで調査してください。
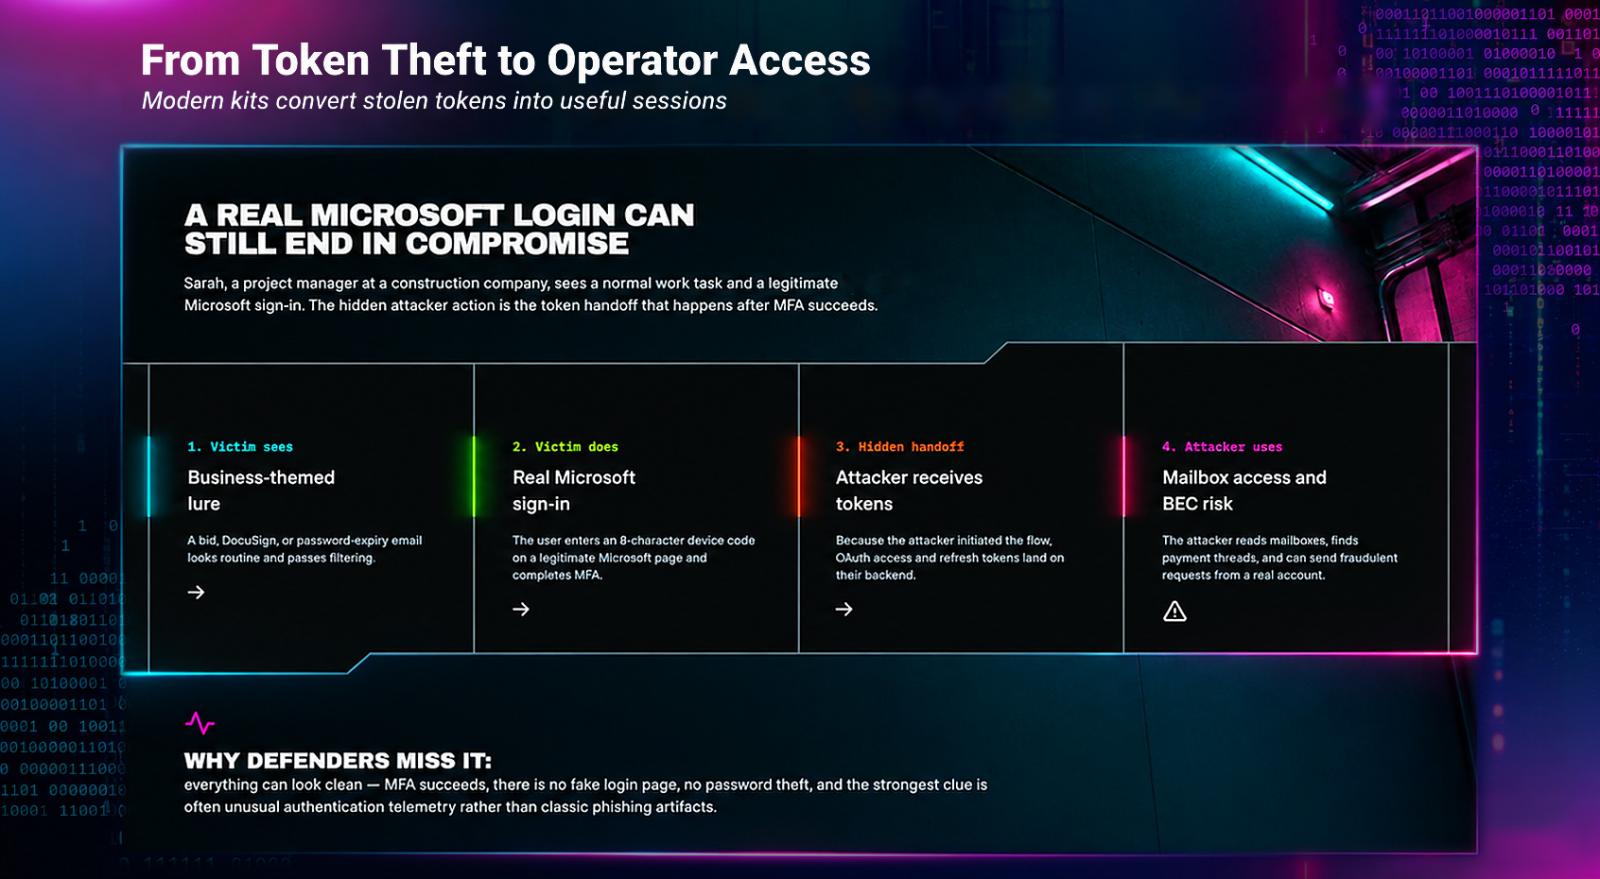
これらの手法が単独で使われることはありません。Huntressはここ数か月、Microsoft 365のトークンを狙う高度なフィッシングキットを複数分析してきました。その中には、EvilTokens、Knight Office、Kali365が含まれます。
Microsoft 365トークンを狙う3つのフィッシングキット
2026年初頭、HuntressはEvilTokensを、デバイスコードフィッシングキャンペーンの一環として発見しました。このキャンペーンでは、PaaS(Platform-as-a-Service)のRailwayが、トークンの収集とリプレイのエンジンとして悪用されていました。
その後、同年中にMicrosoftのDigital Crimes UnitとFBIが共同で捜査を進め、運営者とされる人物の1人が逮捕されました。
Knight Officeは、中間者攻撃(AiTM)型のフィッシングキットです。有効なMicrosoft 365セッショントークンを盗み、オペレーター用コンソールに送り込みます。攻撃者はそのセッションをリプレイし、テナント内のアカウントに永続化の仕組みを仕込めます。
3つ目のKali365は、PhaaS(Phishing as a Service)の運用一式を単一のコントロールパネルに統合しています。オペレーターはデバイスコードフローやリバースプロキシ型の誘導でトークンを取得し、稼働中のMicrosoft 365セッションにリプレイできます。さらにアクセスを維持し、内蔵のAI機能で攻撃を拡大することも可能です。
こうしたキットを使えば、攻撃者はユーザー名とパスワードだけでなく、永続的なアクセスまで手にして去っていきます。
トークン窃取に対して防御側ができること
単一のシグナルは、攻撃の一部にすぎません。誘い文句から認証、トークンの発行や窃取、デバイス登録、メールボックスの操作まで一連の流れを追うことで、自社環境でのID侵害の全体像を把握できます。
防御側は、セッション窃取の兆候として次の点を確認できます。
-
まず、見慣れないクラウドインフラからのサインイン成功がないかを確認する
-
次に、デバイスコード認証や自動化されたトークン更新を調査する
-
新規デバイス、認証方法、メールボックスの操作を確認する
対応面では、次の優先事項を押さえてください。
-
封じ込めでは、元のフィッシングの誘い文句だけでなく、IDに関わる痕跡にも対処する
-
リフレッシュトークンを失効させたうえで、不正なデバイスとWindows Helloの認証情報を削除する
-
可能な範囲でデバイスコード認証を制限またはブロックし、メールボックスへのアクセス、転送ルール、外部へのフィッシングメール送信を調査する
封じ込めが済んだ後も、対応は続けてください。リプレイや再侵入を監視し、元のフィッシングドメインが消えた後もハンティングを継続することが重要です。
Huntressの研究者とともにこうした攻撃者の手口をさらに掘り下げるTradecraft Tuesdayに、ぜひご参加ください。