
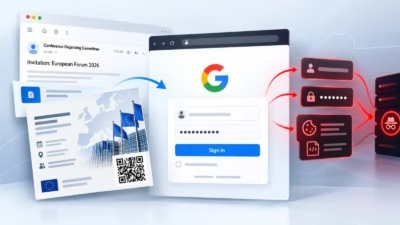
UAT-11985、リアルタイム型Googleフィッシングキットで認証情報とセッショントークンを窃取
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
Huntressによると、2026年第1四半期に同社が記録したエンドポイント関連インシデントの45%で、攻撃者が正規のリモート監視・管理(RMM)ソフトウェアを使っていました。同社は11種類の攻撃手法について、観測頻度と被害の大きさで順位付けも行っています。RMMの悪用はチャートの最も右側に位置してお
Microsoftは複数の業界パートナーとともに、短期間ながら甚大な被害をもたらしたサイバー犯罪プラットフォーム「EvilTokens」を摘発しました。同社が火曜日に発表したところによると、捜査当局はこのサービスを、世界10,000以上の組織にまたがる12,000件を超えるMicrosoft顧客のメール受信箱の侵害と
ウクライナの司法当局によると、Robloxアカウント610,000件以上へのアクセス権を不正に取得しロシア国内の買い手に販売したとして、ウクライナ人3人が裁判にかけられる見通しです。 ウクライナ西部リヴィウ州の検察当局は火曜日、このグループが2025年5月から2026年4月にかけて、ユーザーのパスワードを知ることな
「Hydra Remote」として知られる悪意あるソフトウェアは、感染したコンピュータ上に秘匿されたデスクトップ環境を作り出す機能を攻撃者に与えます。重要なのは、この二つ目のワークスペースが正規の端末所有者からは一切見えない点です。攻撃者はその後、すでに有効になっているブラウザセッションをこの隠れ
多くのメールシステムでは、アカウント保有者向けにAIアシスタントが提供されています。攻撃者は、侵害したアカウントのチャットボットを、Living off the Land(LotL)攻撃の新たな汎用的手段として利用できる可能性があります。 この攻撃において最も困難なのはメールアカウントを侵害する部分ですが、経験則から

2026年7月にPhaaS(フィッシング・アズ・ア・サービス)プラットフォーム「Kratos」が摘発されましたが、脅威の全体像を鈍らせるにはほとんど至っていません。ComputerSecurity セキュリティ研究者らは、流出した手口やインフラのパターンが、すでにMicrosoft 365環境を狙う進行中のキャンペー
セキュリティ専門家の間では、今回の摘発によってフィッシング攻撃が一時的に鈍化するとの見方で一致しているものの、その効果がどれだけ続くかは不透明です。 各国の法執行機関が連携した取り締まりにより、大規模なフィッシング・アズ・ア・サ
認証済みXのスポンサー広告を通じて拡散されたMac標的のClickFixキャンペーンと、従来型のマルウェアを使わずにMicrosoft 365のセッショントークンを窃取するConsentFixと呼ばれる新手のブラウザベース乗っ取り手法が確認されました。 JamfとMalwarebytesの研究者は、認証済みアカウント
アカウント窃取といえば、通常はパスワードを失う程度の話です。しかしこの攻撃では、ハッカーがゲームそのものを丸ごと持ち去っていきます。 Robloxで数百万本ものゲームを開発する開発者たちが404 Mediaに語ったところによると、攻撃者は被害者に一つのファイルを実行させることで侵入に成功したといいます。その後、数
すべての記事を読み込みました