
Windows 11 26H2、対象デバイスで設定バックアップを既定で有効化
Microsoftは、Windows 11 バージョン26H2を実行する対象の企業向けデバイスで、Windowsの設定バックアップを自動的に有効にしました。同社はこの機能を、企業のエンドポイント復旧に欠かせない回復力(レジリエンス)対策と位置づけています。 この変更が適用されるのは、組織が該当するバックアップポリシー
Microsoftは、Windows 11 バージョン26H2を実行する対象の企業向けデバイスで、Windowsの設定バックアップを自動的に有効にしました。同社はこの機能を、企業のエンドポイント復旧に欠かせない回復力(レジリエンス)対策と位置づけています。 この変更が適用されるのは、組織が該当するバックアップポリシー
Microsoftは、対象となるWindows 11 バージョン26H2の法人向けデバイスで、Windows設定のバックアップを既定で有効にしました。これまで管理者が任意で選択する機能でしたが、今後は標準の復旧機能として位置づけられます。 この変更は9月29日に一般提供が始まりました。対象となるのは、関連するバックア
Microsoftは、Windows 11 26H2へアップグレードしたMicrosoft Entra参加またはMicrosoft Entraハイブリッド参加のエンタープライズ端末すべてで、Windows設定のバックアップと復元を既定で有効にしたと発表しました。 Windows設定のバックアップツール(旧称はWind
「TrustSink」は、侵害後に用いられる認証情報フィッシング手法です。Microsoft Entraの外部認証方法(EAM:External Authentication Methods)を悪用し、正規のMicrosoftサインインフローの途中に不正なパスワード入力画面を差し込みます。 この攻撃では、テナントで高
グローバル管理者(Global Administrator)または認証ポリシー管理者(Authentication Policy Administrator)の権限を持つ攻撃者は、Entraに不正な外部認証方式(EAM:External Authentication Method)を登録できます。 するとEntraは
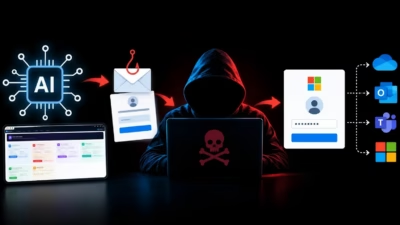
このサービスは世界中の10,000以上の組織にまたがる12,000件超の受信トレイの侵害に関与しており、Microsoftはこれを「Storm-2992」として追跡しています。 EvilTokensは2026年2月に出現し、瞬く間にサイバー犯罪者に大規模なビジネスメール詐欺(BEC)攻撃向けの既製プラットフォームを提
セキュリティ研究者らは、特権アクセス権を持つ攻撃者が不正な外部MFAプロバイダーを登録し、正規のログイン試行中にユーザーのパスワードを窃取できる攻撃手法を開発しました。 Varonis Threat Labsが「TrustSink」と名付けたこの手法は、この外部認証モデルに依存するプロバイダーであればどれでも通用する
結論: CIEMの料金体系は「アイデンティティ単位」または「クラウドリソース単位」が基本ですが、実際に価格を左右するのは非人間アイデンティティ(NHI)の数です。マシンは人間の数を大きく上回るため、これが見積もりを急激に膨らませる要因になります。 Tenable(Ermetic)とWizはプラットフォーム型CIEMを

Microsoftによると、ShinyHunters、Helixなどの恐喝グループに関連する脅威アクターが、パスキーやシングルサインオンをテーマにしたソーシャルエンジニアリング攻撃を用いて企業のMicrosoftアカウントを侵害し、Microsoft 365サービスからデータを窃取しているとのことです。 この活動は2
ハッカー「TheHatman」が大手企業からAzure/Entraの従業員記録数百万件を盗んだと主張データには氏名、メールアドレス、役職、特権アカウントが含まれ、なりすましや詐欺のリスクあり被害企業は流出範囲を否定するも、研究者はインフォスティーラーによる窃取であり流出データは本物である可能性が高いと指摘あるサイ
すべての記事を読み込みました