
Shai-Hulud攻撃、サイバーセキュリティ企業CrowdSecのGitHubデータを窃取
攻撃者は、フランスのセキュリティ企業CrowdSecの元従業員のパソコンをShai-Huludワームで侵害し、そのGitHubアカウントのOAuthトークンを盗み出すことで、約170件の非公開GitHubリポジトリを窃取しました。CrowdSecは先週、この侵害を認めブログ記事で、5月に発生した攻撃の詳細とその経緯を説
攻撃者は、フランスのセキュリティ企業CrowdSecの元従業員のパソコンをShai-Huludワームで侵害し、そのGitHubアカウントのOAuthトークンを盗み出すことで、約170件の非公開GitHubリポジトリを窃取しました。CrowdSecは先週、この侵害を認めブログ記事で、5月に発生した攻撃の詳細とその経緯を説
BLOGPUBLISHED SEP 10, 2026 BY Amit MalikRubrik Zero Labsは、Rubrik製品での検知に用いられるRubrik Zero Labs脅威フィードの情報をもとに、2026年7月下旬から8月下旬にかけてのサイバーセキュリティ動向における重要な変化について知見をまとめました
サイバーセキュリティ企業Huntressによる新たな調査によると、新たに発見されたフィッシング・アズ・ア・サービス(PhaaS)キットが、被害者のパスワードではなくアクティブなログインセッションを盗み出すことで、Microsoft 365アカウントを乗っ取るために使われています。この手法により、攻撃者
ハッカーがホテルや会議施設のWi-Fi機器のDNS設定を改ざんし、利用者を偽のMicrosoft 365ログインページへ誘導する手口が確認されています。 このキャンペーンは少なくとも2026年6月から続いており、金融サービス、専門サービス、法律、医療、エネルギー、小売など、さまざまな業界の組織に影響を及ぼしています。
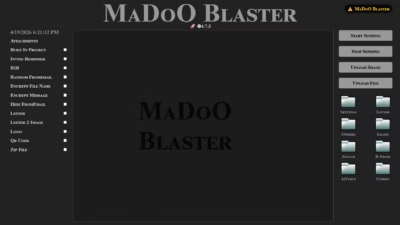
ブダペストにある設定不備のサーバーから、Microsoft 365の多要素認証(MFA)を突破し、侵害したアカウントへのアクセスを維持し続けるために構築された、稼働中のフィッシングオペレーションが発覚しました。 185.163.204[.]7185.163.204[.]7185.163.204[.]7でホストされてい
サイバーセキュリティベンダーのHuntressは、市場インテリジェンスプラットフォーム「Klue」を起点とした侵害で被害を受けた複数企業のうちの一社です。KlueはCRMや営業データをさまざまなビジネスツールと統合するために利用されていました。 Huntressは6月18日、この事件の詳細を公開し、一
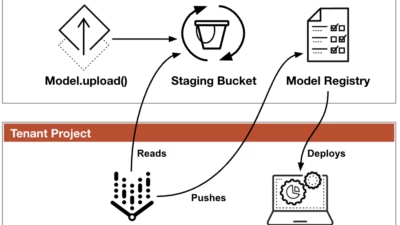
クラウド機械学習プラットフォームは、わずか数行のコードの背後に複雑なインフラを隠していることがよくあります。しかし、この便利な自動化機能が、Google Vertex AI Python SDKに深刻な脆弱性を生み出してしまいました。Palo Alto NetworksのUnit 42の専門家がこ
by Anjali Gopinadhan Nair 開発者はツールを信頼しています。その信頼が悪用されています。 Claude CodeはAnthropicのAIコーディングア

セキュリティ Nightmare Eclipseの前例に続く研究者たち——Redmondへの抗議として即座の情報公開を選択

あるセキュリティ研究者が、Visual Studio Code(VS Code)のゼロデイ脆弱性に対するエクスプロイトコードを公開しました。この脆弱性を悪用すると、攻撃者はユーザーにリンクをクリックさせるだけでGitHub認証トークンを窃取できます。 Microsoftは、公式パッチが存在しない状態で公開または積極
すべての記事を読み込みました