
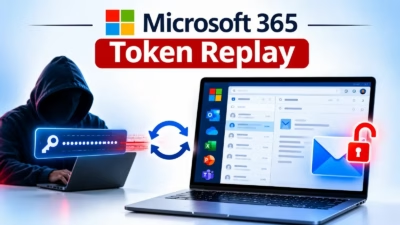
Microsoft 365のトークンリプレイ攻撃、パスワードなしでハッカーが業務メールにアクセス
ハッカーが盗み出したサインインセッションを再利用(リプレイ)し、79の組織のMicrosoft 365環境に侵入しました。被害者のパスワードを知らなくても、業務アカウントに入り込める手口です。Ethicalhacking tools セキュリティ企業Huntressによると、このキャンペーンは2026年7月14日から
ハッカーが盗み出したサインインセッションを再利用(リプレイ)し、79の組織のMicrosoft 365環境に侵入しました。被害者のパスワードを知らなくても、業務アカウントに入り込める手口です。Ethicalhacking tools セキュリティ企業Huntressによると、このキャンペーンは2026年7月14日から
Huntressによると、攻撃者は10週間にわたり、盗み出したMicrosoft 365のサインインセッションを使い回す手口で、79組織のメールアカウントに侵入しました。さらに、受信トレイルールを隠れて設定し、被害者が自分のメールの一部を見られないようにしていました。 研究者らは、2026年7月14
新たに発見された大規模なビジネスメール詐欺(BEC)キャンペーンが、Microsoft 365環境を標的にしていたことが分かりました。この攻撃では、世界中の企業ネットワークに対して数十万回ものアクセス試行が行われました。 サイバーセキュリティ企業Huntressの研究者が特定したこのキャンペーンは、偽のサインイ
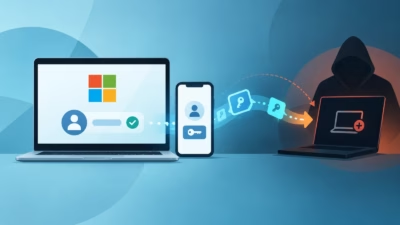
eSentireの脅威対応チーム(TRU)は、Microsoftの OAuth 2.0 デバイス認可グラントフローを悪用し、M365アカウントを乗っ取る未確認のデバイスコードフィッシングキット「GhostCode」を発見しました。このキットはプライマリリフレッシュトークン(PRT)を発行し、被害者がMFAを完了してか

パスキーは本来、フィッシングを根絶する究極の対策として考案されたものでした。ところが脅威アクターたちは、この技術に思いもよらぬ「裏の使い道」を見出しています。現在、攻撃者はITサポートを装って従業員に電話をかけるだけで攻撃を開始できます。パスキーや多要素認証(MFA)の設定が急務であるとでっち上げ
Microsoft 365ユーザーがBigBear 2.0とAiTMプロキシを使ったフィッシングキャンペーンの標的に攻撃者は電話・Teams・メールでIT担当者になりすまし、認証情報を盗みMFAを回避CloudSEKは5,000件以上の盗難記録を追跡、Arctic Wolfはフィッシング耐性MFAと条件付きアクセ
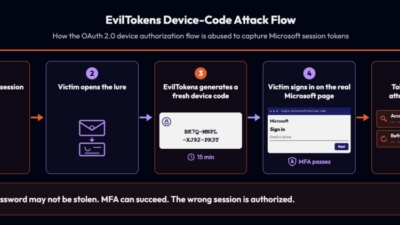
EvilTokensは、Microsoftのデバイス認可フローを悪用して有効なMicrosoft 365トークンを取得する手口で、フィッシング・アズ・ア・サービス(PhaaS)を認証情報窃取の枠を超えて拡張しています。 被害者は正規のMicrosoftサインインとMFA(多要素認証)チャレンジを完了させているにもかか

Huntressは2026年上半期にパスワードスプレー攻撃が155倍に増加したことを観測しました。ブルートフォース自体は目新しい手口ではありませんが、今回の急増を後押ししている工夫は新しいものです。 この急増の大きな要因となったのが、Microsoftの Azure CLI(管理者がAzureおよびEntraのリソー

セキュリティ研究者が、Windows Hello for Business(WHFB)に関わる手法を公表しました。この手法を使えば、Windowsのアクティブなユーザーセッションにアクセスできる攻撃者が、被害者のPIN、生体認証、パスワードを一切必要とせずにMicrosoft Entra IDサービスへ認証できてしま

攻撃者は利用者の端末ではなく認証用Wi-Fiゲートウェイを侵害することで、認証トラフィックを密かにリダイレクトし、Microsoft 365の認証情報を盗み出すことができます。 出張中の企業従業員は要注意です。あの便利な
すべての記事を読み込みました