脅威アクターは、人工知能を生産性向上のための補助ツールとして使う段階から、侵入行為の大部分を人間の介入をほとんど伴わずに実行できる自律型エージェントシステムを展開する段階へと移行しつつあります。
Google Threat Intelligence Group(GTIG)は、金銭目的の攻撃者がマルチエージェントフレームワークを用いて、クラウド環境への侵入後わずか6時間未満で大規模な認証情報窃取作戦を計画・構築・実行した事例を報告しています。
この活動は、運用面で重大な転換を意味します。従来はオペレーターがスキャン結果を手作業で選別し、スクリプトをデバッグし、インフラをローテーションし、窃取したアカウントを検証する必要がありました。
これらのファイルは再利用可能な運用プレイブックとして機能し、フレームワークが大規模な偵察と認証情報収集を自動化することを可能にしていました。
GTIGの調査結果によると、この脅威アクターはまず、名前が公表されていない組織のクラウドインフラを侵害しました。
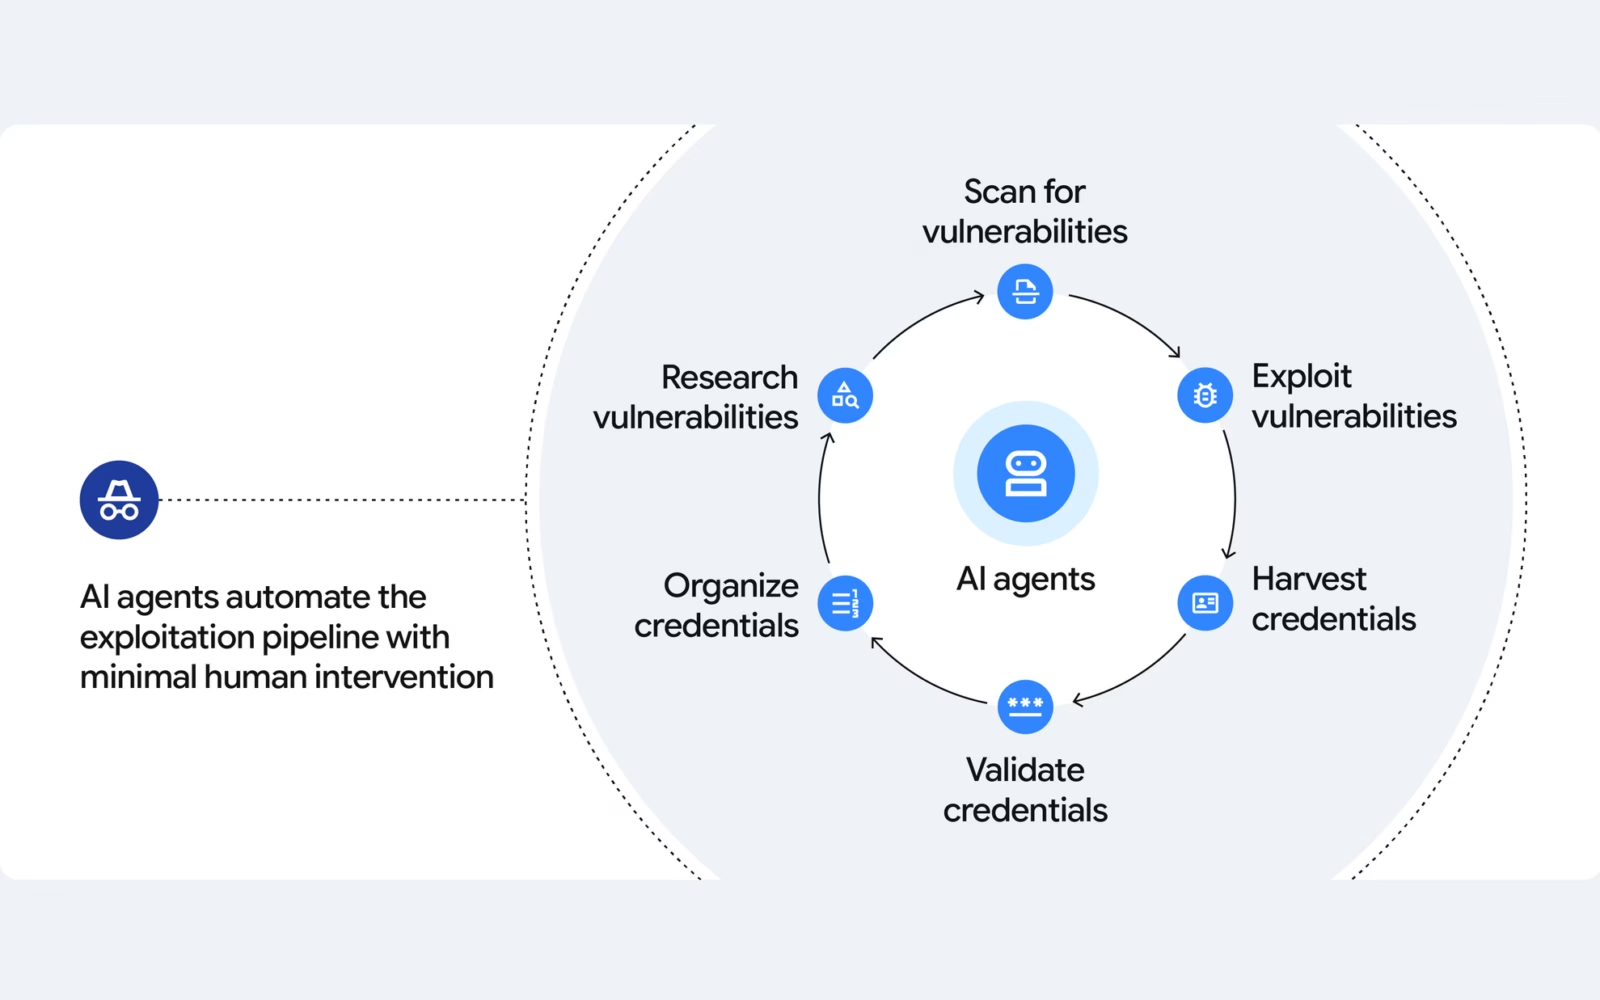
その足がかりから、エージェント型フレームワークが脆弱性スキャン、認証情報窃取、運用上のトラブルシューティング、IPアドレスのローテーションを一手に担っていました。
Automatedpatching solutions
このキャンペーンは最終的に、数千件に及ぶサードパーティの認証情報を侵害するに至りました。
このモデルは、AIが未知のゼロデイ脆弱性を自律的に発見し武器化したことを意味するものではありません。Googleは、完全に自律化された実世界でのゼロデイ攻撃のパイプラインは確認していないとしています。
むしろ、差し迫った危険は、既によく知られているものの手間のかかる攻撃者の作業――偵察、露出したサービスの特定、認証情報の抽出、アカウントの検証、インフラ管理、侵害後の意思決定――が自動化されている点にあります。
この違いは防御側にとって重要です。過剰な権限を持つクラウドID、露出したシークレット、パッチ未適用のインターネット公開資産、使い回しパスワード、脆弱なAPIキー管理、不十分な検知体制といった既存の弱点が、これまでよりはるかに速く、かつ大規模に悪用され得るようになっています。
エージェント型システムは、これらの弱点を一連の再現可能な攻撃作戦へとつなぎ合わせるのに必要な時間と専門知識を減少させます。
GTIGは別途、「Recon」として知られる自動偵察・認証情報管理フレームワークをホストする、外部に露出したコマンド&コントロールサーバーを特定しました。
Google Threat Intelligence Groupによると、攻撃者はAIコーディングチャットボット、プロンプト、そして事前定義されたMarkdown形式の指示ファイルを用いて、専門化されたエージェント群に攻撃ワークフローを実行させていました。
エージェント型AIによる脆弱性攻撃
この露出した環境には、AGENTS.KNOWLEDGE.mdやagentic_vuln_research.mdといったエージェントの設定・知識ファイル、およびエージェントのメモリディレクトリが含まれていました。
自律型AIエージェントを活用して脆弱性の調査、サーバー側インフラのスキャン、標的型攻撃の実行を行うことで、攻撃者は侵害後の一連のパイプラインを人間の介入をほとんど伴わずにエンドツーエンドで自動化していました。
発見からほどなくして、このインフラは、リアルタイムで23,800件を超える窃取済みシークレットを整理・検証・管理するために設計された、本番運用レベルのダッシュボードへと進化していました。
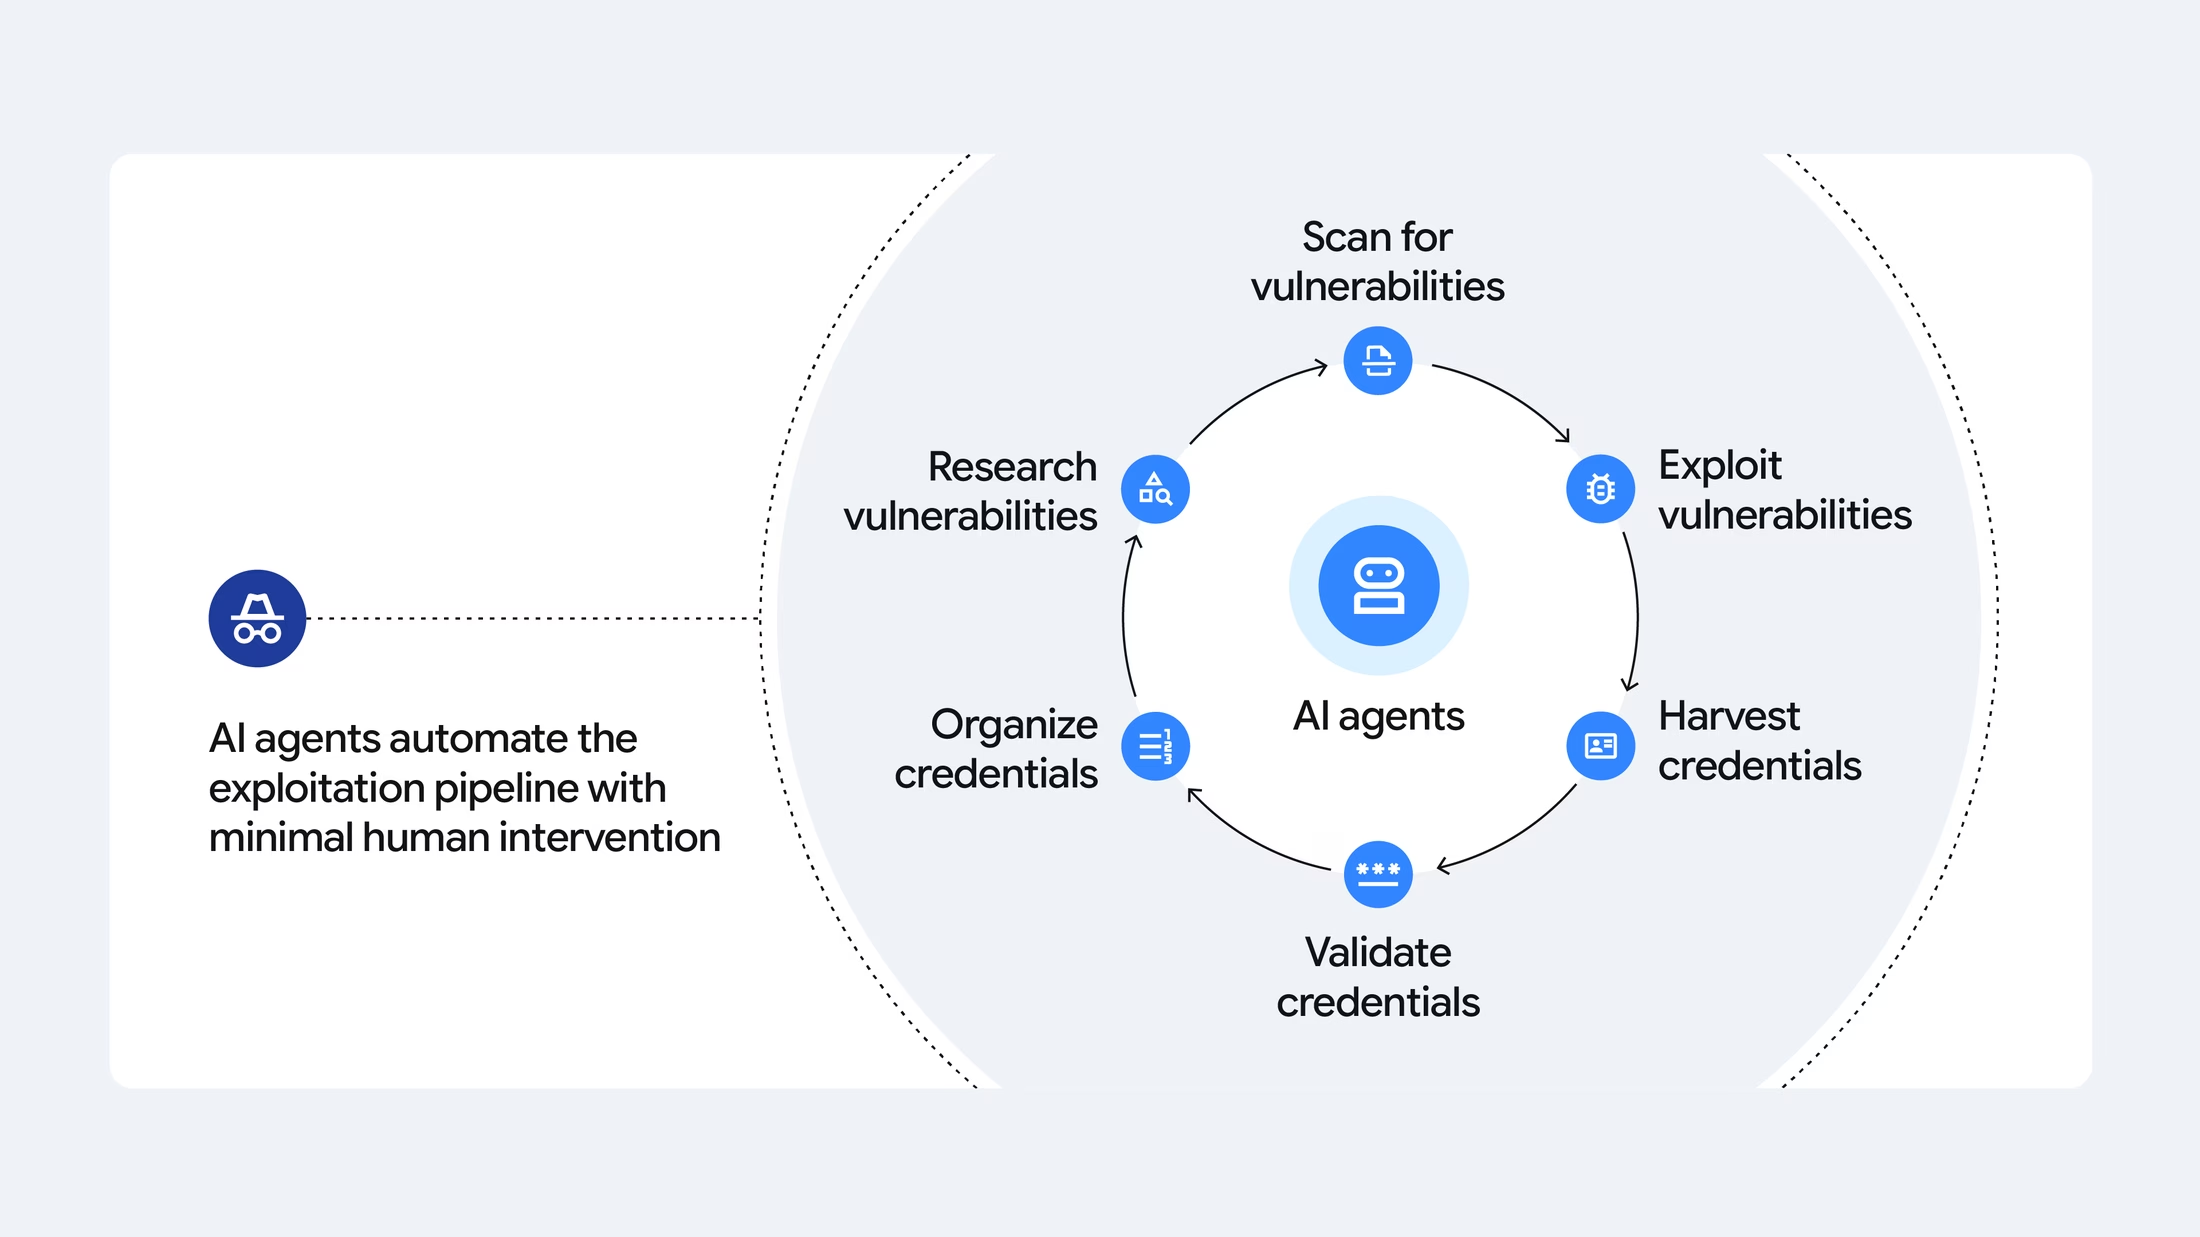
このデータセットには、クラウドサービスやAIサービスに紐づくAPIキーが含まれていたと報告されており、マシンIDが金銭目的の攻撃者にとってますます魅力的な標的になりつつある理由を示しています。
窃取したデータをログとして垂れ流し転売するのが一般的な従来型のインフォスティーラー(情報窃取マルウェア)による活動とは異なり、エージェント型の認証情報パイプラインは、どのシークレットが依然として有効かを継続的に評価し、より価値の高いアカウントを優先し、利用可能なアクセス権限をそのまま後続の攻撃段階に送り込むことができます。
攻撃者は、脆弱性調査、マルウェア開発、情報操作(IO)コンテンツの生成といった用途を中心に、攻撃ライフサイクルの各段階を強化するためにAIを活用しています。
窃取されたクラウドトークンやAIサービスのAPIキーは、横方向への侵入拡大、データアクセス、リソースの不正利用、そして接続先組織へのさらなる攻撃を可能にします。
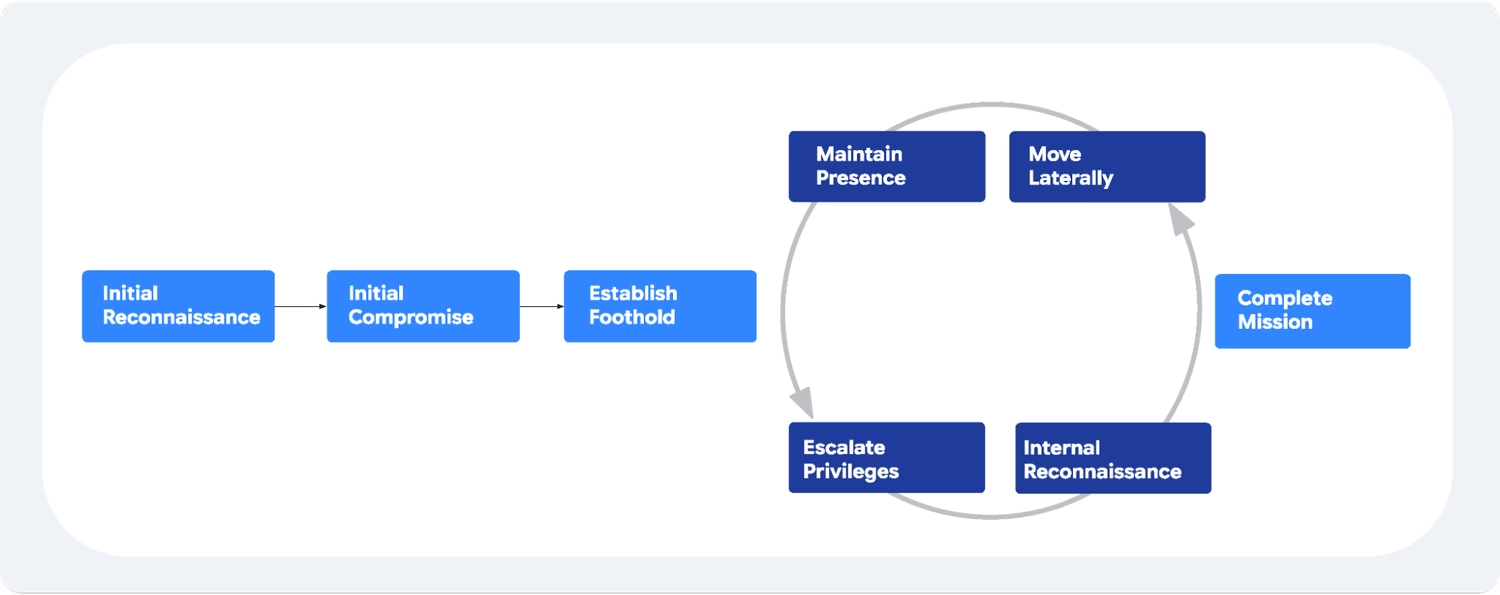
セキュリティ上の主な影響は、検知と対応にかけられる時間が大幅に短縮される点です。かつては人間主導の偵察と実行に数日を要していた侵入行為が、今では初期アクセスから大量の認証情報侵害まで、わずか数時間のうちに進行し得ます。
Cloudsecurity solutions
自動化されたトラブルシューティングは、攻撃の耐性も高めます。スキャンが失敗した場合でも、エージェントはオペレーターの対応を待つことなく、コマンドを調整したり、インフラを変更したり、エラーを回避する経路を選んだりすることができます。
組織は、認証情報の露出を抑制し、自動化された悪用の速度を落とすための対策を優先すべきです。
具体的には、フィッシング耐性のある多要素認証の導入、露出したAPIキーのローテーションと失効、クラウドIDへの最小権限の適用、異常な移動パターンや不審なトークン利用の監視、そしてリポジトリやコラボレーションプラットフォーム、クラウドワークロードにおけるハードコードされたシークレットの継続的なスキャンが挙げられます。
セキュリティチームはまた、大量の偵察活動、短時間での連続認証試行、不審なIPローテーション、クラウド管理プレーンの活動を相関的に分析すべきです。
エージェント型の時代においては、個々のアラートは一見ありふれたものに見えるかもしれません。重要なシグナルは、それらを結びつける速度と組織性にあります。
今回の動向は、より広範な脅威インテリジェンスの結論を裏づけるものです。すなわち、AIは攻撃者に取って代わるのではなく、確立された侵入手口を、より高速で、より大規模に展開可能な、そしてますます持続性の高いサービスへと変貌させつつあるということです。
★ Learn 7 Metric-Gated AI SOC Deployment Phases – Download Free AI SOC Deployment Playbook 2026.
翻訳元: https://gbhackers.com/agentic-ai-exploitation/