
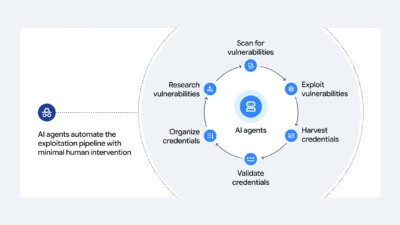
ハッカーがエージェント型AIを悪用、脆弱性攻撃と大規模認証情報窃取を自動化
脅威アクターは、人工知能を生産性向上のための補助ツールとして使う段階から、侵入行為の大部分を人間の介入をほとんど伴わずに実行できる自律型エージェントシステムを展開する段階へと移行しつつあります。 Google Threat Intelligence Group(GTIG)は、金銭目的の攻撃者がマルチエージェントフレー
脅威アクターは、人工知能を生産性向上のための補助ツールとして使う段階から、侵入行為の大部分を人間の介入をほとんど伴わずに実行できる自律型エージェントシステムを展開する段階へと移行しつつあります。 Google Threat Intelligence Group(GTIG)は、金銭目的の攻撃者がマルチエージェントフレー

KATARUと名付けられた新たなIoTマルウェアファミリーが、Telnet認証情報に対するブルートフォース攻撃を通じてLinuxベースのデバイスを狙い、root権限の奪取を試みたうえで侵害したシステムをDDoSボットネットに組み込んでいることが確認されました。 このマルウェアは、攻撃者がIPアドレス160[.]191
中国語圏の脅威アクターが、DeepSeek AIを自律的な攻撃オペレーターとして利用し、露出したインフラの特定、脆弱性の調査、公開されている概念実証(PoC)エクスプロイトの取得、そして最小限の人的介入による攻撃の実行を行っていたことが確認されました。 Palo Alto Networks傘下のUnit 42は、kn
Written by 中国の脅威アクターが、中国および欧米企業の大規模言語モデル(LLM)を利用し、アジアにおけるインターネット公開型デジタルインフラを侵害していたことが分かりました。 具
AIエージェントによってエンドツーエンドで実行された恐喝オペレーションの実行犯として先日明らかになった脅威アクター「JadePuffer」が、今度はAI・機械学習(ML)インフラを標的とする新種のランサムウェア「ENCFORGE」の悪用を試みています。 このランサムウェアに埋め込まれた恐喝用連絡先は、
従業員が、他のメールと変わらないように見えるメールを開き、リンクをクリックし、気づかないままパスワードを入力してしまいます。盗まれたログイン情報がネットワークの奥深くへの扉を開きます。数日後、ファイルが開かなくなります。 この一連の流れが、今やランサムウェア被害の大半の入口を占めています。過去1年間に
スパイ活動用のORB(オペレーショナル・リレー・ボックス)ネットワークを構築している中国系の高度persistent脅威(APT)アクターが、新たなバックドアで攻撃ツールを更新していることが、Ciscoの脅威インテリジェンスチームTalosの調査により明らかになりました。 LapDogsと呼ばれる長期にわたるスパイ活

Huntressは、Gladinet CentreStackインスタンスを標的と...

GoogleはChromeブラウザ向けにセキュリティアップデートをリリースし、同...