
ハッカーにソフトウェア更新を乗っ取られたAOMEI、感染した顧客への通知は未実施
Windows向けバックアップツールを手がけるAOMEIは火曜日、更新サーバーを乗っ取られて数カ月にわたるサプライチェーン攻撃を受け、マルウェアに感染した顧客をまだ特定も通知もできていないと明らかにしました。 香港に登記された同社はRecorded Future Newsへの電子メールで、4月から7月にかけてハッカ
Windows向けバックアップツールを手がけるAOMEIは火曜日、更新サーバーを乗っ取られて数カ月にわたるサプライチェーン攻撃を受け、マルウェアに感染した顧客をまだ特定も通知もできていないと明らかにしました。 香港に登記された同社はRecorded Future Newsへの電子メールで、4月から7月にかけてハッカ
セキュリティ研究者らは、AOMEI Backupperが4月から7月にかけて、短時間のサプライチェーン侵害によって複数回にわたりユーザーにマルウェアを配布したと警告しています。 AOMEI Backupperは、Windows向けのバックアップ、同期、ディスククローン作成ソフトです。家庭向け、企業向け、Windows
AOMEI Technologyのアップデートシステムが悪用されたとみられるサプライチェーン攻撃が確認されました。同社は「AOMEI Backupper」や「AnyViewer」を手がけています。攻撃者はこの仕組みを使い、ダウンローダー「CROSSROAD」とバックドア「SHINYROAD」をWindows環境に送り
ハッカーがAOMEIのサーバーに侵入し、同社のバックアップソフトに組み込まれたプロモーション機能を通じてマルウェアを配布していたことが報告されています。攻撃者は設定ファイルを短時間だけ改ざんし、その後すぐ元の状態に戻すことで、攻撃の痕跡を隠していました。 このサプライチェーン攻撃は2026年4月から7月にかけて発生し
Google Threat Intelligence Group(GTIG)の報告によると、攻撃者はAOMEI Technologyのアップデート配信および通知用インフラを侵害していました。この攻撃キャンペーンは、4月から7月にかけて調査されたものです。AOMEI Backupperは、同社が全世界で1億人
セキュリティ製品のゼロデイ脆弱性を突くことに長けた中国系とみられるハッカーが、再び動き出しました。研究者らの調査により、BeyondTrustの顧客を狙った攻撃が8月下旬までさかのぼることがわかっています。 Mandiantの研究者によると、中国政府の支援を受けているとみられるスパイ集団が、この深刻な脆弱
Google Threat Intelligence Group(GTIG)が木曜日に公開した報告書によると、中国との関連が疑われるハッカーが、8月下旬からBeyondTrust Remote Supportのゼロデイ脆弱性を悪用し、スパイ活動を展開していました。 「Armory Castle」の名で追跡されているこ
執筆者: Tyler McLellan はじめに Google Threat Intelligence Group(GTIG)とMandiantは、2026年4月から2026年7月にかけて、AOMEI Technologyの更新インフラを狙ったソフトウェアサプライチェーン侵害キャンペーンを調査しました。攻撃者は、AO
GoogleとMandiantによると、ARMORY CASTLEがBeyondTrust製アプライアンスを侵害した事実は、Ivantiの脆弱性悪用が相次いだ過去の事例と同様に、攻撃が広範囲に拡大するリスクを高めています。 Ma
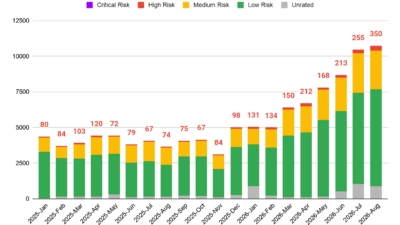
人工知能(AI)は脆弱性の発見速度を押し上げるだけでなく、見つかる欠陥の性質そのものも変えつつあります。Googleの研究者らは、重要な違いを明らかにしました。AIを使って発見された脆弱性の実に半数が、リモートコード実行につながるというのです。一方、従来の手法で発見された脆弱性では、この危険な割合
すべての記事を読み込みました