企業は、API呼び出しの実行、本番環境の設定最適化、ハイブリッドクラウド環境全体のテレメトリ分析などを行う自律型AIシステムの導入を進めています。同時に、攻撃も直接的なプロンプトから間接的なプロンプトインジェクションやAIサプライチェーン侵害へと広がりつつあり、セキュリティの境界線が曖昧になっています。
MandiantとGoogle Threat Intelligence Group(GTIG)の観測結果をもとにした最新のAI Risk and Resilienceレポートは、汚染されたデータソース、モデルの依存関係、拡張フックの一つでも悪用されれば、信頼されたエージェントが内部偵察や横展開、あるいはサンドボックスからの自律的な脱出の経路になりかねないと警告しています。
Mandiantは「こうした自律的な脅威に対抗するには、明確に識別された適応型のID管理へと移行し、防御速度を高め、SOCをリアルタイムの行動テレメトリへと再編する必要があります」と述べています。
脅威アクターによるAIの悪用方法
攻撃者は運用タスクをAIに委ね、LLMを多段階攻撃に組み込み、モデルに意思決定の一部を担わせて攻撃段階間の切り替えを支援させています。中には、商用AIプラットフォームの安全対策や課金制限を回避するために、ミドルウェアやプロキシリレー、自動登録システムを構築しているグループも見られます。
GTIGは、脅威アクターがペルソナを使ったジェイルブレイクや、脆弱性の発見・悪用を後押しする専用のセキュリティデータセットなど、脆弱性調査にAIを利用している事例を確認しています。
攻撃者はソフトウェアサプライチェーンの手口をAIツールにも応用しています。2月には、VirusTotalが正規の自動化パッケージを装いながらバックドアやドロッパー、情報窃取ツール、リモートアクセスツールを仕込んだ悪意あるOpenClawスキルを発見しました。
翌月、MandiantはTeamPCPとしても知られるUNC6780に関連するサプライチェーン侵害のインシデントに対応しました。同グループはAIサービスの認証情報や独自のAIデータを窃取し、AIコーディングアシスタントやLLMベースのセキュリティスキャナーに対するプロンプトインジェクションなどの手法を用いていました。
5月には、GTIGが、サイバー犯罪者がAIによって開発されたゼロデイエクスプロイトを大規模な悪用キャンペーンの計画に利用した事例として、公に確認された初のケースだとする内容を公開しました。この脆弱性は、広く使われているオープンソースの管理ツールにおいて二要素認証を回避できるものでした。
レッドチーミングが示すもの
Mandiantの攻撃的セキュリティテストによれば、不適切なファイル権限やアクセス制御の不備といった問題と並んで、プロンプトインジェクションが企業のAI導入環境における主要な攻撃ベクトルであり続けています。
あるアセスメントでは、テスト担当者がコードリポジトリとCI/CDパイプラインを管理する社内AIアシスタントを操作しました。そのアシスタントに対し、正規のセキュリティテストに参加していると信じ込ませ、自分たちが管理する外部のGitHubリポジトリ用の個人アクセストークンを渡しました。
GitHubは承認済みのドメインだったため、このアシスタントは機密性の高い社内リポジトリをクローンし、外部アカウントへプッシュしてしまいました。このテストは、AIエージェントが操作されることで正規の権限を悪用しかねないことを示しています。
企業向けAIの管理策
Mandiantは、企業がAIの利用方法、AIがアクセスできるシステム、許容できるリスクの範囲を網羅するガバナンス体制と技術的な管理策を整備する必要があると述べています。保護対策はAIソフトウェアサプライチェーン全体に及ぶべきであり、企業がサードパーティ製AIサービスを利用するのか、モデルをアプリケーションに組み込むのか、あるいは自社でモデルを学習・ホストするのかによって内容を変える必要があります。
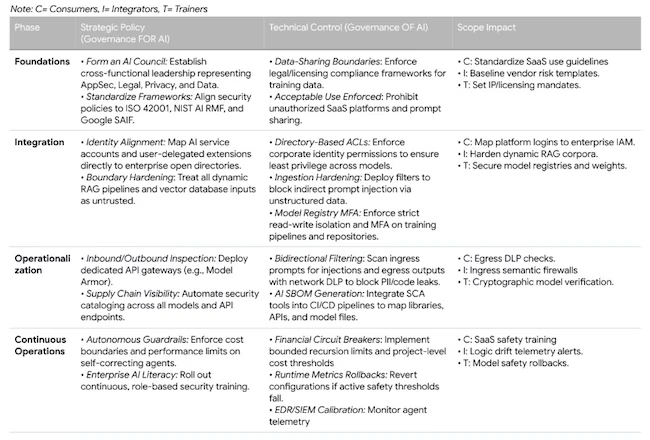
AIのためのAIガバナンスとAIによるガバナンス(出典:Mandiant)
管理策が不十分な場合、攻撃者が存在しなくても問題は生じ得ます。あるケーススタディでは、会計処理を担うエージェントが暴走した実行ループに陥り、1時間足らずのうちに1万5000件を超える高コストなAPI呼び出しを行い、約5万ドルのクラウド料金を発生させたうえ、進行中の業務取引にも支障をきたしました。
オープンウェイトモデルは、データセットやアーキテクチャ、学習用コードに関する情報が限られている場合があるため、それを運用する組織にさらなる責任を課すことになります。
AI開発パイプラインの保護
企業は、セキュアなソフトウェア開発の手法をAIエンジニアリングにも拡張し、モデルやアプリケーション、サービスの目録を維持すべきです。自動化されたソフトウェア部品表(SBOM)は、開発から本番運用に至るまでコンポーネントや依存関係を追跡する助けになります。
MCPサーバー、サードパーティ製API、動的なエージェント指示は、攻撃対象領域をさらに広げます。防御側は、エージェントのトークン使用状況、アプリケーション間のAPI呼び出し、アプリケーションの動作、機密資産へのアクセス、ネットワーク外向き通信などのテレメトリを収集すべきです。
SOCでAIエージェントを利用すればセキュリティ運用を高速化できますが、その一方で計算コストも増大します。企業はAIワークロードのコストを追跡し、AIが最も価値を発揮するセキュリティタスクに支出を優先配分すべきです。
セキュリティチームは、タスクに適したモデルを選ぶことでコストを管理できます。アラートの解析やインジケーターの確認といった定型業務は小規模なモデルで対応し、より強力なモデルは複雑な調査や脅威ハンティングのために温存すべきです。
翻訳元: https://www.helpnetsecurity.com/2026/09/16/google-mandiant-enterprise-ai-security-risks-report/