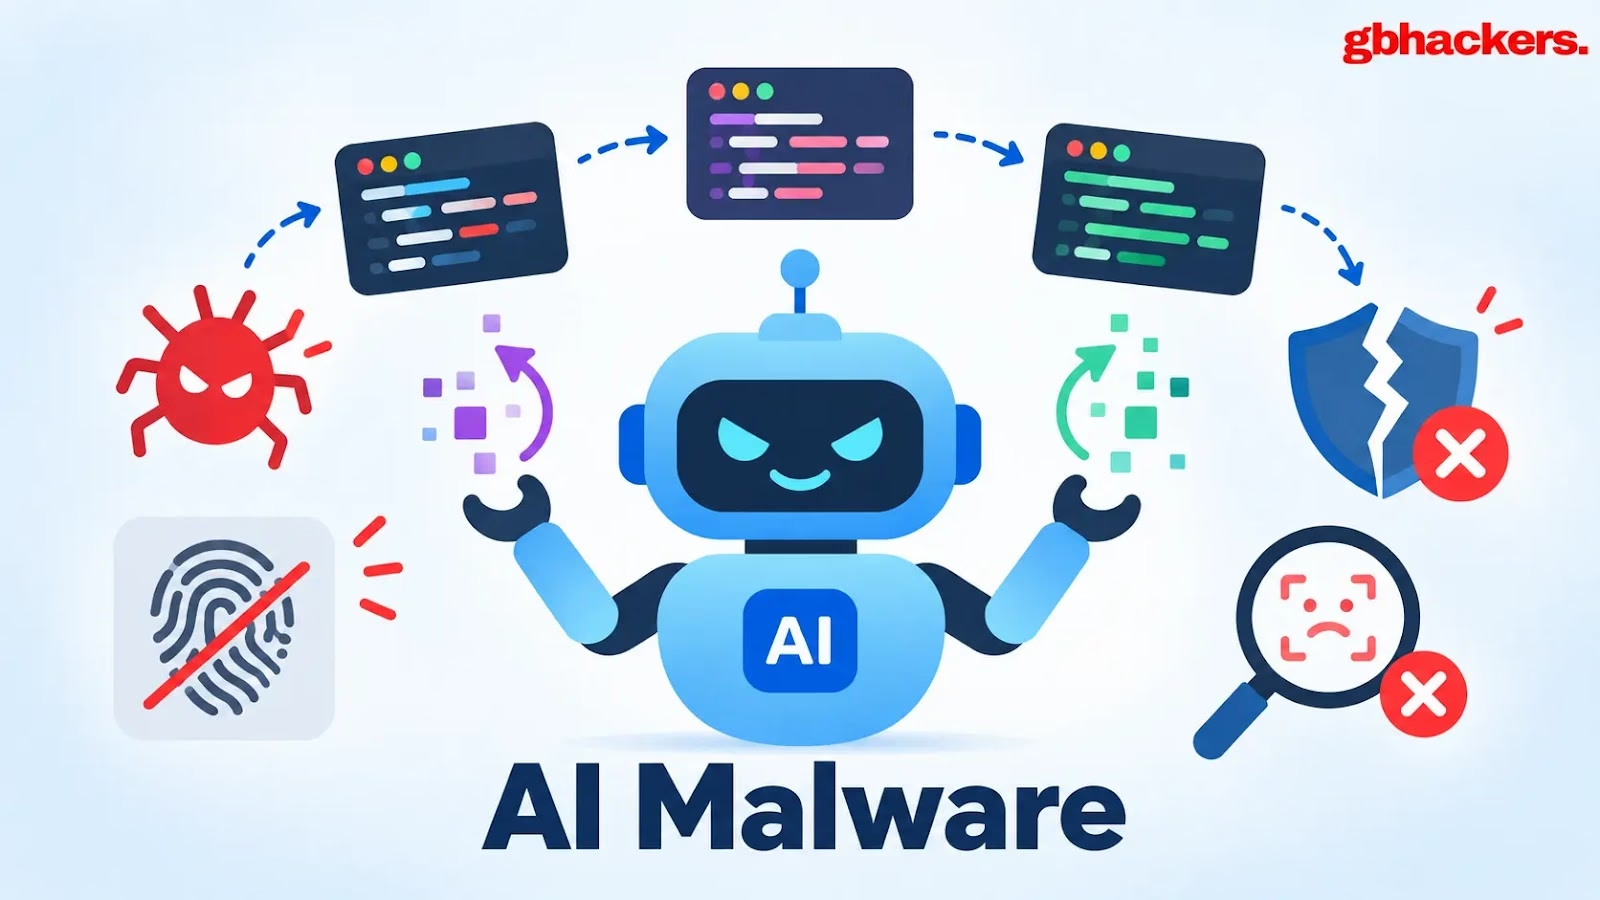
AI駆動型マルウェアが、エンドポイントセキュリティの最も古い前提の一つを揺るがし始めています。それは、悪意のあるコードが識別・フィンガープリント化・ブロックできるだけの間、安定した状態を保ち続けるという前提です。
新種の脅威は、実行中に大規模言語モデル(LLM)を利用してスクリプトを書き換え、コマンドを生成し、難読化を随時変更します。これにより、防御側がルールを作成する前に静的ハッシュや従来のアンチウイルスシグネチャを回避できる亜種を生み出しています。
この発見は、AI悪用の範囲がフィッシング文面の作成、偵察、マルウェア開発支援にとどまらないことを示しています。モデル自体が侵入チェーンの運用コンポーネントと化しているのです。
PROMPTFLUXは、GTIGが2025年6月に発見した実験的なVBScriptドロッパーで、Gemini APIと通信して新たな難読化・回避手法を要求します。
その注目すべき構成要素は「Thinking Robot」と呼ばれ、モデルに対して一定間隔でソースコードの再生成を依頼できます。これにより、静的シグネチャベースの検知を妨害するように設計された自己改変が可能になります。
再生成されたコードはその後Windowsのスタートアップフォルダに書き込まれ、回避と永続化を両立させます。
この違いは重要です。従来のポリモーフィック型マルウェアは通常、暗号鍵やパッカー、表面的なコード要素を変更する一方で、認識可能な復号ルーチンやペイロード構造は維持したままです。
その狙いは、必ずしもマルウェアが完全に自律的な推論を行うことではなく、機械の速度で安価かつ迅速な変異を実現することにあります。
アンチマルウェアソフトウェア
PROMPTSTEALは、これに関連する運用モデルを示しています。GTIGの報告によれば、このマルウェアはHugging FaceのAPIクエリを利用してQwen2.5-Coder-32B-Instructから1行のWindowsコマンドを取得し、そのコマンドを実行してファイルやシステム情報を収集します。
Googleは、これを実際の運用中にマルウェアがLLMにクエリを送信した初めての観測事例だと説明しており、その使用はウクライナを標的としたAPT28の活動と関連付けられています。
シグネチャベースのセキュリティは、既知の安定したマルウェア検体に対しては依然として有効です。
ハッシュ、バイトパターン、YARA的なコンテンツルール、証明書レピュテーション、既知のコマンド文字列、繰り返し現れるファイル構造との照合が可能です。しかし、これらの手法はいずれも、何らかの構成要素が一定であることを前提としています。
自己書き換え型マルウェアは、この前提を直接攻撃します。インプラントが1時間ごとに新たに難読化されたコードを要求すれば、ハッシュによる拒否リストは即座に無効化されます。
スティーラーがペイロードにコマンドを埋め込む代わりに動的に生成するのであれば、単純な文字列ベースの検知では捕捉できなくなります。
マルウェアが実行を開始した後にのみコードが生成される場合、静的解析ではローダーや、一見無害なスクリプト、あるいは暗号化された命令しか見えない可能性があります。
GoogleのThreat Intelligence Group(GTIG)はこの動きを記録し、実行中に言語モデルへクエリを送信するPROMPTFLUXやPROMPTSTEALを含むマルウェアファミリーを特定した「ジャストインタイム」型AI活用マルウェアに関する調査でこれを報告しています。
AI駆動型マルウェア
したがって問題は、シグネチャベースの防御がすべて突如として機能しなくなることではありません。むしろ、その防御範囲が既知のアーティファクト、インフラ、手法に狭まってしまうことにあります。
AI支援型マルウェアは、変換ロジックの一部を外部モデルにアウトソースし、必要に応じて構文的には異なるが機能的には類似したスクリプトを生成できます。
アナリストは依然として、不審な親子プロセスの連鎖、異常なAPIアクセス、永続化の生成、AIサービスへの異常な外向き接続、認証情報アクセスの活動、データのステージングなどを検知できます。しかし、ペイロード自体は検知の拠り所として信頼性を欠くようになっています。
この進化は、悪意のあるロジックがディスク上に従来型の実行ファイルを残さない、ファイルレス攻撃やインメモリ攻撃がもたらす既存の課題をさらに拡大させます。
AI主導の変異はコード層をより使い捨て可能なものにする一方、環境寄生型(Living off the Land)ツールや生成されたコマンドは、実行を通常のWindowsの動作に紛れ込ませることができます。
組織は、AIポリモーフィック型マルウェアを検知エンジニアリングを放棄する理由にすべきではありません。
むしろ、ファイル固有性への依存を減らし、実行コンテキスト、攻撃経路、ポリシー適用への重点を高める必要があります。
エンドポイントのテレメトリでは、攻撃者が攻撃を成功させたまま変更することが難しい挙動を優先的に監視すべきです。具体的には、スクリプトエンジンが異常な子プロセスを起動する、Officeアプリケーションがシェルを生成する、永続化の変更、認証情報ストアへのアクセスなどです。
ネットワークチームもまた、ポリシー上不要または矛盾するにもかかわらず生成AIサービスにアクセスしているエンドポイントを監視すべきです。
最も持続的な対策は、ペイロードのレピュテーションが判明する前に危険な実行経路を防止することです。
アプリケーション制御、攻撃対象領域削減ルール、スクリプト制限、最小権限、保護された認証情報ストア、メモリエクスプロイト対策、迅速なパッチ適用は、新たに生成された亜種が成功する条件を制限できます。
PROMPTFLUXとPROMPTSTEALから得られる戦略的な教訓は、防御側が過去に見たことのあるコードの認識だけに頼ることはできないということです。
AIは、際限のない表層的・機能的なバリエーションを生成するコストを引き下げる一方で、セキュリティチームは依然として検証、展開、誤検知に関する制約に直面しています。
ソフトウェアサプライチェーン
セキュリティプログラムは、事前のハッシュやシグネチャ、モデルの判定を必要としない決定論的な防止策と、挙動ベースの検知を組み合わせるべきです。
ムービングターゲット・ディフェンスのようなランタイム保護は、正確なペイロードが不明な場合でも、悪用行為や悪意のあるメモリ活動を妨害することを目指します。
例えばMorphisecは、自社のAutomated Moving Target Defenseを、新しい検体ごとに識別を試みるのではなく、ランタイム条件そのものを変化させる防止重視のアプローチと位置付けています。
AI活用型マルウェアはまだ発展途上にあり、PROMPTFLUXについてもGoogleは実験段階のものだと説明しています。
しかし、その運用上の意味合いは明確です。マルウェアのエコシステムは、AIをライブのコード生成サービスとして扱うことを学びつつあります。防御側は今後、自分たちが解析している検体が、明日実行される検体と同一であるとは限らないという前提に立つ必要があります。
SOCの各アラート調査時間を21分短縮。即座のIOCコンテキストで迅速な対応をSOCに提供します: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/ai-powered-malware/