
AIでマルウェアの検知回避が容易に――それでも「振る舞い」は隠せない
攻撃者はAIを使ってマルウェアの再構築を加速し、ハッシュ値を変えて検知をすり抜けようとします。しかし、AIを使っても消えない痕跡は残り、防御側はそれを手がかりに脅威を無力化できます。 最新の調査によると、AI生成マルウェアをめぐ
攻撃者はAIを使ってマルウェアの再構築を加速し、ハッシュ値を変えて検知をすり抜けようとします。しかし、AIを使っても消えない痕跡は残り、防御側はそれを手がかりに脅威を無力化できます。 最新の調査によると、AI生成マルウェアをめぐ
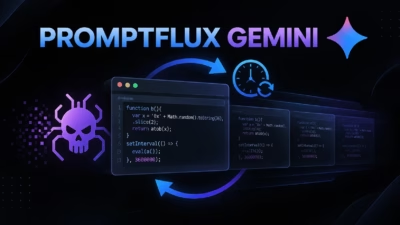
研究者らは、Googleの Gemini APIを利用して自身のコードの一部をおよそ1時間に1回書き換えるとされる、実験的なマルウェアドロッパー「PROMPTFLUX」を確認しました。 この手法は、攻撃者が生成AIを使って同一の悪意あるプログラムから多数の変化版を作り出せることを示しており、従来型のセキュリティ検知を
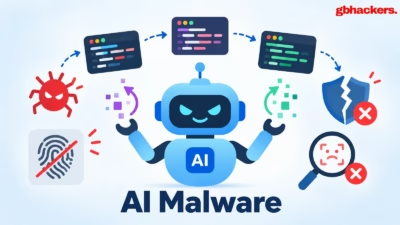
AI駆動型マルウェアが、エンドポイントセキュリティの最も古い前提の一つを揺るがし始めています。それは、悪意のあるコードが識別・フィンガープリント化・ブロックできるだけの間、安定した状態を保ち続けるという前提です。 新種の脅威は、実行中に大規模言語モデル(LLM)を利用してスクリプトを書き換え、コマンドを生成し、難読化
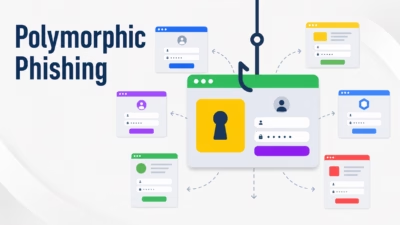
新たに解析されたフィッシング攻撃キャンペーンでは、サーバー側でポリモーフィズム(多態性)を利用し、リクエストのたびにほぼ異なる認証情報窃取ページを生成する手口が確認されました。この手法により、ファイルハッシュや固定のHTML識別子、静的なJavaScriptシグネチャに依存した検知手法が無効化されてしまいます。 この