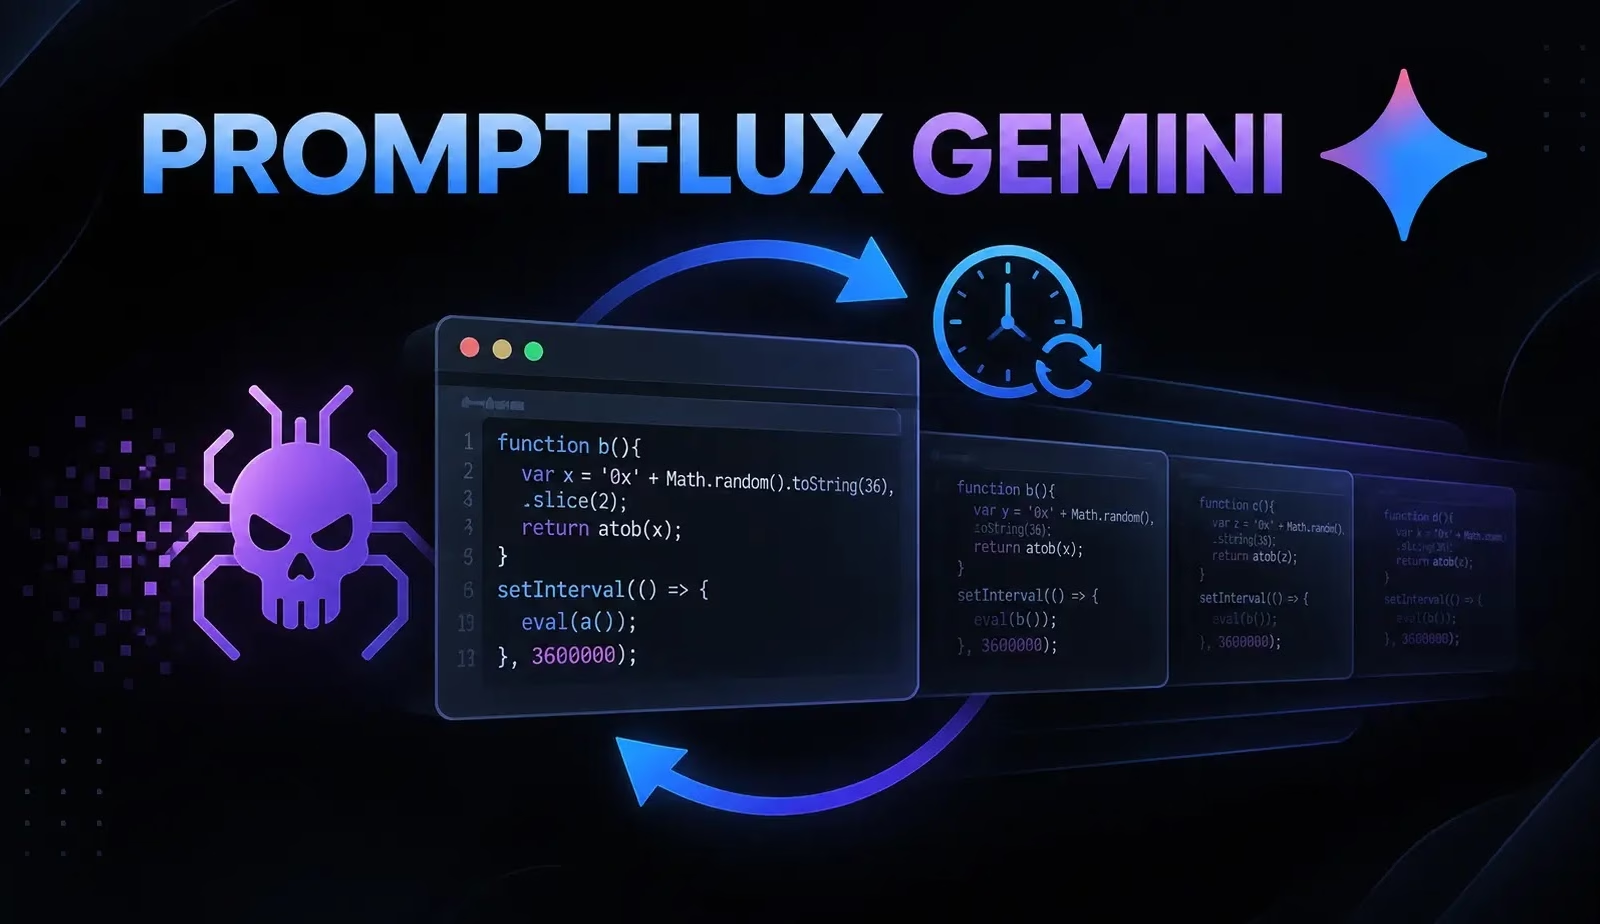
研究者らは、Googleの Gemini APIを利用して自身のコードの一部をおよそ1時間に1回書き換えるとされる、実験的なマルウェアドロッパー「PROMPTFLUX」を確認しました。
この手法は、攻撃者が生成AIを使って同一の悪意あるプログラムから多数の変化版を作り出せることを示しており、従来型のセキュリティ検知を一段と困難にしています。
ポリモーフィック型マルウェア自体は目新しいものではありません。従来の亜種の多くは、アンチウイルスのシグネチャを回避するために暗号化レイヤーやファイル名、コードの一部を変更していました。
PROMPTFLUXがより高度と言えるのは、AIモデルを自動コード生成サービスとして利用している点です。
開発者があらかじめ用意した固定パターンの変更に頼るのではなく、このマルウェアは実行中に新しく難読化されたコードを要求できます。
Googleの脅威リサーチチームは2025年後半にこの実験的な脅威を公表しました。PROMPTFLUXはGeminiに接続し、書き換えられたバージョンのコードを取得するよう設計されています。
観測された事例の中には、4時間足らずで70種類以上の異なる亜種を生成したサンプルもありました。それぞれの亜種は同様の悪意ある処理を実行しつつ、コードレベルでは異なる外見を持ちます。
これは防御側にとって深刻な課題となります。シグネチャベースの製品の多くは、既知のファイルハッシュや文字列、バイトパターン、あるいは識別可能なコード構造を検出対象としています。
マルウェアが実行のたびに異なるファイルを生成する場合、こうした検知指標はすぐに陳腐化してしまいます。あるサンプルはブロックできても、次に書き換えられたバージョンを識別できない可能性があるのです。
PROMPTFLUXは、AI支援型マルウェア開発を模索する脅威群の一つに位置づけられます。別のサンプル「PROMPTSTEAL」も、文書を収集するための短いWindowsコマンドを生成するためにAIモデルを利用したと報告されています。
PromptLockやBlackMambaなど、他の概念実証(PoC)や報告済みのマルウェアファミリーも、大規模言語モデルがコード生成やコマンド作成、ペイロードの改変をどのように支援し得るかを示しています。
鍵となるのは速度です。従来、人間のマルウェア開発者はコードを改変し、テストし、パッケージ化して新たなキャンペーンを配布するまでに時間を要していました。
AIサービスはこの手間を自動生成によって削減できる可能性があります。攻撃者はモデルに対し、関数名の変更、ロジックの改変、難読化の変更、スクリプトの再構築、新たなコマンド列の作成などを指示できるのです。
これにより、マルウェアはメタモルフィック(変態型)な挙動に近づく可能性があります。従来型のポリモーフィック脅威では、異なる暗号化の裏に安定した悪意あるコアが維持されているのが一般的でした。
しかし、より高度なAI支援型の脅威では、コードブロックが継続的に置き換えられるため、防御側が照合できる一貫した要素がますます少なくなっていきます。
とはいえ、コードが変化するからといって、マルウェアが無害になったり、阻止不可能になったりするわけではありません。可変性の高いペイロードであっても、実行、メモリへのアクセス、プロセスの生成、コマンド&コントロール(C2)基盤への接続、ファイルの窃取、データの暗号化といった動作は依然として必要です。
Morphisecが指摘するように、こうした動作はエンドポイントテレメトリ、ID管理、ネットワーク監視、サンドボックス、行動分析によって検知される可能性があります。したがって組織は、単一の検知手法に依存することを避けるべきです。
ハッシュ照合やシグネチャチェックは既知の脅威に対して依然として有効ですが、アプリケーション制御、最小権限の原則、多要素認証、エンドポイント検知・対応(EDR)、攻撃対象領域削減ルール、そして不審なスクリプト活動に対する強固な監視と組み合わせる必要があります。
脅威調査の効率化と手作業の削減のため、16,000以上のSOCチームが利用するANY.RUNにぜひご参加ください。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/promptflux-gemini-malware-rewrites/