
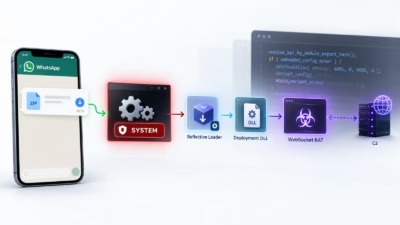
VulcanRAT207.A、WhatsApp経由で拡散しSYSTEM権限を奪取
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。 Morphisecの分析によると、攻
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。 Morphisecの分析によると、攻
WhatsApp経由で送られる金融書類を装ったルアーを使い、高度なWindowsマルウェアチェーンを展開する攻撃が確認されました。このマルウェアはタスクスケジューラサービスにコードを注入し、後続のペイロードをLocalSystem権限で実行します。 実行ファイルはNRV2E圧縮のラッパーとして動作し、悪意あるローダー
研究者らは、Googleの Gemini APIを利用して自身のコードの一部をおよそ1時間に1回書き換えるとされる、実験的なマルウェアドロッパー「PROMPTFLUX」を確認しました。 この手法は、攻撃者が生成AIを使って同一の悪意あるプログラムから多数の変化版を作り出せることを示しており、従来型のセキュリティ検知を
Anthropicになりすまし「Claude Opus 5」への無料アクセスを提供すると謳う悪質なGitHubリポジトリが、Windows向け情報窃取マルウェア「RevStealer」を配布していることが、Morphisecの調査で明らかになりました。このマルウェアはパスワードや暗号資産ウォレットのデ
脅威アクターが生成AIツールへの需要を悪用し、Anthropic製の「Claude Opus 5」無料デスクトップ版になりすましたトロイの木馬入りElectronアプリケーションの中に、Windows向け情報窃取マルウェア「RevStealer」を仕込んで配布しています。BookSecurity Audits 実際に
VECT 2.0ランサムウェアが企業環境に対する深刻な脅威として浮上しています。その理由は恐喝戦術だけでなく、実装上の重大なコーディングエラーにもあります。 最新の分析によると、VECT 2.0のWindows実装には致命的な欠陥が含まれており、多くの場合ファイルを永続的に破損させることが明らかになっています。 この
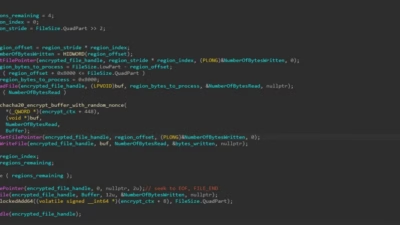
VECT 2.0ランサムウェアは、攻撃者自身の復号ツールでさえ確実に復元できないファイルを被害者に残す可能性があります。研究者たちは以前、大きなファイルの前半部分のノンスが破棄されるというクロスプラットフォームの設計上の欠陥を明らかにしましたが、今回のWindows向け分析では、さらなる回復の隙間を生み出す追加の実装

セキュリティ研究者によると、ハッカーが公式アップデートサーバーを侵害した結果、先...

新たな概念実証(PoC)において、エンドポイントセキュリティプロバイダーのMor...
攻撃者はFacebookグループで生成AIツールを提供すると称し、ユーザーがメデ...