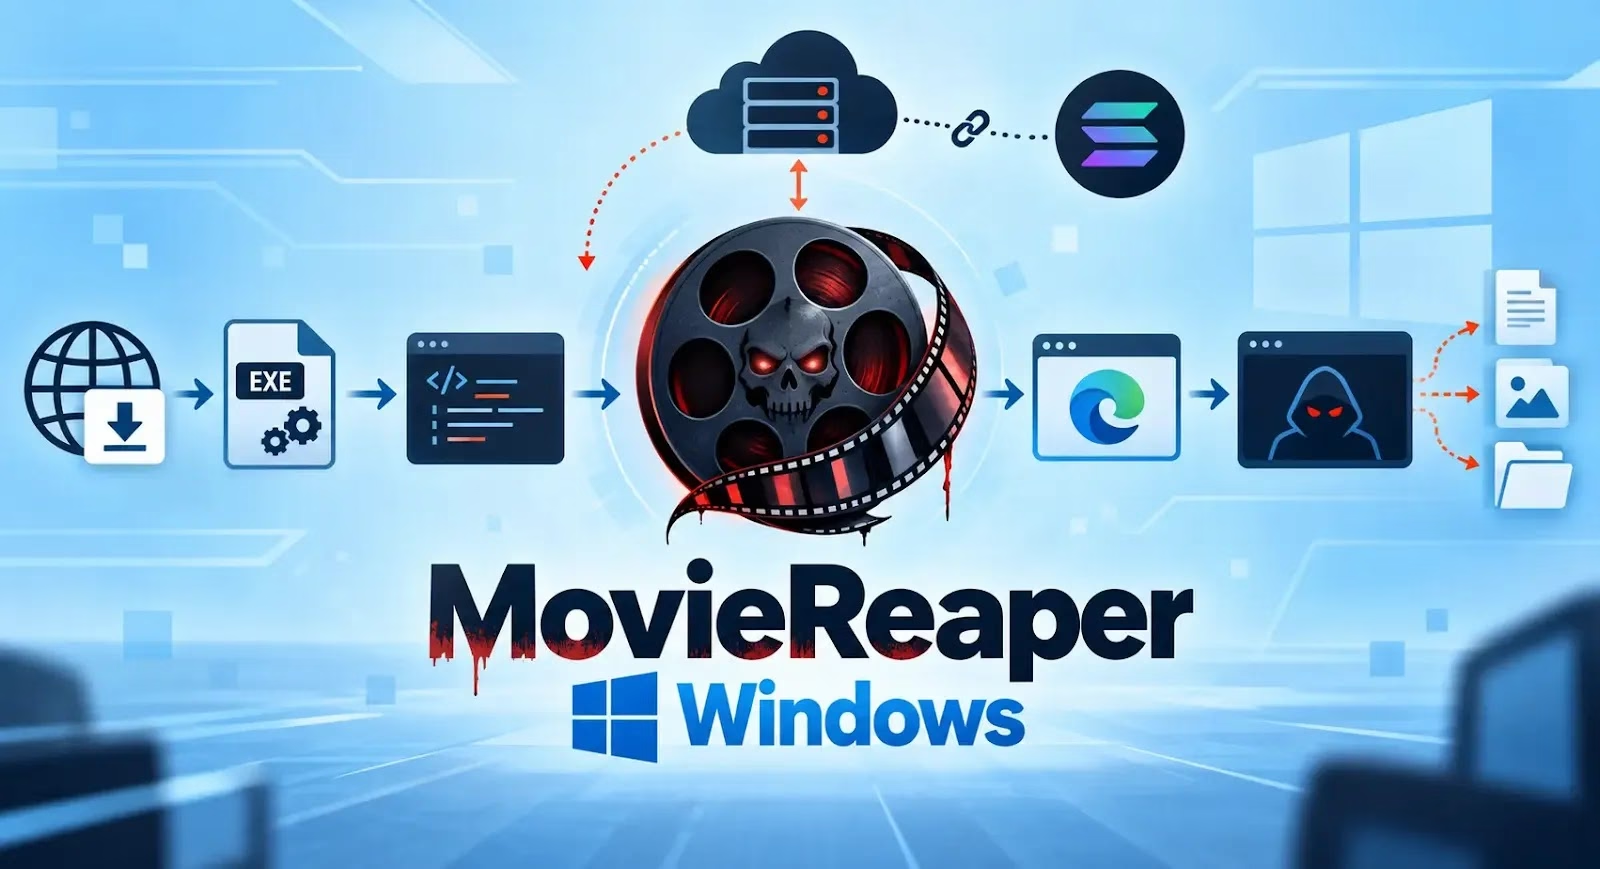
MovieReaperと名付けられた新種のマルウェアフレームワークが、人気映画に偽装した悪意あるトレントダウンロードを通じて拡散していることが確認されました。
このモジュール式Windowsマルウェアは攻撃者に21種類のリモートファイル管理コマンドを与え、感染システムからのデータ窃取・調査・改ざん・削除を可能にします。
研究者らは2026年8月中旬にこのキャンペーンを特定し、ロシア、トルコ、日本、ケニア、ウガンダ、コロンビア、スペイン、オランダ、ベルギー、ドイツなど複数の国で被害者を確認しました。
この攻撃活動は個人ユーザーに加え、政府機関、IT、コンサルティング、小売、運輸、農業、そしてエンタープライズ分野の組織にも影響を及ぼしています。
この脅威は、Kaspersky製品ではHEUR:Trojan.Win64.Agent.genとして検出されます。
MovieReaperの運用者は、トレントトラッカーサイトを直接侵害する必要はありませんでした。その代わりに、複数のトラッカーが利用する公開トレントファイルリポジトリであるitorrents[.]orgを侵害したとみられています。
ユーザーがマグネットリンクを選択すると、影響を受けたアーカイブは期待していた映画やソフトウェアのダウンロードの代わりに、悪意あるトレントファイルを返す場合があります。
このトレントは、the odyssey (2026) [1080p] [webrip] [5.1].exeのようなメディアリリースを装ったローダーをダウンロードします。この初期ファイルは長いファイル名とおなじみのアプリケーションアイコンを使用し、.exeという拡張子を目立たなくしています。
海賊版コンテンツをダウンロードするユーザーはインストール手順の中でクラック版ソフトウェアの実行前にアンチウイルス保護を無効化するよう指示されることが多いため、この手口は特に危険です。
実行後、ローダーはグローバルミューテックスを作成し、複数インスタンスの同時実行を防ぎます。また、セキュリティサンドボックスや仮想化環境を識別するための分析回避チェックも実施します。
LoadLibraryやGetProcAddressといった一般的なWindows API呼び出しを使用する代わりに、ローダーはロード済みDLL内の関数を手動で特定します。その後、deadhub[.]orgからシェルコードをダウンロードし、失敗した場合はフォールバック用のIPアドレス193.23.118[.]155から取得します。
このマルウェアは、画像ファイルやクラウドインターフェース資産など、無害なWebリソースを装ってダウンロードを行います。シェルコードをメモリ上にマッピングして実行することで、ディスクに書き込まれる悪意あるコンテンツの量を減らしています。
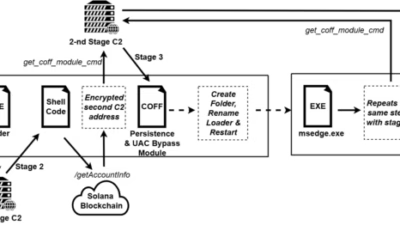
第2段階のMovieReaperペイロードは、Solanaブロックチェーンを利用して次のコマンド&コントロールサーバーのアドレスを取得します。
SolanaのgetAccountInfoエンドポイントに問い合わせを行い、特定のブロックチェーンアカウントから暗号化されたBase64エンコードのC2情報を読み取ります。
ブロックチェーンネットワークを利用することで、対策はより困難になります。防御側が既知のC2 IPアドレスをブロックしたとしても、運用者はブロックチェーンアカウントに保存されたアドレスを更新し、感染デバイスを新たなインフラへとリダイレクトできる可能性がある、とsecurelistは指摘しています。
MovieReaperはその後、モジュールを直接メモリ内にダウンロードします。確認されたモジュールの一つは、ユーザーアカウント制御(UAC)を回避し、マルウェアを以下の場所にコピーすることで永続化を確立します。
C:\ProgramData\Microsoft\Windows\Telemetry\msedge.exe
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため意図的に無効化表記(例: [.])にしています。再度有効な表記に戻す作業は、MISP、VirusTotal、あるいはお使いのSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けに詳しく見る
翻訳元: https://cyberpress.org/moviereaper-grants-file-control/