新たに確認された「MovieReaper」と呼ばれるWindows向けマルウェアフレームワークが、複数のトラッカーサイトが利用する公開トレントファイルリポジトリを脅威アクターが侵害したことを踏まえ、海賊版映画のトレント経由で配布されています。
アンチマルウェアソフトウェア
このキャンペーンは、多段階の感染チェーン、解析回避技術、UACバイパス、ファイル管理機能、そしてコマンド&コントロール(C2)の発見にSolanaブロックチェーンを利用する仕組みを組み合わせており、対処をより困難にしています。
Kasperskyの研究者は、個人および組織の両方に影響を及ぼす感染事例を調査する中で、2026年8月中旬にこのキャンペーンを確認しました。
被害はロシア、トルコ、日本、ケニア、ウガンダ、コロンビア、スペイン、オランダ、ベルギー、ドイツなど、欧州、アジア、アフリカ、ラテンアメリカの各地域で検出されています。
標的となった組織は、企業、政府機関、IT、コンサルティング、小売、運輸、農業といった幅広いセクターに及んでいます。
今回のキャンペーンでは、個々のトレントトラッカーが直接侵害された形跡は見当たりません。その代わりに攻撃者は、トラッカーサイトがトレントデータを取得する際に利用する公開トレントファイルリポジトリitorrents[.]orgを侵害しました。
この上流サービスの侵害により、攻撃者は各トラッカーを個別に侵害することなく、複数の関連サービスにまたがってダウンロードを一括で汚染できるようになります。Kasperskyによると、このアーカイブは公開時点でも侵害されたままの状態だったとのことです。
ユーザーがマグネットリンクを通じてコンテンツを取得しようとすると、このリポジトリは想定されたファイルの代わりに悪意のあるトレントを返す場合があります。
ペイロードは人気映画作品を装っており、確認されたファイル名の例としてはthe odyssey (2026) [1080p] [webrip] [5.1].exeなどがあります。
長いファイル名とおなじみのアプリケーションアイコンを使うことで実行ファイルの拡張子を分かりにくくし、被害者が手動でファイルを実行する可能性を高めています。Kasperskyはこの脅威をHEUR:Trojan.Win64.Agent.genとして検知しています。
このローダーは、サンドボックス解析や静的解析を妨げるよう設計されています。
従来型のLoadLibraryやGetProcAddress呼び出しに頼るのではなく、Windowsのプロセス環境ブロック(PEB)のローダー構造をたどり、ロード済みのDLLを手動で解析して必要な関数を解決します。文字列は独自のストリーム暗号で暗号化されています。
環境チェックを終えると、ローダーはdeadhub[.]orgに接続し、画像関連のパスを装ったシェルコードを取得します。この際、.pngや.jpgで終わるURLが使われます。
このドメインが利用できない場合は、平文HTTP経由で193.23.118[.]155にフォールバックします。シェルコードは読み取り・書き込み・実行が可能なメモリ領域にマッピングされ、実行にはベクトル化例外ハンドラと、より一般的なCreateThread APIではなく非公開のEtwpCreateEtwThreadルーチンが使用されます。
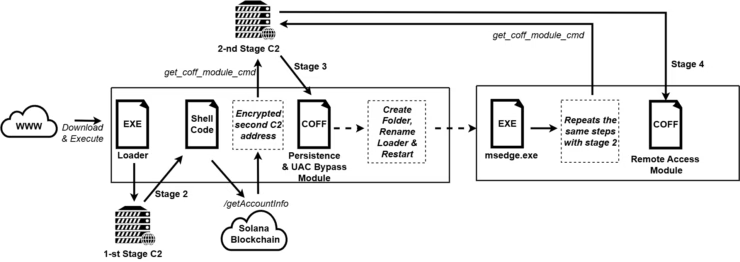
Kasperskyが GBHackers と共有したレポートで述べたところによると、MovieReaperはまずランダムな名前のグローバルミューテックスを作成するローダーから始動し、複数のインスタンスが同時に実行されるのを防いでいます。
MovieReaperマルウェアの詳細
第2段階では、このキャンペーンで最も注目すべきインフラ上の特徴が追加されます。それがSolanaを利用したC2の名前解決です。
アカウント6pnDGAiHgyPdmckM5Qt1YbanGzrX43WLEU159nRaNLDmに対してSolanaのgetAccountInfoエンドポイントに問い合わせを行います。このアカウントデータには、Base64エンコードかつXOR暗号化された次段階のC2サーバーのアドレスが含まれています。
データ復旧サービス
攻撃者はこの情報を保存するために、SolanaプログラムCSiY8bQLBYPdfPWkwipBzH6sijTVQVVsA279JQdvwHtLを使用していました。
C2アドレスの配布層として公開ブロックチェーンを利用することで、攻撃者側には大きな耐性面での優位性がもたらされます。
防御側は既知のサーバーやIPアドレスをブロックできますが、攻撃者はオンチェーンのアカウントデータを通じて次の接続先を更新できるため、単一の従来型ホスティングプロバイダーへの依存を減らすことができます。
第2段階のインプラントは、証明書ピンニングを施したHTTPS通信を行い、転送データのパッケージングにはnanopb Protocol Buffersを使用します。
続くモジュールはWindowsのユーザーアカウント制御(UAC)をバイパスし、マルウェアをC:\ProgramData\Microsoft\Windows\Telemetry\msedge.exeに偽装することで永続化を確立します。
このプロセスは、初期のサンドボックス回避チェックの大半をスキップするコマンドライン引数を付けて再起動し、その後再びC2に接続して追加モジュールを取得します。
最終的に回収されたモジュールは、21種類のコマンドを備えたリモートファイルマネージャーとして機能します。ディレクトリの一覧表示、読み取り、アップロード、ダウンロード、作成、コピー、移動、名前変更、削除、権限変更、シンボリックリンクの作成が可能です。
また、ファイルや画像のプレビューやサムネイルを生成することもでき、これにより攻撃者は本格的なデータ窃取に着手する前に、価値のありそうなコンテンツを見極めることができます。研究者は、他のモジュールも必要に応じて配信される可能性があるとみています。
第1段階のインフラは、単一のドメインdeadhub[.]orgとフォールバック用IPアドレス193.23.118[.]155に依存しているため、対処を行う上で最も実効性の高いポイントとなります。
セキュリティチームは、不審な映画名を持つ.exeファイルの実行、Windows Telemetryパス内の不審なバイナリ、特定されたインフラへの外向き通信、そしてブロックチェーン関連業務に正当な理由のないエンドポイントからのSolana RPC問い合わせを監視すべきです。
MovieReaperはまた、トレントエコシステムにおける上流依存の侵害リスクも浮き彫りにしています。汚染された共有リポジトリは、気づかれないまま複数のトラッカーサイトをマルウェア配布経路に変えてしまう可能性があるのです。
組織は、適切な場面ではトレント関連の通信をブロックし、アプリケーション制御ポリシーを徹底し、ダウンロードディレクトリからの実行を防止するとともに、実行ファイルのペイロードを含む偽装メディアファイルをダウンロードしたエンドポイントを調査すべきです。
侵害指標(IOC)
| IOCの種類 | 指標 |
|---|---|
| ファイルハッシュ(MD5) | 4334BBAEA8DE33BF9D45E9B4E4E3BC2 |
| ファイルハッシュ(MD5) | 4843F9FAFCAE492F11E2D4D33DBB4CDD |
| ファイルハッシュ(MD5) | 5310CABAE3FBE6DB8742849B588093F9 |
| ファイルハッシュ(MD5) | A0B13781EDD7CFDAB13D79AFFF3C83C1 |
| 第1段階C2ドメイン | deadhub[.]org |
| 第1段階C2 IPアドレス | 193.23.118[.]155 |
| 第2段階C2 IPアドレス | 208.64.33[.]90 |
| 第2段階C2 IPアドレス | 208.94.246[.]53 |
注: IPアドレスおよびドメインは、誤って名前解決やハイパーリンク化されるのを防ぐため、意図的に無害化表記(例: [.])にしています。再度有効な形式に戻す作業は、MISP、VirusTotal、あるいは自社のSIEMなど、管理された脅威インテリジェンス基盤内でのみ行ってください。
SOCのアラート調査時間を1件あたり21分短縮。即時対応のためのIOCコンテキストでSOCを強化しましょう: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/moviereaper-malware/