中国と関係の深い脅威アクターが、C2(指令制御)フレームワーク「PeckBirdy」を、低品質な中国語カジノサイトやアダルトサイトの中に隠していることが分かりました。
普段は見過ごされがちなインターネットインフラの広大な領域を悪用し、マルウェア通信をギャンブルサイトの通常アクセスに見せかける手口です。
マルウェア分析ツール
今回の活動は、Trend Microによる過去の調査結果を発展させたものです。Trend Microは、PeckBirdyを中国と関係の深いアクターがアジアの政府機関、民間組織、ギャンブル業界の標的に対して使用する、JScriptベースの柔軟なC2フレームワークとして特定していました。
PeckBirdyは、Web経由で配信されるスクリプトと環境寄生型(LotL)バイナリを悪用し、リモートでのJavaScript実行とモジュール型バックドアの展開を可能にします。
Trend Microは、このフレームワークをギャンブルサイトに悪意あるスクリプトを注入するキャンペーンと関連付けていました。訪問者はPeckBirdyの中核ペイロードを受け取ってしまい、攻撃者はコマンドを発行して追加のマルウェアを展開できるようになります。
このフレームワークは、MKDOORやHOLODONUTといったバックドアとも関連付けられています。
Infobloxによる最新の調査では、脅威アクターがカモフラージュの手口をさらに洗練させていることが判明しました。
一例として、vip311[.]ccは中国語のKYブランドカジノサイトを装いながら、PeckBirdyのC2ドメインであるcache-mcp[.]comに関連するJavaScriptを埋め込んでいました。
このスクリプトはサービスワーカーを登録し、WebSocket通信を通じて別のインフラノードであるmcp-source[.]onlineに接続していました。
この多層的な設計が重要なのは、従来のWebスキャンやレピュテーションシステムでは、サービスワーカーの登録や動的なJavaScriptの挙動、稼働中のWebSocket接続を十分に検知できない可能性があるためです。
Infobloxの発表時点で、mcp-source[.]onlineはVirusTotalでの検出件数がゼロであり、cache-mcp[.]comもわずか3件にとどまっていました。
これ以前に特定されていたPeckBirdy関連ドメインのcache-cdn[.]orgは13件の検出があり、攻撃者がより発見されにくいインフラへと移行するにつれて可視性が低下していく様子がうかがえます。
マカオなどでの物理的な所在は、このネットワーク内の低品質なカジノサイト群とは実際にはほとんど関連していないとみられます。
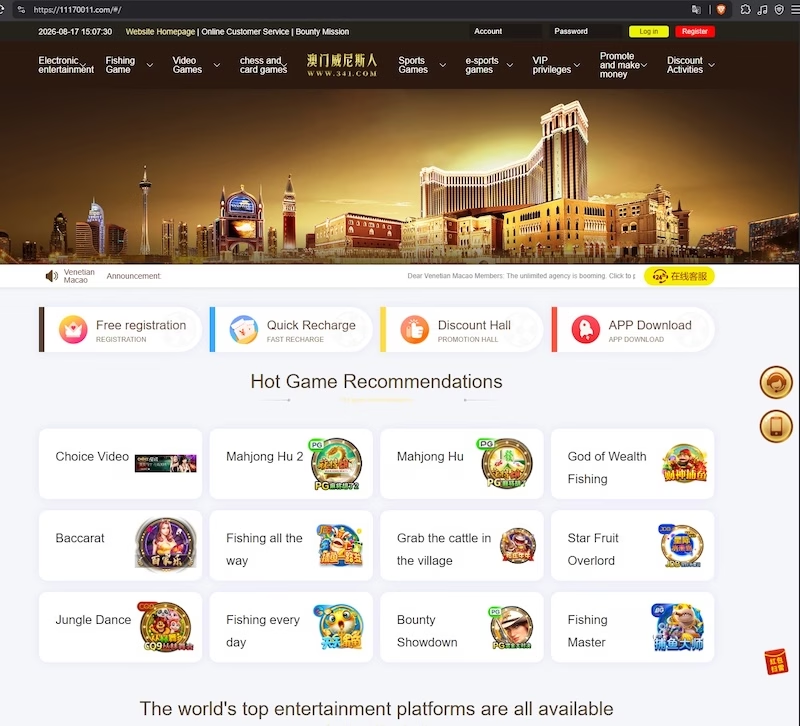
Infoblox Threat IntelがGBhackersに共有したレポートで述べたところによると、ギャンブルサイトを装ったドメインは、少なくとも2023年から活動している高度標的型攻撃(APT)キャンペーンのおとりとして機能している可能性があります。
PeckBirdyマルウェアのC2
このキャンペーンは現在、カジノページに加えて中国語のアダルトサイトも利用しており、根本的な手口を大きく変えることなくおとりのエコシステムを拡大しています。
これらのウェブサイトは、必ずしも正規の顧客を集めるために作られているわけではありません。むしろ、悪意あるドメインを使い捨てで優先度の低い、調査に値しないものに見せかけるための運用上の隠れ蓑として作られています。
「dragobet[.]net」というドメインをGoogleで検索してみると、今年の初めに何者かがこのドメインをインターネット上のあちこちのサイトにスパムのように拡散するブラックハットSEOキャンペーンを行っていたことがすぐに分かります。
Infobloxは、ブラウザ上ではほぼ見分けがつかないものの、まったく異なる犯罪目的を持つカジノエコシステム全体を3つのカテゴリーに分類しています。
最大のカテゴリーは違法な中国語ギャンブルサイトで、その数は170万ドメイン以上と推定されています。これらのサイトは違法な賭博、地下銀行、マネーロンダリングの運用を支えています。
2つ目のカテゴリーは「scambling(スキャンブリング)」と呼ばれるもので、見た目は洗練されているものの実際には詐欺的なカジノプラットフォームを使い、入金は受け付ける一方で出金は阻止したり無期限に遅延させたりします。
3つ目の、規模ははるかに小さいカテゴリーはPeckBirdyのカジノおとりサイトで、その本来の目的はスパイ活動を志向した侵入支援とマルウェアのC2通信です。
マルウェア分析ツール
こうした重複は、防御側にとっての盲点を生み出します。セキュリティチームがギャンブル関連ドメインをポリシー違反や迷惑行為、消費者詐欺の懸念として分類してしまい、その背後にあるDNS、JavaScript、ネットワークの挙動を調査しない恐れがあるためです。
PeckBirdyの事例では、こうした思い込みによってAPTに関連する通信チャネルが誰にも気づかれずに存続し続ける可能性があります。
国連薬物犯罪事務所(UNODC)は、違法なオンラインギャンブルを東南アジアにおける国境を越えた組織犯罪の中核的な資金源であると指摘しており、サイバー犯罪を利用した詐欺、地下銀行、暗号資産のマネーロンダリング、人身売買との結び付きがますます強まっていると述べています。
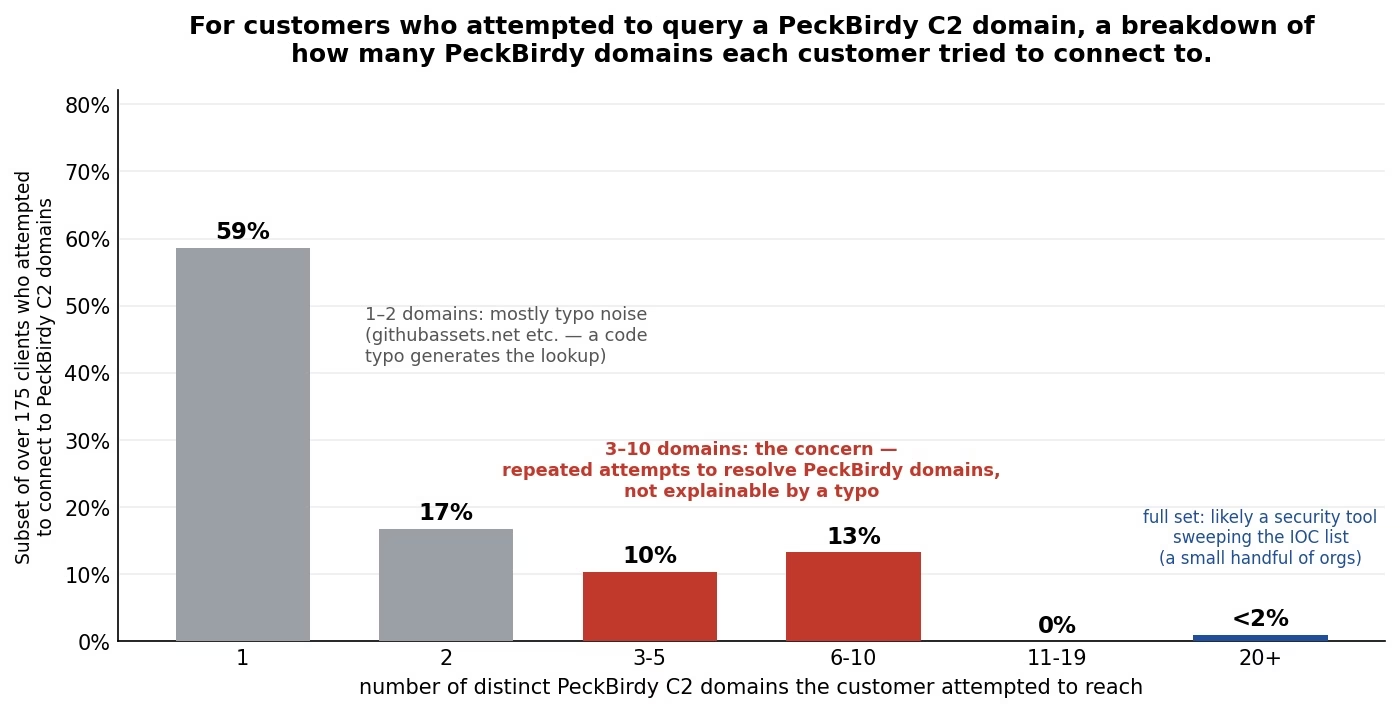
Infobloxの調査によると、同社の企業顧客のわずか3%強が少なくとも1つのPeckBirdyC2ドメインを名前解決していたことが分かりました。
教育分野が目立つセクターの一つであり、これはフィリピンの教育機関が関与した活動に関するTrend Microの報告とも一致しています。IT、銀行、金融サービス、政府機関の組織も、観測された標的の中に含まれていました。
1回のDNSルックアップだけでは、必ずしも侵害の証拠とはなりません。特に、PeckBirdyに関連するタイポスクワッティングドメインであるgithubassets[.]netは、コーディングやタイプミスによってもアクセスされ得るためです。
しかし、複数の特徴的なPeckBirdyドメインへの名前解決が繰り返される場合は、はるかに懸念すべき事態といえます。
Infobloxの評価では、3個から10個の別々のC2ドメインに接続している組織については、こうしたパターンが偶発的な通信だけで生じるとは考えにくいため、インシデント対応調査の検討に値するとしています。
防御側は、通常とは異なるカジノサイトやアダルトサイトへのトラフィックを、単にブロックすべきウェブコンテンツとしてではなく、インテリジェンスの手がかりとして扱うべきです。
関連する調査指標としては、cache-mcp[.]com、mcp-source[.]online、そして過去のPeckBirdy関連インフラであるcache-cdn[.]orgなどが挙げられますが、攻撃者が管理するドメインは急速にローテーションされ得ることも認識しておく必要があります。
セキュリティチームはまた、複数の不審なドメインに対する繰り返しのルックアップがないかDNSテレメトリを確認し、サービスワーカー経由で配信されるJavaScriptがないかプロキシやエンドポイントの記録を調べ、信頼できないギャンブルサイトやアダルトサイトにアクセスした端末からの発信WebSocket通信を調査すべきです。
攻撃者がインフラを迅速にローテーションできる以上、ドメイン単位でのブロックだけでは不十分です。しかし、DNS検知、行動相関分析、Webスクリプト解析を組み合わせることで、このキャンペーンの運用パターンを明らかにすることができます。
IOC(侵害指標)
| カテゴリー | ドメイン |
|---|---|
| Scamblingドメイン(タイプ2) | dollycasino[.]comdragobet[.]netappcasino[.]online |
| 違法な中国語カジノドメイン(タイプ1) | 11170011[.]compuqxr[.]com80074[.]cc |
| PeckBirdyのC2およびおとりドメイン(タイプ3) | vip311[.]cc おとりドメインcache-cdn[.]orgcache-mcp[.]com |
注: IPアドレスおよびドメインは、誤って名前解決やハイパーリンク化されることを防ぐため、意図的に無害化表記(例: [.])にしています。再度有効な形式に戻す作業は、MISPやVirusTotal、あるいは自社のSIEMなど、管理された脅威インテリジェンス環境内でのみ行ってください。
★ 7段階のメトリクスゲート型AI SOC導入プロセスを学ぶ – 無料のAI SOC導入プレイブック2026をダウンロード。
翻訳元: https://gbhackers.com/peckbirdy-malware-c2/