
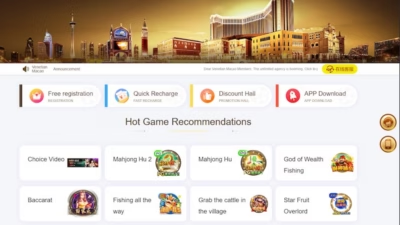
中国系ハッカー集団、PeckBirdyマルウェアのC2をカジノ・アダルトサイトに潜伏させる
中国と関係の深い脅威アクターが、C2(指令制御)フレームワーク「PeckBirdy」を、低品質な中国語カジノサイトやアダルトサイトの中に隠していることが分かりました。 普段は見過ごされがちなインターネットインフラの広大な領域を悪用し、マルウェア通信をギャンブルサイトの通常アクセスに見せかける手口です。マルウェア分析ツ
中国と関係の深い脅威アクターが、C2(指令制御)フレームワーク「PeckBirdy」を、低品質な中国語カジノサイトやアダルトサイトの中に隠していることが分かりました。 普段は見過ごされがちなインターネットインフラの広大な領域を悪用し、マルウェア通信をギャンブルサイトの通常アクセスに見せかける手口です。マルウェア分析ツ
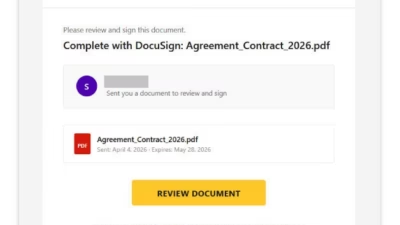
クレデンシャル(認証情報)を窃取するページを、攻撃者が管理するWebインフラから被害者のブラウザ内へと移すフィッシングキャンペーンが確認されました。 いずれ検知・停止に追い込まれる可能性のあるドメイン上に偽ログインポータルをホストする通常のフィッシングキットとは異なり、このキャンペーンでは被害者が攻撃チェーンをたどっ
攻撃者は、ホスティングされた認証情報収集ページに被害者を誘導する代わりに、blob URLを使って被害者のブラウザ内で直接フィッシングページを生成しています。 この手法により、検出が非常に難しくなります。フィッシングページが通常のインターネットアクセス可能なウェブページとして存在しないためです。 セキュリティツールは
Barracudaの研究者によると、あるフィッシングキャンペーンでは、被害者を正規のMicrosoft OAuthおよびTeamsインフラ経由で誘導した後、被害者自身のブラウザ内で丸ごと生成された偽ログインページを表示させる手口が確認されました。 「悪意のあるコンテンツはウェブサーバーから配信されるの
大規模なマルバタイジングキャンペーンにおいて、Solana、Luno、TradingViewを装った偽ウェブページが使われており、悪意あるJavaScriptによってブラウザにマルウェアをメモリ上で直接組み立てさせる手口が確認されました。 この攻撃は2024年後半から活動しており、アジア太平洋地域とラテンアメリカを中