PAPERMILLと呼ばれる新たに確認されたフィッシング活動が、正規に署名されたNotepad++実行ファイル、DLLサイドローディング、そして多層のメモリ内ローダーを悪用し、Windowsシステムに VenomRAT をインストールしていることが判明しました。
このキャンペーンはインドの受信者を狙った税務監査を装ったルアーを使用しており、China-nexus(中国系)による税務関連マルウェア活動という広範なパターンを反映していますが、現時点の証拠では特定のグループへの断定的な帰属は裏付けられていません。
マルウェア解析ツール
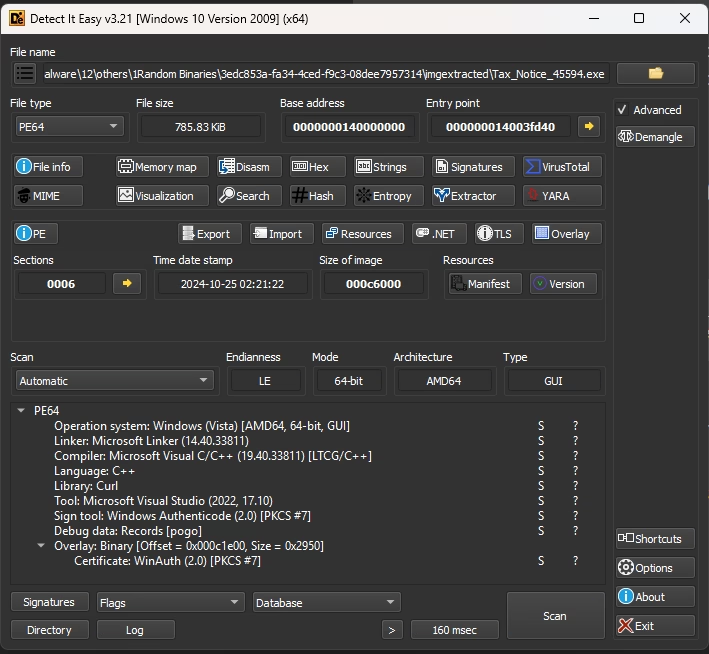
使用された電子メールには税務監査を件名とし、Tax_Notice_45594.exeという名前の添付ファイルが付いていました。ファイル名にもかかわらず、この添付ファイルは.imgファイルを装ったISO 9660ディスクイメージでした。
このコンテナはPythonのISO生成ライブラリであるPyCdlibを使ってプログラム的に生成されていました。
先頭32KBには想定通りのゼロ埋めされたISOシステム領域が含まれており、その後にセクタ16でCD001プライマリボリュームディスクリプタが続いていました。
このイメージには3つのファイルが格納されていました。Tax_Notice_45594.exeという名前にリネームされた署名済みのNotepad++実行ファイル、悪意のあるlibcurl.dll、そしてLIBCURL.DATとして保存された暗号化ペイロードです。
ISOを用いることは感染チェーンの核となる部分です。ユーザーがダウンロードしたイメージをマウントすると、その仮想ディスクから展開されたファイルは、通常のダウンロード済みアーカイブから直接開いたファイルと同じようにはMark-of-the-Webメタデータを持たない場合があります。
これにより、インターネットゾーンのマーキングに依存することが多いブラウザやエクスプローラー、Office、SmartScreenの警告が弱まり、ダウンロードされたペイロードがよりローカルで信頼されているものであるかのように見せかけられてしまいます。
実行ファイル自体は改変されたマルウェアではありません。その代わりにPAPERMILLの攻撃者は、正規のAuthenticode署名済みNotepad++バイナリをリネームし、DLLサーチオーダーの挙動を利用して隣接するlibcurl.dllを読み込ませています。
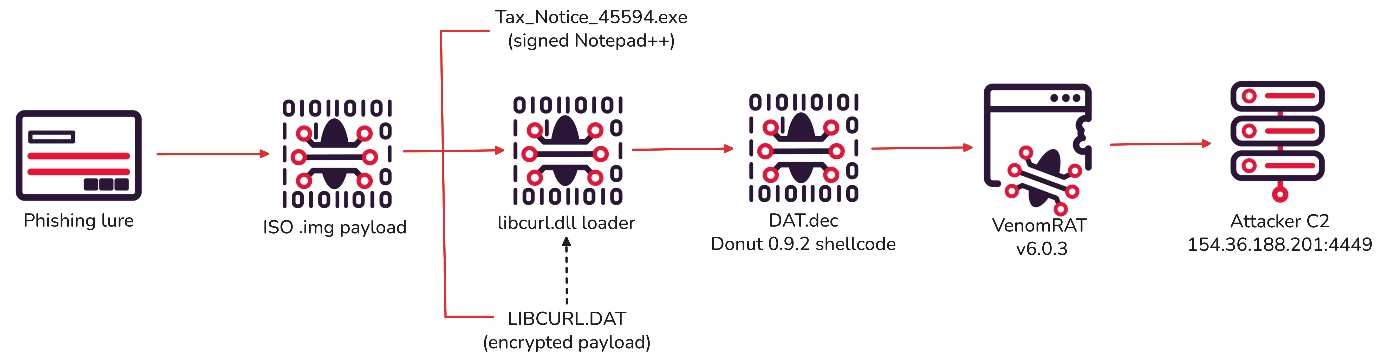
この不正なライブラリがエクスポートしている関数はわずか4つ、curl_easy_setopt、curl_easy_cleanup、curl_easy_init、curl_easy_performのみで、正規のホストがインポートするAPI表面と一致しています。
このDLLプロキシ手法によって、Notepad++は通常どおり起動する一方、悪意のあるDLLは想定されているcurl関連の関数呼び出しが行われる前に、DllMain内でローダーのロジックを実行します。
PAPERMILLマルウェアキャンペーン
信頼された実行ファイルと付随するDLLの組み合わせは、よく知られたサイドローディングのパターンです。
このEXEはMSVC 2022(19.36.33811)でビルドされAuthenticode署名が施されている一方、その隣に置かれたDLLはMinGW/GNU-ld(Binutils 2.38)でビルドされています。
JUMPSECがGBhackersと共有したレポートの中で述べたところによると、この活動はSPF、DKIM、DMARCの検証をすべて通過したにもかかわらず、フィッシングメッセージが顧客の受信箱に届いたことから確認されたということです。
最近のSilver Foxに関連するインド組織を狙ったキャンペーンでも、同様に税務をテーマにしたフィッシング、正規の実行ファイル、悪意のあるDLLを組み合わせてRATペイロードを実行していますが、それらの作戦は通常Thunder/Xunleiのバイナリとlibexpat.dllを利用しており、Notepad++やlibcurl.dllは使用していません。
この悪意のあるDLLは、アナリストと自動化されたサンドボックスの両方の解析を妨害しようとします。
そのPEセクション名は意図的に紛らわしいものになっています。コードは.nvdataというラベルのセクションに配置され、読み取り専用データは.nvtextの下に現れます。また.pdataというセクションには、本来の例外ディレクトリではなくインポート関連のデータが格納されています。
データ復旧サービス
実行時、このローダーはシングルコアCPU、4GB未満のRAM、少ない空きディスク容量、稼働時間10分未満、静止したマウスカーソル、限られた画面解像度、直近のユーザー入力がないことなど、典型的なサンドボックス環境の兆候をチェックします。
チェックに失敗した場合でも終了するのではなく、5分間スリープします。これは短い自動解析のウィンドウをやり過ごすための手法です。
プロセスが管理者権限を持っていない場合、runas動詞を呼び出し、ユーザーアカウント制御(UAC)の承認を繰り返し要求します。
権限昇格に成功すると、このローダーはレジストリの変更を通じて永続化を確立し、LIBCURL.DATに格納されたペイロードを復号します。
復号されたブロブには、Donutスタイルの位置独立シェルコードローダーが含まれており、これが.NETアセンブリをリフレクティブに読み込みます。
Donutは、マネージドアセンブリやPEペイロードをメモリ上で直接実行するために悪用されることが多いオープンソースのフレームワークです。
最終的な.NETペイロードは、VenomRATByVenomというPBKDF2ソルト、D/Invokeコンポーネント、ProcessCritical機能、HVNC関連のプロセス処理といった特徴的なコードおよび設定の痕跡から、単なるAsyncRATやQuasarの派生型ではなく VenomRAT であると特定されました。
復元された設定は154.36.188.201:4449を示しており、このインプラントはVenom RAT + HVNC + Stealer + Grabber v6.0.3と識別されました。
VenomRATの幅広い機能セットは、リモートアクセス、データ窃取、隠しVNC(HVNC)、認証情報収集を可能にします。
インフラストラクチャとルアーのパターンから、PAPERMILLはより広範なSilver Foxエコシステムに近い位置にあると考えられます。Silver Foxはこれまでも繰り返し、税務関連のフィッシングとDLLサイドローディングによるRATの展開でインドのユーザーを標的にしてきました。
公開されている報告では、所得税をおとりにした手口、信頼された実行ファイル、アンチ解析ロジック、Donutベースのローディング、ValleyRATペイロードを用いたSilver Foxのキャンペーンが記録されています。
しかしPAPERMILLは、そのツール構成において大きく異なります。ISOによる配布、Notepad++のサイドローディング、libcurl.dll、Donutによってロードされる VenomRAT、そして観測されたC2インフラストラクチャです。
最も妥当な評価としては、PAPERMILLはChina-nexus(中国系)で金銭目的の活動であり、Silver Foxに近い関係にあるものの、Silver Fox自身が運営していると断定するには至らないというものです。
このキャンペーンはまた、防御側が署名済みバイナリを「実行が無害であることの証明」としてではなく、あくまで文脈上の信頼シグナルとして扱うべき理由を示しています。
侵害指標(IOC)
| 種別 | 指標 |
| 送信元アドレス / DKIMドメイン | dfgfasd@hsaui[.]cc |
| 送信元IP | 155.94.154.195 |
| 送信MTA(HELO/PTR) | mos1.17dlz[.]cn |
| 一括送信メール認証ホスト | smtp.smtpman[.]cn |
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化(defang)しています(例: [.])。再度有効な形式(re-fang)に戻すのは、MISP、VirusTotal、あるいは自組織のSIEMなど、管理された脅威インテリジェンス基盤内のみで行ってください。
★ メトリクスゲート方式によるAI SOC導入の7段階を学ぶ – 無料のAI SOC導入プレイブック2026をダウンロード。
翻訳元: https://gbhackers.com/papermill-malware-campaign/