
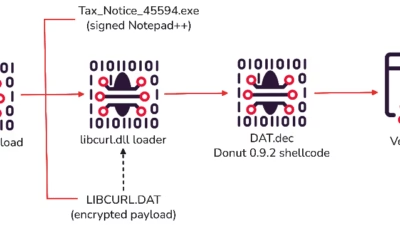
署名済みNotepad++を悪用しVenomRATをWindowsに配布する「PAPERMILL」マルウェアキャンペーン
PAPERMILLと呼ばれる新たに確認されたフィッシング活動が、正規に署名されたNotepad++実行ファイル、DLLサイドローディング、そして多層のメモリ内ローダーを悪用し、Windowsシステムに VenomRAT をインストールしていることが判明しました。 このキャンペーンはインドの受信者を狙った税務監査を装っ
PAPERMILLと呼ばれる新たに確認されたフィッシング活動が、正規に署名されたNotepad++実行ファイル、DLLサイドローディング、そして多層のメモリ内ローダーを悪用し、Windowsシステムに VenomRAT をインストールしていることが判明しました。 このキャンペーンはインドの受信者を狙った税務監査を装っ
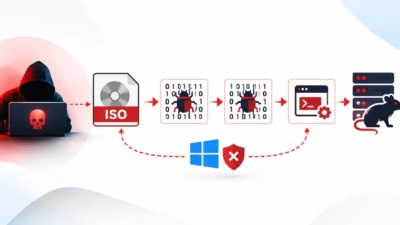
PAPERMILLと名付けられた新たな脅威クラスターが、税務監査を装ったフィッシングメールを用いてWindowsユーザーにVenomRATマルウェアを配布していることが確認されました。 このキャンペーンでは、ISOディスクイメージファイル、DLLサイドローディング、アンチ解析チェック、そしてメモリ内ローダーを悪用する
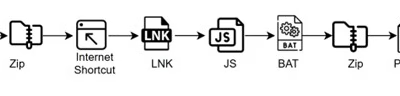
偽の請求書PDFを隠れ蓑にして複数のリモートアクセス型トロイの木馬を配信する巧妙なフィッシングキャンペーンが確認されました。主にAsyncRATを配布しますが、多層のショートカットを介してVenomRATやXWormも送り込んでいます。 攻撃にはTryCloudflareのクイックトンネルや、偽装されたPythonパ
Forcepoint X-Labsが公開した最新の脅威インテリジェンスレポートによると、正規サービスを悪用して検知を回避する高度なAsyncRATマルウェアキャンペーンが確認されています。 脅威アクターはDropboxのURLとTryCloudflareのQuick Tunnelsを利用し、悪意あるPythonパッケ

新たに特定された「Kiss Loader」と呼ばれるマルウェアローダーが、高度な...

当局はこの作戦で1,000台以上のサーバーと20のドメインを押収しました。 この...

EuropolがRhadamanthys、VenomRAT、Elysiumを撹乱...
ユーロポールは木曜日、Rhadamanthysインフォスティーラー、VenomR...
ユーロポール本部が調整した大規模な国際的取り締まりにより、米国および他10カ国の...

国際的な捜査チームが、最も危険なスティーラーとトロイの木馬のインフラを無力化する...
すべての記事を読み込みました