PAPERMILLと名付けられた新たな脅威クラスターが、税務監査を装ったフィッシングメールを用いてWindowsユーザーにVenomRATマルウェアを配布していることが確認されました。
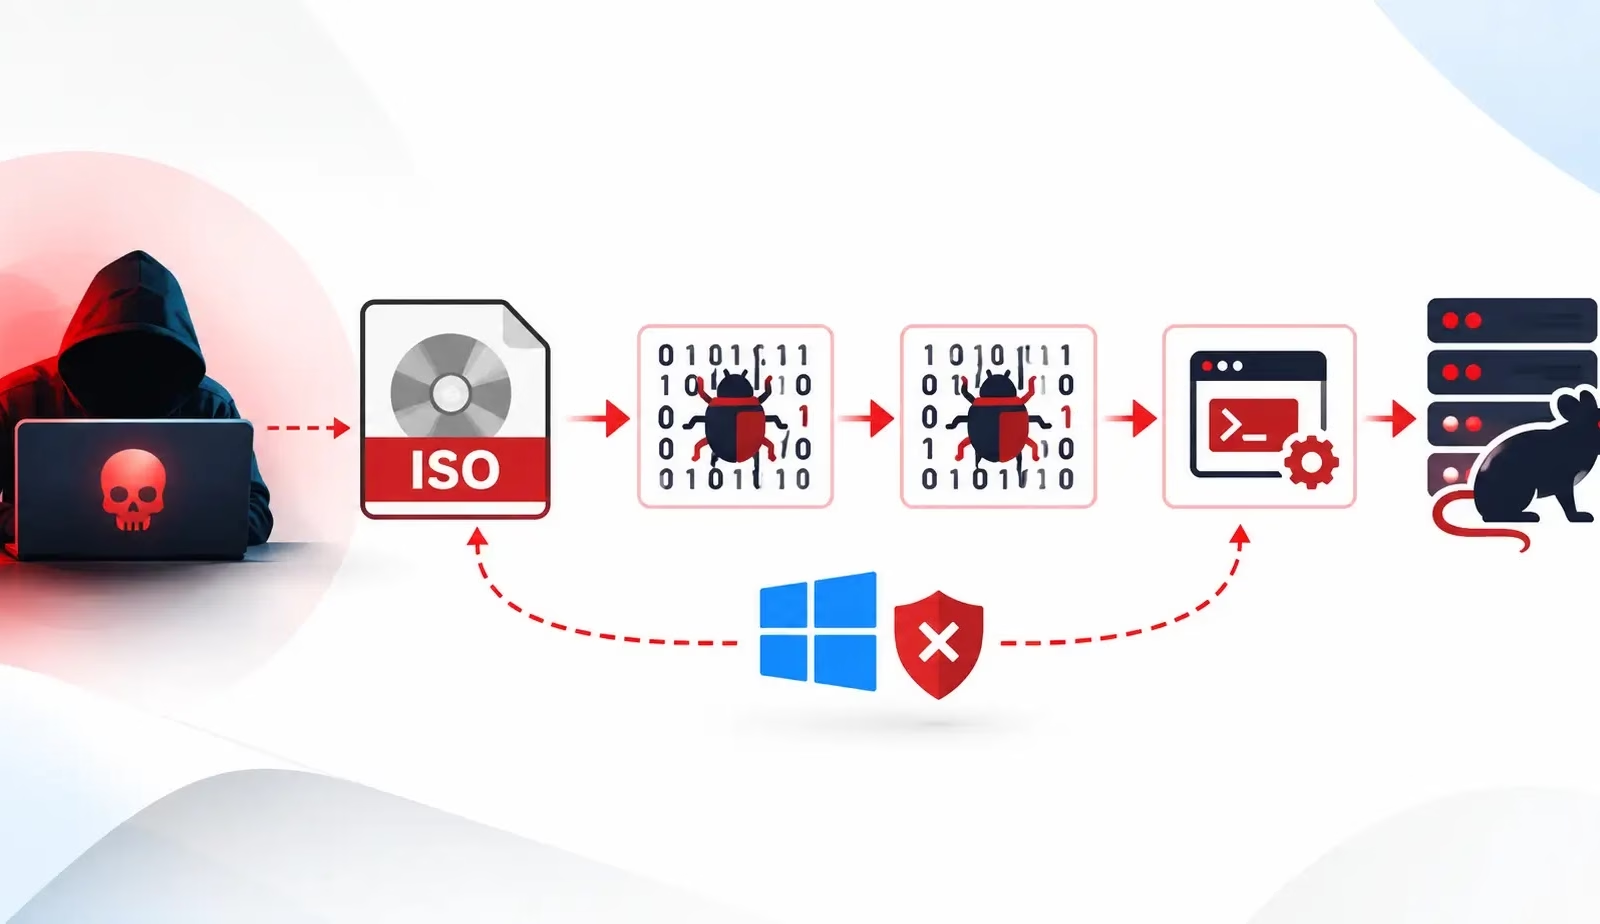
このキャンペーンでは、ISOディスクイメージファイル、DLLサイドローディング、アンチ解析チェック、そしてメモリ内ローダーを悪用することで、一般的なセキュリティ対策の回避を図っています。
JUMPSECの検知・対応チームは、SPF・DKIM・DMARCの各認証をすべて通過したフィッシングメールが顧客の受信箱に届いたことをきっかけに、この活動を発見しました。
このメールはインドの税務監査を装った文面になっており、件名には「कर लेखापरीक्षा परिणाम」(税務監査結果の意)が使われていました。
添付ファイルはTax_Notice_45594.exeという名前に見えましたが、実際には拡張子を.imgに偽装したISO 9660形式のディスクイメージでした。
このファイルの構造を確認すると、セクター16に標準的なISO署名であるCD001が含まれていました。このコンテナはPythonベースのライブラリPyCdlibを使って生成されたとみられています。
ISOファイルが使われている点は重要です。マウントしたディスクイメージから展開されたファイルは、WindowsのMark-of-the-Web保護を継承しない場合があるためです。
Mark-of-the-Webは通常、インターネットからダウンロードされたファイルを識別する仕組みで、SmartScreenやエクスプローラーによるセキュリティ警告のトリガーとなります。
実行ファイルの正体は、正規のAuthenticode署名付きNotepad++バイナリを攻撃者がリネームしたものでした。PAPERMILLはこの信頼済みプログラム自体には手を加えず、代わりに悪意のあるlibcurl.dllを同じディレクトリに設置します。
Notepad++が同じディレクトリ内のDLLを読み込もうとする挙動を利用し、DLLサイドローディングを通じて悪意のあるファイルが実行される仕組みです。
この偽装DLLは、Notepad++バイナリが必要とする4つのcurl関数のみをエクスポートしており、互換性があるように見せかけながら、背後で攻撃チェーンを起動します。
サイドロードされたDLLは、Notepad++が通常の動作を行う前に実行されます。システムに管理者権限があるかを確認し、Windowsのrunasコマンドを通じて権限昇格を要求することもあります。ウォッチドッグスレッドは、被害者が承認するまでUACプロンプトを繰り返し表示させることが可能です。
PAPERMILLは、複数のサンドボックス回避チェックも行います。CPUコア数、物理メモリ、ディスク容量、システム稼働時間、画面解像度、カーソルの動き、直近のキーボードやマウスの操作履歴などを調べます。
仮想マシンが検出された場合でも即座に終了するのではなく、マルウェアは5分間スリープ状態に入り、自動解析システムの解析時間を超過させる狙いがあるとみられます。
暗号化されたLIBCURL.DATペイロードは、XOR演算、ビット単位の変換、データの並べ替え、RC4など複数の段階を経て復号されます。
JUMPSECによると、生成されるシェルコードは、.NETアセンブリをメモリに直接読み込むために使われるオープンソースフレームワーク「Donut」に類似しているとのことです(JUMPSECの発表)。
注: IPアドレスおよびドメインは、誤って名前解決やハイパーリンク化されるのを防ぐため、意図的に無害化表記(例: [.])を施しています。再度有効な形式に戻す作業は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤上でのみ行ってください。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けに詳しく見る
翻訳元: https://cyberpress.org/papermill-deploys-venomrat-via-iso/