NISTとCISAは、連邦政府機関やクラウドサービスプロバイダー(CSP)がIDやアクセストークンを偽造・窃取・悪用から保護するためのガイドラインを最終版として公開しました。
このガイダンス「Protecting Tokens and Assertions from Forgery, Theft, and Misuse」(NIST IR 8587)は、政府機関やクラウドプロバイダーが鍵管理、トークン検証、トークンのライフサイクル管理をどのように強化できるかを説明しています。また、IDプロバイダーや認可サーバーの設計・運用方法についても取り上げています。
「この文書は、トークンを適切に保護するための実装上の考慮事項を提供するものです」と、NISTのデジタルアイデンティティプログラムのリーダーであり、本文書の著者の一人でもあるRyan Galluzzo氏は述べています。「アクセス管理インフラの一環としてトークンを利用している人であれば、政府機関であれ民間企業であれ、この文書から知見を得ることができるでしょう」
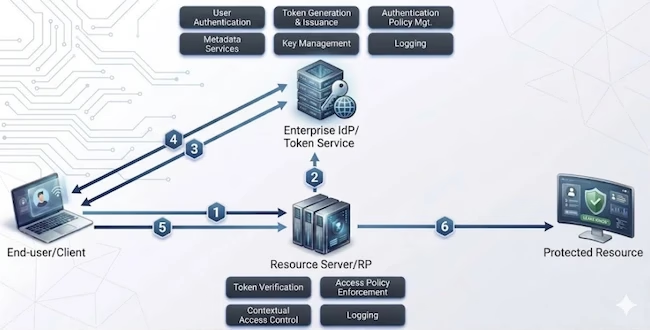
代表的なアーキテクチャ:トークンおよびアサーションベースのシステム(出典:NIST)
なぜトークンの保護が必要なのか
本ガイドは、デジタルシステムがアクセスを要求しているのが誰か、または何かを確認し、どのリソースへのアクセスが許可されているかを判断する際に役立つトークンに焦点を当てています。
トークンはクラウドサービスをはじめとする多くのデジタルシステムで広く利用されています。トークンにはユーザーに関する保護対象情報を含めることができ、認証をサポートします。また、シングルサインオン(SSO)を実現する役割も担っており、ユーザーは個別にログインすることなく複数のアプリケーションにアクセスできるようになります。
トークンとIDアサーションは、アクセスを許可する前にシステムが検証を行えるようにすることで、ゼロトラストセキュリティもサポートしています。
保護が不十分なトークンは、攻撃者に機密システムへのアクセスを許してしまう可能性があります。NISTは、外国の攻撃者が盗んだ商用署名鍵で偽造したトークンを使い、政府機関のメールアカウントにアクセスした攻撃事例を挙げています。この攻撃では、ある機関から6万件を超えるメールが盗まれました。
鍵の保護とトークンの検証
NIST IR 8587は、非対称暗号に基づく電子署名付きアサーションおよびトークンを使ってアクセス判断を行うID・アクセス管理(IAM)システムを対象としています。
こうしたシステムは、SSO、ID連携、API アクセス、そしてアプリケーションや自動化サービスといったワークロードによるアクセスに一般的に利用されています。
本ガイダンスは、トークンやアサーションの署名に使われる暗号鍵の保護、それらの鍵の使用範囲の制限、そしてアクセスを許可する前にトークンが適切に検証されることの確保に重点を置いています。また、トークンの有効期間、失効、セッション管理、ログ記録、盗まれたトークンの再利用に対する防御についても取り上げています。
非対称署名によるアサーションやトークンに依存しないシステムについても、関連する範囲では言及されていますが、本ガイダンスの主な対象範囲には含まれません。
クラウドプロバイダーと利用者、それぞれの役割
本ガイダンスでは、クラウドプロバイダーと、そのサービスを利用する政府機関や組織それぞれの責任範囲を定めています。
クラウドプロバイダーは、自らが運用するインフラとサービスの保護に責任を負います。これには、IDプロバイダーや認可サーバーの保護、署名鍵の保護、トークンの安全な発行、そして利用者に対するセキュリティ機能や設定オプションの提供が含まれます。
一方、利用者は、自らが使用するサービスの設定、アクセスポリシーの管理、権限のレビュー、そしてプロバイダーが提供するセキュリティ管理機能の活用に責任を負います。
一部のセキュリティ対応には、両者の連携が必要になります。これには、トークンや署名鍵が侵害された際の対応、セキュリティシグナルの共有、アクセスの失効、インシデント調査などが含まれます。
こうした責任範囲を明確に定めることで、セキュリティ上の抜け穴が生じるリスクを減らすことができます。
組織は、トークンの利用状況に関する情報を収集し、盗まれた認証情報や偽造トークン、不正アクセスの兆候となりうる活動を監視すべきです。
セキュリティ監視やインシデント調査を支えるログを維持することが推奨されます。また、アクセス権限や設定の変更を監視し、トークンや署名鍵が侵害された可能性がある場合に備えた対応手順を用意しておく必要があります。
こうした管理策があれば、悪用の検知や、インシデント発生時にどのアカウント、アプリケーション、リソースが影響を受けた可能性があるかの特定に役立ちます。
AIエージェントとPQCへの備え
AIエージェントも、メールやファイル、API、各種ツールなどへのアクセスに同種の署名付きトークンを利用しています。NISTは、こうしたトークン保護策をAIエージェントにも適用すべきだとしていますが、同時に、エージェントは本ガイドの対象範囲を超えるより広範なIDおよびアクセスの課題をもたらすものであり、今後追加の標準やガイダンスが必要になるとも指摘しています。
NISTは、耐量子計算機暗号(PQC)への移行に関する考慮事項も追加しました。組織は、自組織のIDシステムのどこで公開鍵暗号が使われているかを把握し、将来的な耐量子アルゴリズムへの移行がトークン、プロトコル、アプリケーションにどのような影響を及ぼしうるかを検討すべきです。
翻訳元: https://www.helpnetsecurity.com/2026/09/16/nist-cisa-cloud-token-security-guidance/