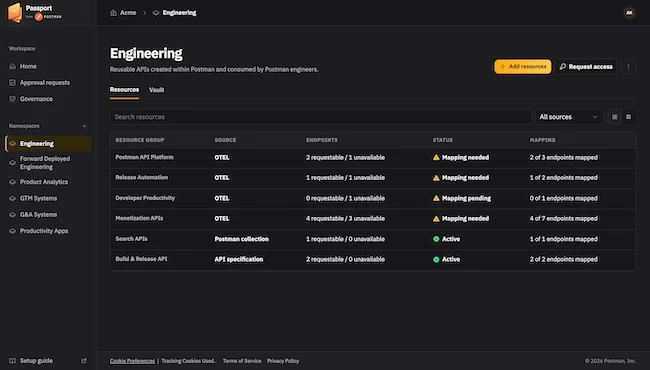
Postmanは、Passport by Postmanの一般提供開始を発表しました。これにより同社はAPI security分野に事業を拡大することになります。人間と非人間のアイデンティティが並行して稼働する場面が増える中、組織が安全にAPIを利用できるようにするスタンドアロン製品です。
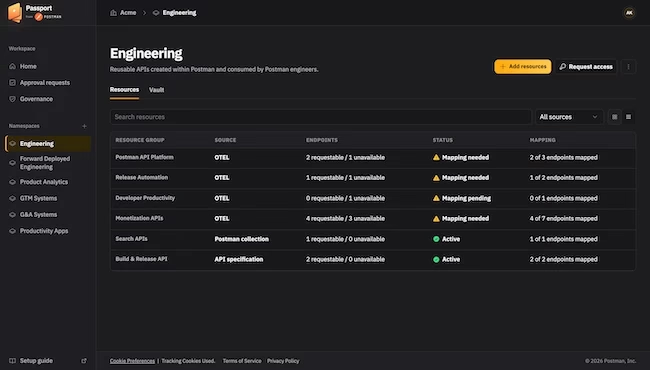
この新製品は、実際のAPI認証情報を顧客の環境内に保持したまま、セキュリティチームがすべての呼び出しを完全に帰属追跡できるようにし、アクセスをきめ細かく制御し、数秒でアクセスを取り消せるようにします。
開発者やAIエージェントは絶えずAPIを呼び出す必要がありますが、その呼び出しを認証するAPIキー、トークン、シークレットといった認証情報は、従来から管理が難しい課題でした。実際の認証情報がいったん開発者のマシンに渡ると、.envファイル、リポジトリ、チャットツール、IDEの設定、CIログなどに瞬く間に拡散し、セキュリティチームが完全に監査・管理することが困難になります。
漏洩した認証情報が1つあれば、セキュリティ問題が発見・解決されるまでに何千回も悪用される可能性があります。そしてAIエージェントが人間の1,000倍の頻度でAPIを呼び出すようになるにつれ、攻撃対象領域はかつてないスピードで広がっています。
Postmanの最高経営責任者(CEO)であるAbhinav Asthana氏は次のように述べています。「AIエージェントはAPIを通じてその能力を発揮するため、そうしたAPIへの安全なアクセスはこれまで以上に重要になっています。開発者やAIエージェントによるAPI呼び出しの数が増えるにつれ、流通する認証情報の数も同じ速度で増えています。Passportはシークレットを使わないAPIアクセス方式を提供し、人間か非人間かを問わずどのアイデンティティも、実際の認証情報を一切保持することなく承認済みのAPIを呼び出せるようにします」
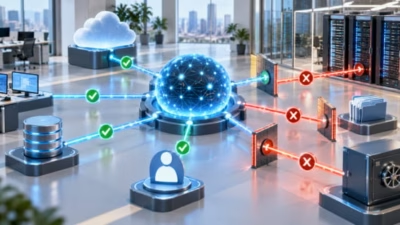
PassportはSaaSプラットフォームへのシークレットレスアクセスを提供し、開発者、マシン、AIエージェントが、実際の認証情報に一切触れることなく、ガバナンスの効いた監査可能なアイデンティティを通じて承認済みのAPIを発見・呼び出せるようにします。シークレットの配布と保護に重点を置く従来のAPIキー管理やゲートウェイ方式とは異なり、Passportは認証情報を顧客の環境内でセルフホストしたまま保持します。
主な機能は以下の通りです。
- 設計段階からのシークレットレス: 実際のシークレットはお客様のクラウドとシークレットストア内に保持されます。開発者やエージェントが受け取るのはシークレット参照、すなわちプロキシがなければ無効化される暗号学的ポインタであり、これはリクエストを行ったアイデンティティに紐づけられています。
- 精密な権限付与: 許可したい正確なアクション、ホスト、パスの単位まで権限を絞って付与できます。すべてのリクエストはボールトに到達する前にこれらのルールと照合されるため、アクセス範囲は意図した通りに保たれます。
- エージェント向けに設計: 開発者とエージェントを同等に扱います。エージェントは、永続的な親アイデンティティから発行されるタスク限定の一時的なアイデンティティを受け取るため、組織は長期有効なシークレットを配布することなくエージェント群を運用できます。サブエージェントは親の権限のうち一部のみを継承します。
翻訳元: https://www.helpnetsecurity.com/2026/09/15/postman-passport/