
Keyorix:SaaSを使えないチーム向けのオープンソース・シークレット管理ツール
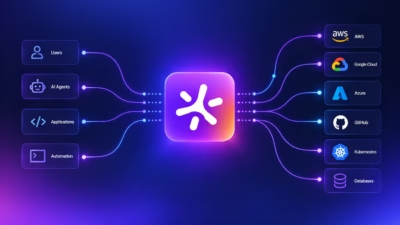
Keyorixは、企業が自社サーバー上で完結して運用できるオープンソースのシークレットマネージャーです。シークレットマネージャーとは、アプリケーションが必要とするデータベースのパスワード、APIキー、トークンを取り出すための施錠された保管庫のことで、これらを設定ファイルやソースコードから切り離して管理
Keyorixは、企業が自社サーバー上で完結して運用できるオープンソースのシークレットマネージャーです。シークレットマネージャーとは、アプリケーションが必要とするデータベースのパスワード、APIキー、トークンを取り出すための施錠された保管庫のことで、これらを設定ファイルやソースコードから切り離して管理
セキュリティ研究者は、GitHubの公開リポジトリに露出したにもかかわらず、現在も有効なままの固有の認証情報を543,699件特定しました。シークレットがソースコードに含まれてしまった後、それを無効化できていないという問題が根強く残っていることが浮き彫りになりました。Securityawareness trainin
GitHubの公開リポジトリで露出していた認証情報のうち、54万3000件超が7月の時点でも有効なままでした。GitHubは機密データの誤流出を防ぐ対策を講じていますが、それでも被害は後を絶ちません。 2億2400万件のリポジトリと580億件超のファイルをスキャンしたデータによると、固有の認証情報が公開状態のまま放置
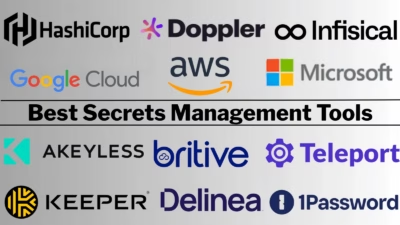
専用のシークレット管理基盤としては、HashiCorp Vaultが引き続き最有力です。動的シークレットの基準となる存在で、現在はIBMの傘下にあります。一方、単一クラウド環境ではクラウドネイティブのストアがコスト面で優位に立ち、SaaS型Vaultの代替としてはAkeylessが先行してい
AIコーディングツールが使用するAPIキーやアクセストークンなどの認証情報が、GitHub上に公開されているMCP設定ファイル内にハードコードされた状態で見つかったことが、Hush SecurityによるレポートThe State of MCP Configuration: The Identity
Postmanは、Passport by Postmanの一般提供開始を発表しました。これにより同社はAPI security分野に事業を拡大することになります。人間と非人間のアイデンティティが並行して稼働する場面が増える中、組織が安全にAPIを利用できるようにするスタンドアロン製品です。 この新製
開発者のマシン上での認証情報窃取は、対象範囲を大きく広げています。従来のインフォスティーラーは、ブラウザの認証情報ストアやいくつかのクラウド認証情報パスなど、既知の標的の短いリストをもとに動作していました。 現在活動しているマルウェアファミリーは、はるかに広い網を仕掛けています。例えばShai-Hul
Akeylessは、AIエージェントの動作をリアルタイムで制御する新機能「Akeyless Agentic Runtime Authority」の一般提供を発表しました。この機能は、認証情報をAIエージェントから隔離しエンタープライズシステムへのアクセスを仲介する認証情報保護レイヤー「Akeyless
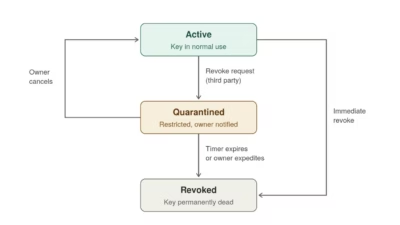
セキュリティ責任者なら誰しも、何らかの形でこの事態を経験したことがあるはずです。研究者やスキャナー、あるいは善意の第三者が、公開リポジトリに置かれたあなたの会社のAPIキーを見つけてしまう。この瞬間から時計は動き出しますが、待っているのはキルスイッチではなく宝探しです。このキーを発行したのはどの会社なのか。誰に連絡す
すべてのエンジニアリングチームは、認証情報をソースコードから排除するために長年取り組んできました。しかし、AIエージェントの登場によって問題の様相は変わりました。コーディングエージェントがコードをレビューし、エージェントがワークフローを実行し、MCPサーバーが開発者に代わってデータベースやクラウドプロ
すべての記事を読み込みました