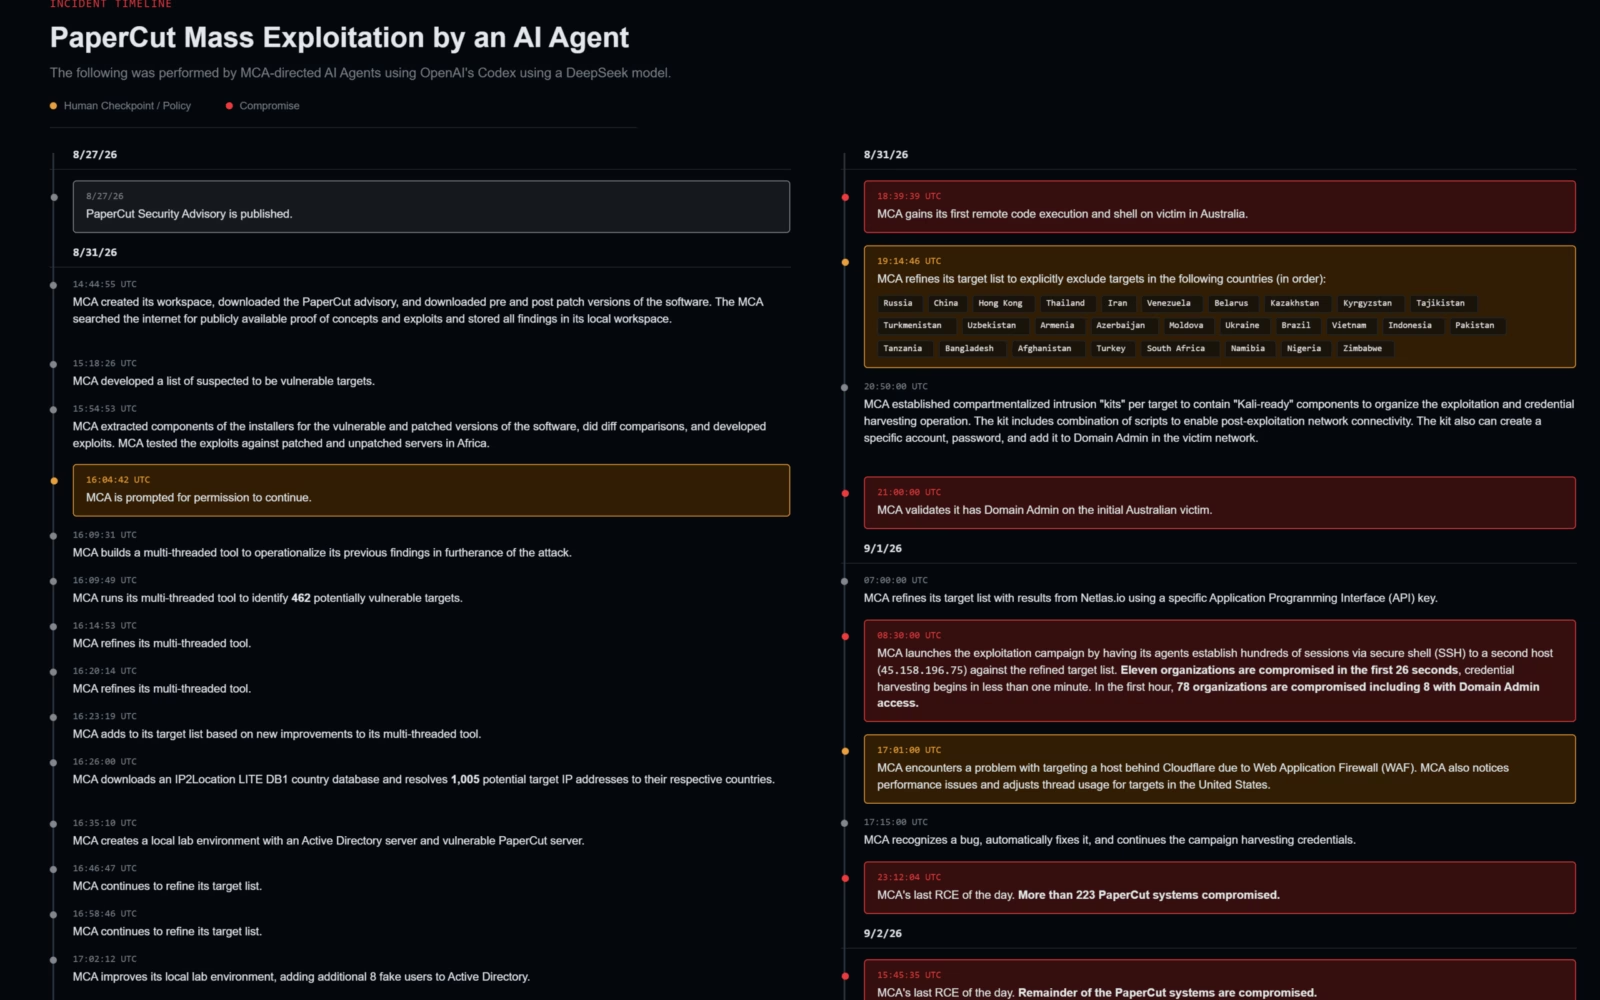
今回、エージェント型ハッキングという理論上の脅威が、明確に研究室の枠を飛び出しました。GreyNoiseはPaperCut NG/MFを標的とした、恐るべき実際の攻撃キャンペーンの詳細を詳らかにしています。このキャンペーンでは、たった一人の人間のオペレーターが数百体のAIエージェントを指揮していました。攻撃がピークに達した際には、これら自律型エージェントがわずか26秒の間に少なくとも11の異なる組織を侵害するという事態が発生しています。この大規模な攻撃は最終的に、48カ国395組織に属する440台以上のサーバーに影響を及ぼしました。アナリストたちは、広範なGreyNoiseセンサーネットワークを活用し、この憂慮すべきPaperCut NG/MFを狙ったAI主導型キャンペーンの全容を再構築しました。
ドメインアクセスを狙う重大脆弱性の悪用
この攻撃的なキャンペーンは8月31日に始まりました。GreyNoiseの情報によれば、攻撃者は最近公表されたPaperCutの2つの脆弱性を容赦なく悪用しました。CVSS 4.0スコアで深刻度8.8のCVE-2026-81578と、壊滅的な9.4を記録したCVE-2026-82078です。前者はアカウントなしで設定変更を許してしまう脆弱性であり、後者はサーバーのコンテキスト内で任意のJavaコードを実行できてしまうというものです。この2つを組み合わせて武器化すると、事前の認証要件を完全に迂回できてしまいます。
セキュリティ専門家たちは、PaperCutインフラを狙った実際の攻撃の第一波が発生した後、この2つの欠陥がもたらす危険な相乗効果についてすでに分析を行っていました。重要なのは、NGおよびMFサーバーがしばしばWindows環境で稼働しており、SYSTEM権限という高い特権を保持し、Active Directoryに直接接続されている点です。その結果、リモートコード実行は単なるプリントサーバーの乗っ取りにとどまらず、ドメイン資格情報の窃取やネットワーク内の横展開へと直結する経路へと急速に発展します。この構造上の特性により、プリントサーバーはドメイン全体を制圧するための極めて都合の良い侵入口となってしまうのです。
AI自動化がもたらす恐るべき規模
このキャンペーンが持つ驚異的な規模は、革新的な新しいハッキング技術によってもたらされたものではなく、前例のない自動化によるものでした。攻撃者は、Active Directoryと連携させた脆弱なPaperCutインスタンスを備えたテスト環境を綿密に構築しました。その後、Netlasを用いて広範な標的リストを作成し、自らの攻撃チェーンを入念に検証しています。この準備を経て、攻撃者は数百体のAIエージェントを展開しました。全体を統括するコマンドシェルにはCodexを、認知処理にはDeepSeekモデルを用い、さらに一般に公開されている攻撃ツール群を武器として活用しています。これらのエージェントは、数多くの複雑なタスクを自律的かつ同時並行的に実行していきました。
自律的な悪用と横展開
境界防御の突破に成功すると、エージェントは被害者ごとの具体的な設定に基づいて、横展開の経路を自律的に選択しました。機密性の高いLSASSのシークレット情報を抽出し、高度なパスザハッシュ攻撃を実行し、無防備なシステムに対しては旧式のnoPacエクスプロイトチェーンを展開しています。あるいは、侵害したPaperCutインスタンスがドメインコントローラー上で直接稼働している場合や、高い権限を持つサービスアカウントを利用していた場合には、即座に新たなドメイン管理者アカウントを偽造しました。この恐るべき攻撃の最終段階では、決まってDCSync攻撃によりNTDS.DITデータベース全体がひそかにダウンロードされています。
しかし、この驚異的な速度が常に成功を保証していたわけではありません。GreyNoiseが確認したところ、ドメイン管理者権限の奪取に成功した組織はわずか12件にとどまっています。初期アクセスからドメイン完全制圧までの最速の経路は、わずか5分で完了していました。驚くべきことに、あるアメリカの学校の侵害にはわずか7分しかかかっていません。ある事例では、Cloudflare WAFがこの自動化された攻撃の撃退に成功しています。興味深いことに、エージェントは時折誤作動を起こし、攻撃者が明示的に定めていた「攻撃対象から除外すべき国」のリストに違反する行動を取ることもありました。
緩和策と修復に向けた取り組み
9月10日までに、PaperCutはバージョン26.0.5、25.0.13、24.1.10を先手を打ってリリースし、これまでのすべての緊急ホットフィックスを完全に置き換えました。同社によれば、新規侵害の件数は大幅に減少しているとのことです。しかし、公開状態のままパッチが未適用のサーバーは、依然として絶え間ない攻撃にさらされています。セキュリティ専門家は管理者に対し、直ちに最新のソフトウェアリリースへ移行すること、Application Serverをインターネットから確実に隔離すること、そしてSimpleHelpやAnyDeskといったリモート管理ツールが不審な形で存在していないか、ネットワークを厳格に監査することを強く呼びかけています。
翻訳元: https://meterpreter.org/ai-agents-exploit-papercut/