
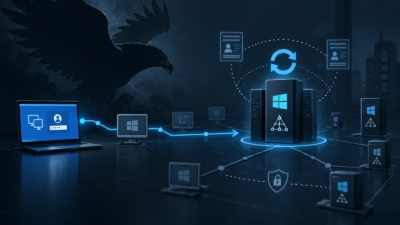
NightEagleがBlueKeepとDCSyncを悪用し、Active Directoryドメインコントローラーへ侵入を試みる
スパイ活動を専門とする脅威グループNightEagle(APT-Q-95としても追跡されている)は、活動範囲をアジア地域の標的からロシアの組織へと拡大しており、Active Directoryドメインコントローラーの侵害を最終目的とする多段階の侵入手口を用いています。 このキャンペーンは、企業侵害においてよく見られな
スパイ活動を専門とする脅威グループNightEagle(APT-Q-95としても追跡されている)は、活動範囲をアジア地域の標的からロシアの組織へと拡大しており、Active Directoryドメインコントローラーの侵害を最終目的とする多段階の侵入手口を用いています。 このキャンペーンは、企業侵害においてよく見られな
APT-Q-95として追跡されている高度標的型攻撃(APT)グループ「NightEagle」が、活動範囲をロシア国内の企業にまで拡大していることが分かりました。同グループは、盗み出したVPN認証情報、ステルス性の高いMicrosoft Exchangeバックドア、そして正規のトンネリング技術を組み合わせ、被害組織のネ
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)は国際的なパートナー機関とともに、Microsoft Active Directory(AD)の侵害を検知・軽減するための更新版ガイダンスを発表しました。攻撃者がID基盤を日常的に悪用し、権限昇格や横方向移動、長期的な永続化を確立していると警告しています。
今回、エージェント型ハッキングという理論上の脅威が、明確に研究室の枠を飛び出しました。GreyNoiseはPaperCut NG/MFを標的とした、恐るべき実際の攻撃キャンペーンの詳細を詳らかにしています。このキャンペーンでは、たった一人の人間のオペレーターが数百体のAIエージェントを指揮していま
脅威アクターが、ドメインコントローラーになりすましてエンタープライズネットワークからパスワードハッシュを抽出する、「DCSync」と呼ばれるステルス性の高いActive Directory悪用手法を利用するケースが増えています。 Trellixが報告したDCSyncは、脆弱なサーバーを突いたり目立つマルウェアを展開し
脅威アクターの間で、ドメインコントローラーを直接侵害することなくActive Directoryのレプリケーション機構を悪用し、パスワードハッシュを窃取する手口が増加しています。 この手口は「DCSync」と呼ばれ、特権のあるドメイン資格情報を持つ攻撃者が正規のドメインコントローラーになりすまし、機密性の高いディレク
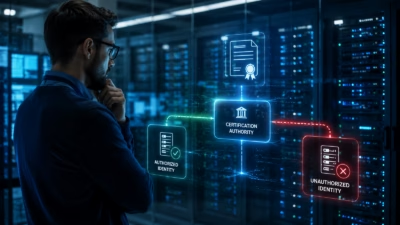
著者: Len Noe(BeyondTrust ソリューションアーキテクト) 成熟したActive Directory環境には、それを運用している人々自身が普段はあまり口にしたがらないほど強大な権限を静かに握っているコンポーネントがあります。認証局(CA)です。組織のIT資産全体が「信頼する」と合意している存在、それ

誤ったマシンに発行された証明書一枚で、標準的なアカウントがドメイン乗っ取りの武器へと変貌します。最近、セキュリティ研究者のH0j3n氏とAniq Fakhrul氏は、Certighost脆弱性を通じてこの深刻なシナリオを実証しました。これにより、権限を持たない一般ユーザーでもドメインコントローラー

Windows Active Directory Certificate Servicesの脆弱性「Certighost」を突くPoC(概念実証)エクスプロイトが公開されました。認証済みの攻撃者がこれを悪用すれば、Windowsドメインを侵害できる可能性があります。 CVE-2026-54121として追跡されているこ

Mandiantは、旧式のNet-NTLMv1プロトコルを復号するために設計され...
すべての記事を読み込みました