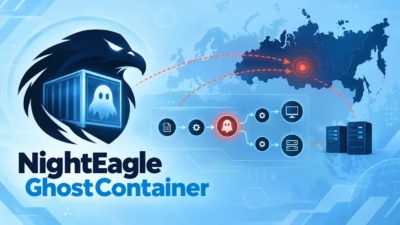
APT-Q-95として追跡されている高度標的型攻撃(APT)グループ「NightEagle」が、活動範囲をロシア国内の企業にまで拡大していることが分かりました。同グループは、盗み出したVPN認証情報、ステルス性の高いMicrosoft Exchangeバックドア、そして正規のトンネリング技術を組み合わせ、被害組織のネットワーク内を移動しています。
Kaspersky傘下のGlobal Emergency Response Teamの研究者によると、同グループは少なくとも2023年から活動しており、これまではアジア各地の組織を主な標的としてきました。
今回新たに調査された侵入事例からは、同グループの標的地域に変化が見られると同時に、企業環境への秘匿されたアクセスを維持するための手口がより高度化していることが明らかになっています。
NightEagleは通常、侵害済みではあるものの有効な企業VPN認証情報を使って初期アクセスを獲得していました。
正規の認証情報を利用することで、最初のログインが直ちに不正なものとして検知されるリスクを下げられます。特に多要素認証や行動分析、VPNアクセス制御が脆弱であったり、適用が徹底されていなかったりする環境ではその傾向が顕著です。
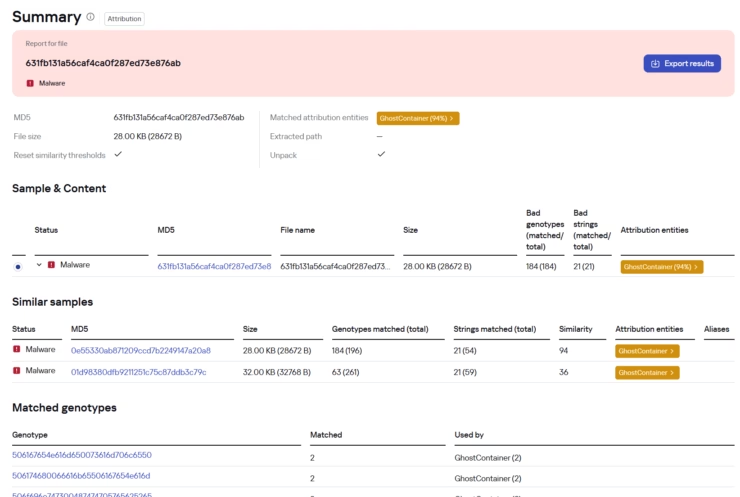
本キャンペーンの中心的な特徴の一つが、Microsoft Exchangeサーバー上でのGhostContainerバックドアの展開です。
GhostContainerは.NETベースのインプラントで、ExchangeおよびASP.NETの通常の動作に紛れ込むよう設計されており、コマンド実行、プロキシ機能、ソケット転送、ペイロードのロード機能を備えています。
このマルウェアは、公開されているプロジェクトから流用した要素を組み合わせて構成されています。具体的には、Neo-reGeorg、CVE-2020-0688に関連する概念実証コード「ExchangeCmdPy.py」、そしてysoserialに由来するGhostWebShell関連機能などが含まれます。
Malwareanalysis tool
この手法により、攻撃者は独自のマルウェアコードに全面的に依存することなく、モジュール式の侵入後ツールキットを組み立てることができます。
これまでの分析では、このインプラントの各コンポーネントが攻撃者のコマンドを処理し、ファイルのダウンロード、コマンドの実行、シェルコードの実行、追加の.NETコードのロードを行えることが判明しています。
研究者は、今回のロシアでの事案における正確な侵入経路までは確認できていません。
ただし、その活動は既知のExchange悪用手法と一致しています。攻撃者はサーバー設定からASP.NETの暗号鍵を抽出し、__VIEWSTATEパラメータを操作したうえで、ディスク上に通常のWebシェルファイルを置くことなくGhostContainerを起動するインメモリ型のペイロードを注入します。
GhostContainerの「Stub」コンポーネントは、x-owa-urlpostdataというHTTPヘッダーを通じて暗号化されたコマンドデータを受信します。
また、Antimalware Scan Interfaceおよび Windows イベントログの機能に関連するメモリを改変することで、セキュリティ製品による検知を無力化しようとします。
そのトラフィック転送モジュールは、インターネットと内部システムとの間に秘匿された橋渡しを構築でき、侵害されたExchangeサーバーを、より深い侵入活動のためのアクセスポイントへと事実上変貌させます。
より高い権限を獲得した後、攻撃者はリモートデスクトッププロトコル(RDP)を使って侵害範囲を横方向に拡大し、正規のソフトウェアリソースを装ったGitHubリポジトリからトンネリングユーティリティをダウンロードしていました。
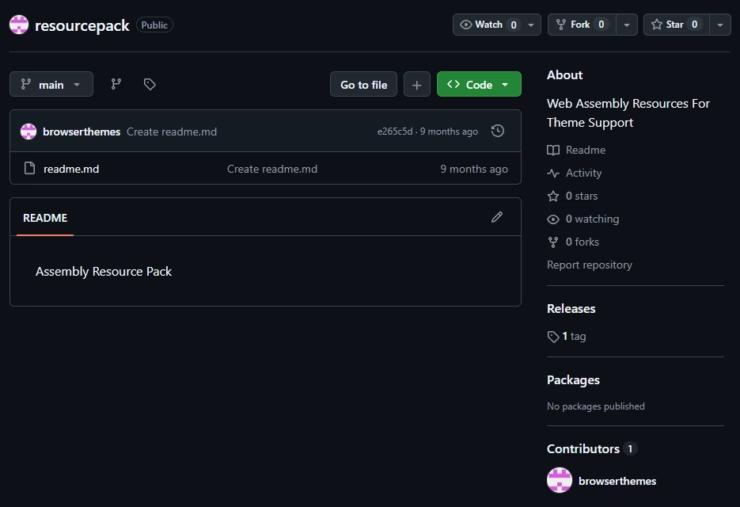
使用されたアーカイブファイルや実行ファイルには、AdobeやTrueConf、1C関連製品を連想させる名前が付けられており、簡単な確認では無害に見えるよう工夫されていたとみられます。
Kasperskyの研究者によると、Cloudflare WARPトンネルに関連するロシアのIPアドレス空間や、ヨーロッパの仮想プライベートサーバー(VPS)プロバイダーに紐づくアドレスからの接続が確認されたとのことです。
NightEagle、Microsoft Dev Tunnelsを悪用
攻撃者はMicrosoft Dev Tunnelsと、オープンソースのユーティリティ「rdp2tcp」を組み合わせて使用していました。
Microsoft Dev Tunnelsは、ローカルでホストされているサービスを*.devtunnels.msドメイン経由で公開できる機能です。今回のキャンペーンでは、この機能を利用してポート3389番のRDPアクセスを外部に公開していました。一方のrdp2tcpは、確立されたRDPセッション内部でTCPトラフィックをトンネリングするものです。
この組み合わせが重要なのは、目立つ新しい受信ポートを開けることなく、NightEagleがアクセスを維持できてしまう点にあります。
防御側は、devtunnels.msへのDNSクエリ、想定外のRDP公開、そしてリモートデスクトップサービスの運用ログ内にある仮想チャネルイベントを確認する必要があります。
イベントID 132および148にrdp2tcpという文字列が含まれている場合や、不審なランダムチャネル名が見られる場合は、トンネリングされたトラフィックの兆候である可能性があります。
NightEagleはさらに、Impacketのatexecユーティリティを使ってスケジュールタスクを作成し、netsh interface portproxyコマンドでWindowsのポートフォワーディングを設定していました。
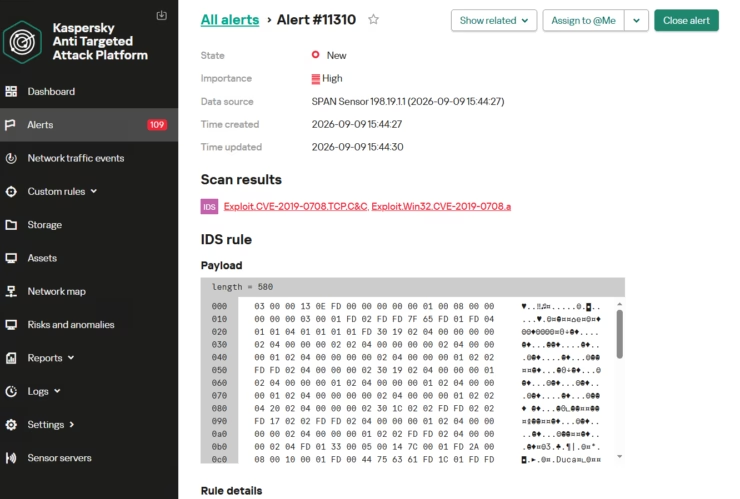
ある事案では、同グループは「BlueKeep」として知られるCVE-2019-0708を悪用してローカルアカウントを作成し、それを管理者(Administrators)グループおよびリモートデスクトップユーザー(Remote Desktop Users)グループに追加していました。
Hacking& Cracking
攻撃者はさらに、Forwardable、Proxiable、Renewableといったフラグを通常とは異なる組み合わせで指定したKerberosチケットを要求するなど、Active Directoryを標的にし、特権のある認証情報を獲得した後にはDCSyncレプリケーションの試行も行っていました。
DCSyncによる攻撃が成功すると、ドメイン内のパスワードハッシュが漏洩し、攻撃者がドメインコントローラーになりすませるようになるため、Active Directory環境全体が危険にさらされます。
オンプレミス環境でExchangeを運用している組織は、VPNのログインを至急確認するとともに、管理者権限でのRDPアクセスを制限し、BlueKeepの影響を受ける旧式システムにパッチを適用し、ASP.NETおよびExchangeへのリクエストに見られる異常な挙動を調査する必要があります。
不審な__VIEWSTATEの動作、x-owa-urlpostdataヘッダー、想定外の.NETアセンブリのロード、netsh portproxyの変更、Dev Tunnelsのトラフィックを監視することで、この一連の攻撃チェーンを可視化する手がかりが得られます。
GhostContainerは以前にも、アジアの重要な組織を狙った攻撃との関連が指摘されており、研究者はこれをExchangeに特化したカスタムインプラントで、トラフィックのプロキシ機能を持ち、追加モジュールによって機能を拡張できるものと説明していました。
今回のロシアを標的としたキャンペーンは、NightEagleがこうした能力をより広範なスパイ活動向けに応用していることを示すものであり、Exchangeサーバーおよび Active Directoryは引き続き防御上最も重要な要衝であり続けています。
侵害指標(Indicators of Compromise)
| 1dcafb7f8448683281106b06dd22409a | AdobeSync.exe |
| 1f3034b706c78b35d8e34044e68c693a | adobe_32.exe |
| 3ecd1cd627d0340c92901a478a7caad8 631fb131a56caf4ca0f287ed73e876ab |
App_Web_Container_1.dll |
| 4aa9fb1bf9223dfcdac920759bc7a3c7 | 1c-office-plugin.exe, 1cbroker.exe, trueconf.exe |
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的にディフェング処理(例: [.])が施されています。再フェング処理は、MISP、VirusTotal、ご利用のSIEMといった管理された脅威インテリジェンス基盤の中でのみ行ってください。
SOCのアラート調査1件あたりの所要時間を21分短縮。即座のIOCコンテキストでSOCを強化し、迅速な対応を実現します: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/nighteagle-abuse-microsoft-dev-tunnels/