パキスタンを拠点とする脅威アクターAPT36が、インドおよびアフガニスタンの政府機関・国防機関を標的とした新たなスパイ活動キャンペーンを開始しました。
秘匿性の高いコマンド&コントロール、データ窃取、そして隔離ネットワークへの拡散を目的とした、新たなRustベースのマルウェア一式を展開しています。
Datagovernance consulting
Zscaler ThreatLabzが「Operation RapidRust」として追跡しているこの活動は2026年8月に確認されており、同グループのツール群における大きな進化を示しています。
今回のキャンペーンでは、RUSTYSHADEバックドア、リムーバブルメディア拡散用ユーティリティのRUSTYMOVE、そしてWindowsおよびLinuxシステム向けのファイル窃取ツールPSNATCHとBASHNATCHが新たに投入されています。
今回の作戦でも、同グループが引き続き信頼性の高いクラウドプラットフォームや偽装インフラを利用する一方で、マルウェア開発の重心をさらにRustへと移していることがうかがえます。
中核となるペイロードのRUSTYSHADEは、Rustで書かれた64ビットWindows向けバックドアです。
本マルウェアは攻撃者が管理するプライベートGitHubリポジトリとGitHub REST APIを介して通信を行い、コマンド&コントロール通信を正規の開発者プラットフォームの活動に紛れ込ませることを可能にしています。
これまで報告されていたGolangベースのGITSHELLPADバックドアとは異なり、RUSTYSHADEはAES-256-GCMを用いて通信を暗号化します。
本マルウェアは、ハードコードされたGitHubパーソナルアクセストークンのSHA-256ハッシュから暗号鍵を導出し、12バイトのランダムなノンスを生成した上で、暗号化データにHCENC1:というプレフィックスを付与してからBase64エンコードします。
APT36のオペレーターは、プライベートリポジトリ内のcommand.txtファイルを通じてコマンドを発行でき、マルウェア側は実行結果をresults.txtを通じて返します。
リポジトリ内のその他のファイルは、被害者のプロファイリング、生存確認(ハートビート)、スクリーンショット取得、ウェブカメラでの情報収集、暗号化ファイルの窃取などをサポートします。
RUSTYSHADEは、シェルコマンドの実行、ドライブおよびディレクトリの列挙、デスクトップのスクリーンショット取得、ウェブカメラ画像の取得、選択したファイルの圧縮とアップロードを行うことができます。
このGitHubベースのC2手法は、同グループが以前から行ってきたGOGITTERおよびGITSHELLPADの活動を土台としており、これらもペイロードの配置やコマンドのやり取りにプライベートリポジトリを利用していました。
2026年1月、Zscalerはこの以前の活動をインド政府機関を標的としたキャンペーンに関連付けていましたが、当時の評価ではこの作戦はAPT36のサブグループ、あるいは別のパキスタン関連クラスターによるものである可能性もあるとしていました。
GBhackersと共有されたレポートの中でThreatLabzは述べています、PSNATCHはPowerShellベースの情報窃取ツールで、デスクトップ、ダウンロード、ドキュメント、OneDriveの各フォルダ、およびD:からH:までのドライブを再帰的に検索します。
本マルウェアは、過去120日間に更新されたOffice文書、アーカイブ、画像、データベース、スクリプト、実行ファイル、メディアファイルを標的としています。
Transparent Tribeとしても知られるAPT36は、これまでインドの政府、軍、外交、防衛分野の標的を主な対象としてきました。
APT36のマルウェアキャンペーン
PSNATCHは、ファイルごとの収集量を1GB、1回の実行あたりの収集量を5GBに制限した上で、ハードコードされたパーソナルアクセストークンを用いて窃取データをプライベートGitHubリポジトリへ送信します。
Datagovernance consulting
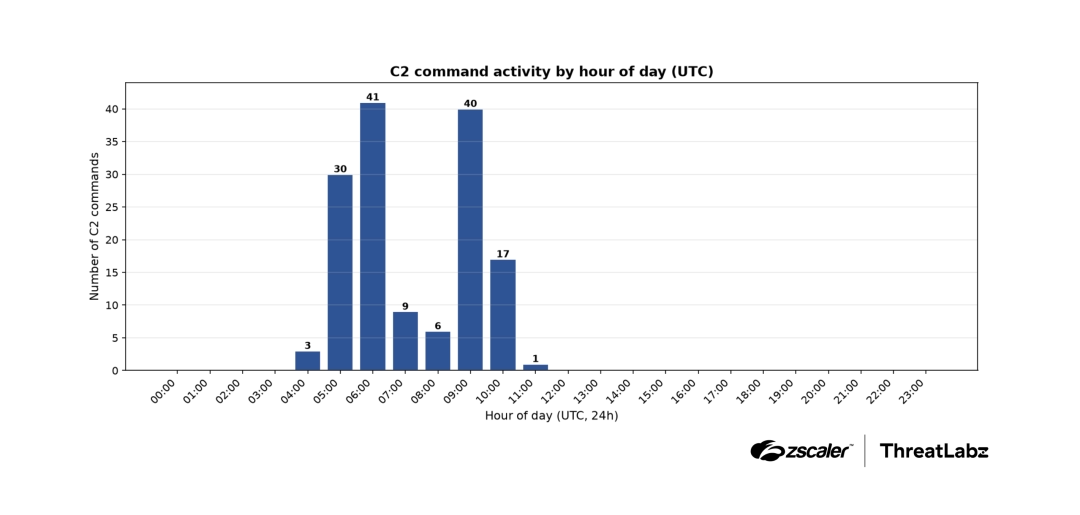
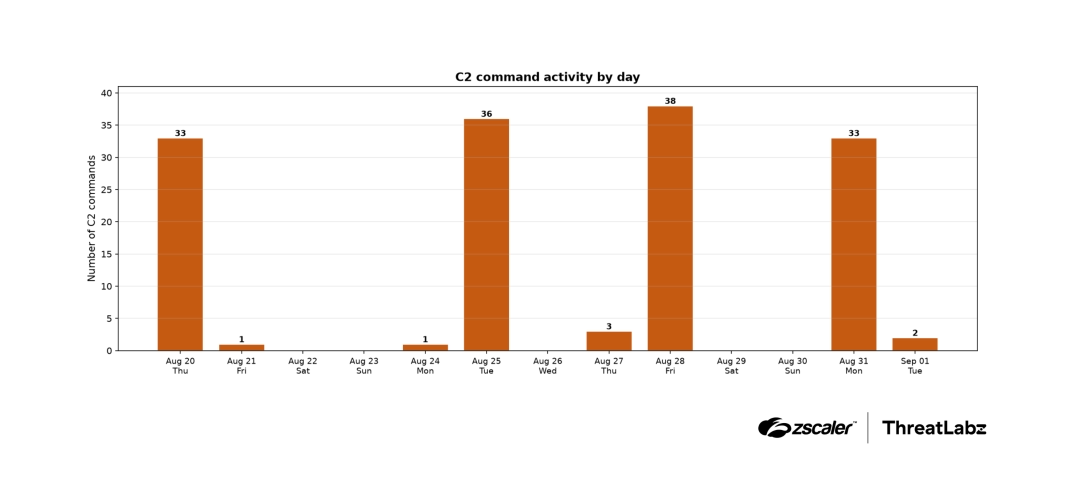
ThreatLabzがC2コマンドに関連するタイムスタンプを分析したところ、この脅威アクターがコマンドを発行するのは協定世界時(UTC)の午前4時から午前11時の間に限られていることが判明しました。
被害端末ごとに個別のリポジトリを作成し、%APPDATA%\SmartUploader\uploaded_files.jsonを通じてアップロード済みファイルをローカルで追跡管理することで、同じデータを繰り返し送信するのではなく、差分のみを段階的に窃取する仕組みになっています。
Linux版に相当するBASHNATCHも同様の収集モデルに従い、アップロード追跡データを~/.local/share/SmartUploader/uploaded_files.jsonに保存します。
WindowsとLinuxの両方を対象とした情報窃取ツールが用意されていることから、オペレーターが企業環境と防衛関連環境の両方にまたがる情報収集を目論んでいることがうかがえます。
RUSTYMOVEは、リムーバブルストレージを介してマルウェアを拡散させるために作られた、軽量なRust製ユーティリティです。
USB、SD、MMC、IEEE 1394接続のドライブを常時検知し、新たに認識したデバイスのルートディレクトリに、RUSTYSHADEを含むZIPアーカイブと、悪意のある.pdf.LNKショートカットをコピーします。
このツールの真価は、セグメント化されたシステムやエアギャップ環境を橋渡しできる点にあり、これは防衛、政府、重要インフラ関連のネットワークにとって常に懸念される脅威です。
APT36は、StandAloneOneDriveUpdater-2626という名前のスケジュールタスクを用いてRUSTYMOVEの永続化を図っており、正規のOneDriveコンポーネントに見せかけようとしています。
オペレーターはまた、サブネット全体のスキャン、SMBおよびRPCポートの確認、ネットワーク共有のマッピング、ホスト名解決、リモートのIPC$共有への接続試行など、広範な偵察活動も行っていました。
さらに、Microsoft EdgeやOneDriveの更新プログラムを装ったスケジュールタスクを利用する一方で、展開後には痕跡を削除していました。
GetWindows Licenses
今回のキャンペーンでは、インドの大手ニュースメディアを模倣したドメインが利用されており、ThePrintを騙るtheprints[.]orgや、India Todayを騙るindiatodays[.]orgが確認されています。
これらのドメインは中間段階のPowerShellスクリプトや後続ペイロードのホスティングに使われていたほか、マルウェアの配信にはBackblazeのクラウドストレージも利用されていました。
防御担当者としては、エンドポイントにおける想定外のGitHub API通信、バイナリやスクリプトに埋め込まれたGitHubパーソナルアクセストークンなどを優先的に調査すべきです。
また、アップデートサービスを装ったスケジュールタスク、特定されたタイポスクワッティングドメインへの通信、DriverInstaller.zipやPDF名を装ったLNKファイルを含むリムーバブルメディアにも注意が必要です。
今回のキャンペーンは、接続環境・隔離環境を問わずスパイ活動を継続できる、堅牢なクラウド連携型のC2とツール群へとAPT36がシフトしていることを改めて裏付けるものです。
侵害指標(IOC)
| 種別 | 指標 |
|---|---|
| ペイロード配置ドメイン | theprints[.]org |
| ペイロード配置ドメイン | officialinfo[.]org |
| ペイロード配置ドメイン | indiatodays[.]org |
| ペイロード配置URL | theprints.]org/adrive |
| ペイロード配置URL | theprints[.]org/drivefolder |
| ペイロード配置URL | theprints[.]org/mau |
注: IPアドレスおよびドメインは、意図しない名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(例: [.])にしています。再度有効な形式に戻す作業は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤の中でのみ行ってください。
SOCのアラート調査を1件あたり平均21分短縮。即座に対応できるIOCコンテキストでSOCを強化しましょう: TI Lookupを貴社のSOCに統合する
翻訳元: https://gbhackers.com/apt36-malware-campaign/