
APT36、インド政府・国防機関を新たなRustマルウェア群で攻撃
パキスタンを拠点とする脅威アクターAPT36が、インドおよびアフガニスタンの政府機関・国防機関を標的とした新たなスパイ活動キャンペーンを開始しました。 秘匿性の高いコマンド&コントロール、データ窃取、そして隔離ネットワークへの拡散を目的とした、新たなRustベースのマルウェア一式を展開しています。Datagovern
パキスタンを拠点とする脅威アクターAPT36が、インドおよびアフガニスタンの政府機関・国防機関を標的とした新たなスパイ活動キャンペーンを開始しました。 秘匿性の高いコマンド&コントロール、データ窃取、そして隔離ネットワークへの拡散を目的とした、新たなRustベースのマルウェア一式を展開しています。Datagovern
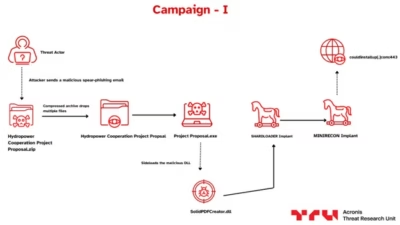
Mustang Pandaによる2つの並行スパイキャンペーンが確認されました。インドの政府機関およびエネルギーセクター組織を標的とし、SHARDLOADER、MINIRECON、ZOHOMURKを含む新たなマルウェアスイートを展開しています。 2026年6月に観測されたこれらの侵入活動は、水力発電関連企業および台湾の

Transparent Tribeとして知られるハッキンググループが、インドの政...