
AIスロップはSNSだけの問題ではない――サイバー攻撃も台無しにしている
国家の支援を受けるものを含め、著名な脅威アクターの一部が、人工知能(AI)を使ったサイバー攻撃キャンペーンの構築を諦めつつあります。「AIがサイバー脅威を『強化』している」という見方は、サイバーセキュリティ製品のマーケティングやニュースの見出し、LinkedInレベルのソートリーダーシップには格好のネタとなっているにも
国家の支援を受けるものを含め、著名な脅威アクターの一部が、人工知能(AI)を使ったサイバー攻撃キャンペーンの構築を諦めつつあります。「AIがサイバー脅威を『強化』している」という見方は、サイバーセキュリティ製品のマーケティングやニュースの見出し、LinkedInレベルのソートリーダーシップには格好のネタとなっているにも
パキスタンと関連のある脅威アクターAPT36が、インドとアフガニスタンの政府・国防機関を標的とする新たなサイバー攻撃キャンペーンを開始しました。 「Operation RapidRust」と名付けられたこのキャンペーンは、Zscaler ThreatLabzによって2026年8月に確認されたもので、同グループがマルウ
パキスタンを拠点とする脅威アクターAPT36が、インドおよびアフガニスタンの政府機関・国防機関を標的とした新たなスパイ活動キャンペーンを開始しました。 秘匿性の高いコマンド&コントロール、データ窃取、そして隔離ネットワークへの拡散を目的とした、新たなRustベースのマルウェア一式を展開しています。Datagovern
パキスタンの脅威アクターが、アフガニスタンの重要な標的をスパイするために新型マルウェアを使用していることが判明しました。しかし同じ攻撃はインドでは壁に突き当たっています。その正体はTransparent Tribe(別名APT 36)で、パキスタンで最も活発な高度persistent脅威(APT)アクターと言えるかもし
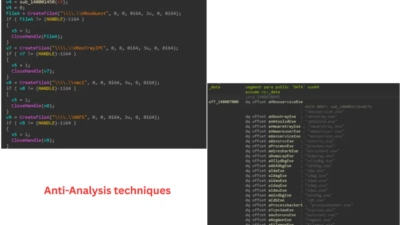
Acronisのセキュリティ専門家はアフガニスタンの通信企業を標的とする活動中のサイバースパイキャンペーンを発見しました。さらに、攻撃者は南アジア全域の政府機関や重要インフラ施設にも重点的に狙いを定めています。これらの攻撃を実行するため、脅威アクターは複数の未知のマルウェア亜種を作成しており、中で
今回の活動では、これまで文書化されていなかった3つのマルウェアファミリー「PATCHCORD」「SHEETCORD」「HACKERAI C2 Agent」が使用されており、APT36(別名Transparent Tribe)との関連の可能性が指摘されています。 研究者らはこの帰属評価について「中程度の確信度」としてい
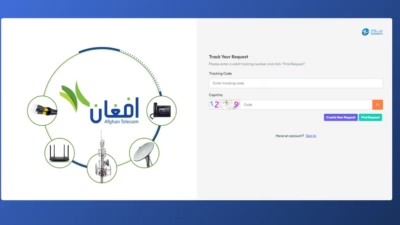
アフガニスタンの通信事業者と南アジアの重要インフラを標的とする新たなスパイ活動が発覚し、カスタム実装、なりすまし配信ポータル、クラウドを利用したコマンド&コントロール(C2)チャネルによって構築された多層的な攻撃者エコシステムが明らかになりました。 このキャンペーンはセクター特化型のソーシャルエンジニアリングの誘い文
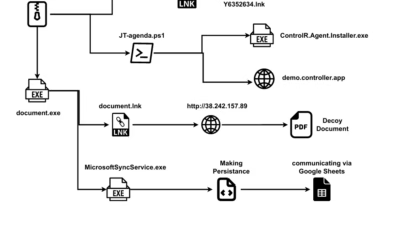
インド政府の求職者を狙う脅威キャンペーンが、内閣官房のSenior Field Officer職の採用告知を餌にして、カスタムのリモートアクセス型トロイの木馬「SheetAgent RAT」を展開しています。 このキャンペーンは、書類確認パッケージを装ったZIPアーカイブ「Approved Documents 202
インド政府機関の求人応募者を狙った多段階マルウェアキャンペーンが確認されました。攻撃者は偽の内閣官房(Cabinet Secretariat)採用告知を用い、正規のリモート管理ツールと独自の遠隔操作型トロイの木馬(RAT)の両方を展開します。 SeqriteのAPT Research Teamの研究者たちは、この活動
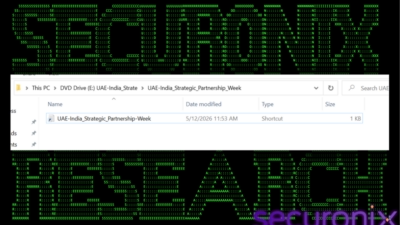
SHEETCREEPとして追跡されている現在進行中のスパイキャンペーンが確認されています。このキャンペーンは、UAEとインドの外交をテーマにしたISOファイルをルアーとして使用し、小型のC#製リモートアクセス型トロイの木馬(RAT)を配布するとともに、Google SheetsをC2(コマンド&コントロール)チャネル
すべての記事を読み込みました