
NightEagle、ロシア標的攻撃でMicrosoft Exchangeサーバーにバックドア「GhostContainer」を展開
Kaspersky傘下のGlobal Emergency Response Team(GERT)は、APT-Q-95としても知られるAPTグループ「NightEagle」による新たなキャンペーンを発見しました。同グループはロシアの組織が保有するMicrosoft Exchangeサーバーに対し、ステルス性の高いバック
Kaspersky傘下のGlobal Emergency Response Team(GERT)は、APT-Q-95としても知られるAPTグループ「NightEagle」による新たなキャンペーンを発見しました。同グループはロシアの組織が保有するMicrosoft Exchangeサーバーに対し、ステルス性の高いバック
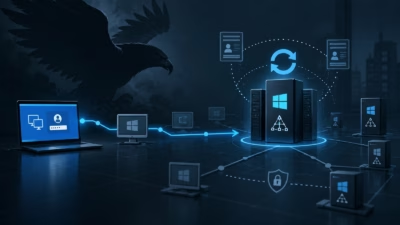
スパイ活動を専門とする脅威グループNightEagle(APT-Q-95としても追跡されている)は、活動範囲をアジア地域の標的からロシアの組織へと拡大しており、Active Directoryドメインコントローラーの侵害を最終目的とする多段階の侵入手口を用いています。 このキャンペーンは、企業侵害においてよく見られな
これまで中国の機密性の高いテクノロジー分野や防衛関連組織を標的としてきたサイバースパイ集団が、活動範囲をロシア企業にも広げていることが、今週公開された最新の調査で明らかになりました。 この集団は「NightEagle」または「APT-Q-95」として知られ、少なくとも2023年から活動しており、これまではアジア地域
APT-Q-95として追跡されている高度標的型攻撃(APT)グループ「NightEagle」が、活動範囲をロシア国内の企業にまで拡大していることが分かりました。同グループは、盗み出したVPN認証情報、ステルス性の高いMicrosoft Exchangeバックドア、そして正規のトンネリング技術を組み合わせ、被害組織のネ
APT-Q-95としても追跡されているNightEagleは、これまで主にアジア各国の組織を標的としてきましたが、標的範囲をロシア企業にも拡大しています。 この脅威グループは少なくとも2023年から活動しており、現在は侵害したVPN認証情報、Microsoft Exchangeバックドア、RDPトンネリングツール、A