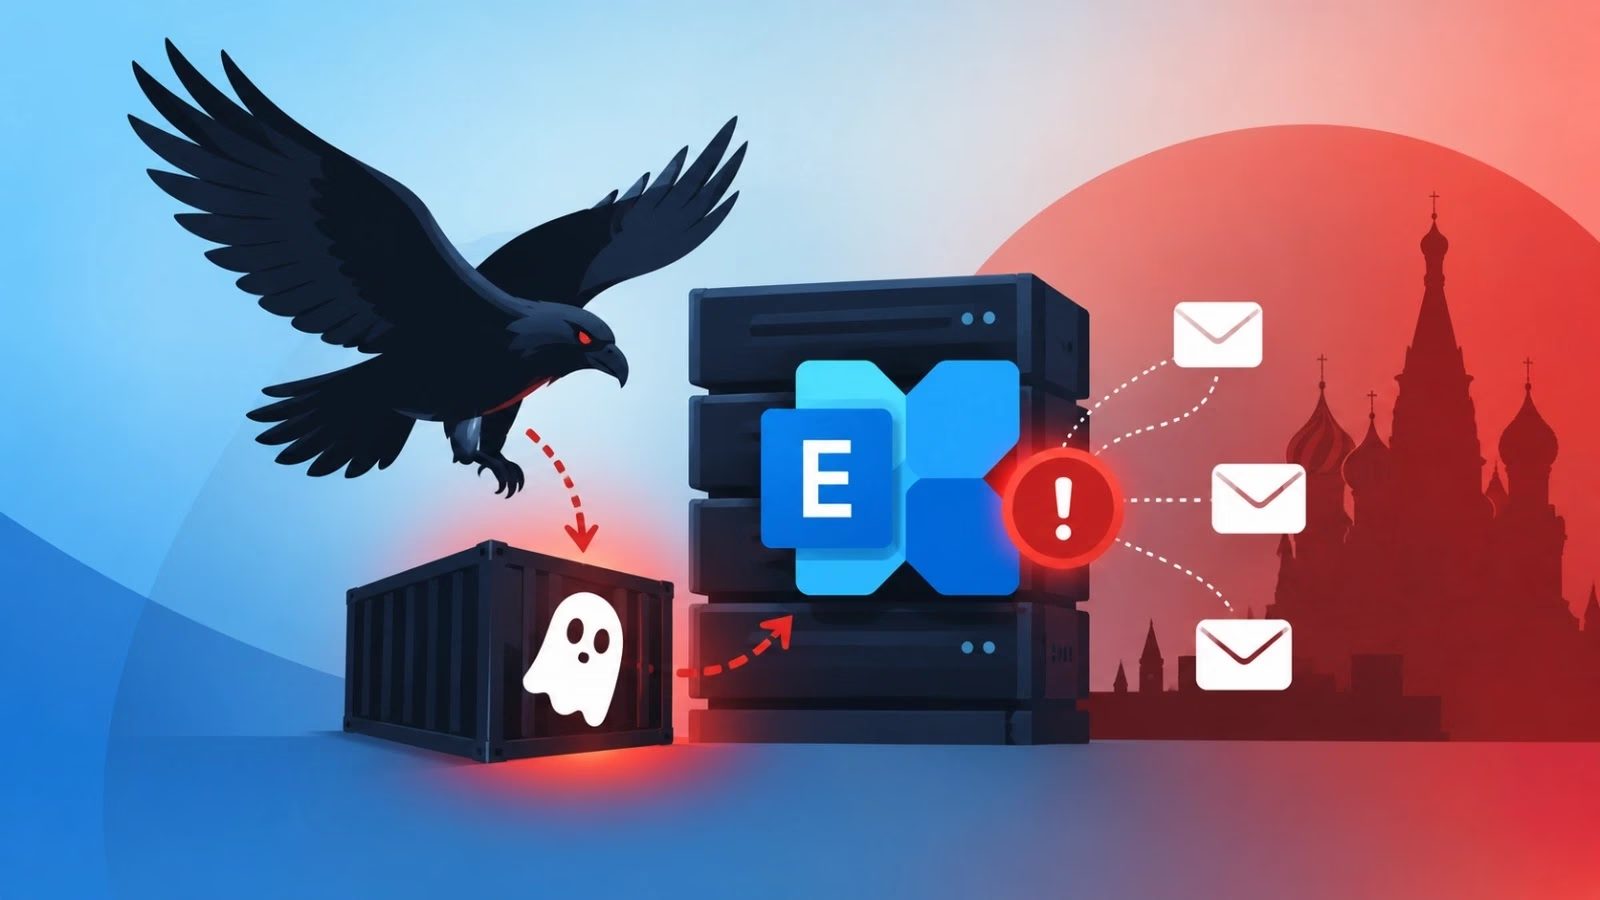
Kaspersky傘下のGlobal Emergency Response Team(GERT)は、APT-Q-95としても知られるAPTグループ「NightEagle」による新たなキャンペーンを発見しました。同グループはロシアの組織が保有するMicrosoft Exchangeサーバーに対し、ステルス性の高いバックドア「GhostContainer」を展開しています。
少なくとも2023年から活動しているとみられる同グループは、当初アジア地域の標的に注力していましたが、現在はロシア企業へと活動範囲を拡大しており、企業向けメールインフラに対する脅威の裾野が広がっていることを示しています。
Kasperskyが公表した調査によると、確認された事案の大半でNightEagleは、侵害した正規の認証情報を使って企業VPNへの侵入口を確保していました。接続元はCloudflare WARPトンネルに紐づくロシアのIPアドレスや、欧州の仮想インフラプロバイダーでした。
Kasperskyは正確な侵入経路までは特定できなかったものの、攻撃者がExchangeのASP.NET構成から暗号鍵を抽出し、VIEWSTATEパラメータを書き換えることでペイロードを注入し、バックドアをメモリ上で直接起動させた可能性が高いと評価しています。この手法はディスク上にほとんど痕跡を残しません。
GhostContainerは、公開されているオープンソースプロジェクトのコンポーネントを転用して構築された.NETアセンブリです。具体的には、トンネリングツールNeo-reGeorg、CVE-2020-0688向けのエクスプロイト、そしてysoserialユーティリティから流用したGhostWebShellクラスが組み込まれています。
機能は3つのクラスに分かれています。Stubはx-owa-urlpostdata HTTPヘッダー経由で伝達されるC2(コマンド&コントロール)命令を処理するとともに、amsi.dllおよびntdll.dll内のアドレスをパッチすることでAMSIとWindowsイベントログを無効化し、検知を回避します。App_Web_843e75cf5b63はfakePathおよびfakePageNameパラメータを受け取り、リクエストを内部的にリダイレクトする仮想パスを作成します。App_Web_8c9b251fb5b3はネットワークトラフィックのリダイレクトとソケット転送を担い、侵害されたExchangeサーバーを事実上の踏み台に変えます。
Kaspersky製品は本インプラントを「Trojan.MSIL.GhostContainer.gen」として検知します。
足場を確保した後、NightEagleは横展開にRDPを利用しました。正規ソフトウェアを装ったツール(AdobeSync.exe、trueconf.exe、1cbroker.exeといったファイル名)を、「mirror-js」など無関係なプロジェクトを装ったGitHubリポジトリでホスティングしていました。
同グループは、Microsoftの正規サービスであるdev tunnels(*.devtunnels.msドメイン経由でRDPポート3389を公開)と、RDP接続上でTCPトラフィックをトンネリングする公開ツール「rdp2tcp」を組み合わせ、新たなポートを開かずに秘密裏のアクセス経路を確保していました。
また攻撃者はImpacketのatexecユーティリティを使ってスケジュールタスクを作成し、netsh portproxyルールをさらなるトラフィック転送のために設定していました。
Active Directory内での権限昇格に際しては、NightEagleはBlueKeep RDP脆弱性(CVE-2019-0708)を悪用してローカル管理者アカウントを作成・昇格させたほか、別途、非標準のKerberosチケットを要求してDomain-Passwordオブジェクトを複製し、ドメインコントローラーになりすますDCSync攻撃も実行していました。
Kasperskyの脅威アトリビューションエンジンは、検体が過去のGhostContainer亜種と類似していることを確認し、NightEagleへの帰属をさらに裏付けています。
検知手段としては、EPPベースのシグネチャルール、PowerShellのリフレクションロード検知アラート、トンネルドメインのDNS監視、Impacket活動のシグネチャ、DCSync検知ルールに加え、Kaspersky Anti Targeted AttackによるBlueKeep悪用のネットワーク層検知が利用可能です。
オンプレミスでExchangeを運用している組織は、CVE-2020-0688およびCVE-2019-0708のパッチ適用を最優先とし、「rdp2tcp」のような不審な名称がないかRDPチャネルのイベントID 132/148を監視するとともに、devtunnels.msドメインへの送信アクセスを制限すべきです。
翻訳元: https://cyberpress.org/night-eagle-ghostcontainer-exchange/