
ロシアのISP「SkyNet」、ウクライナのハッカー集団が主張するサイバー攻撃後に障害を報告
ロシア第2の都市サンクトペテルブルクの大手インターネットプロバイダーが、ウクライナのハッキング集団が犯行を主張するサイバー攻撃を受け、数日にわたってサービス障害が発生していると報告しました。 SkyNetは金曜日の声明で、10月6日以降、分散型サービス拒否(DDoS)攻撃によってネットワークに障害が出ていると明らか
ロシア第2の都市サンクトペテルブルクの大手インターネットプロバイダーが、ウクライナのハッキング集団が犯行を主張するサイバー攻撃を受け、数日にわたってサービス障害が発生していると報告しました。 SkyNetは金曜日の声明で、10月6日以降、分散型サービス拒否(DDoS)攻撃によってネットワークに障害が出ていると明らか
macOSを標的とする情報窃取マルウェア「MacSync」の新たな亜種が、公開されているiCloudカレンダーのイベントを利用して新しいペイロードを配信していることが分かりました。 MacSyncはSwiftベースのマルウェアで、2025年4月に確認されて以降、最近ではClickFixキャンペーンにおいてHomebr
OpenAIがmacOS向けに新たに導入したChatGPT「Computer History」機能は、コンテキスト認識能力を高めることでAIアシスタントの精度向上を狙ったものです。しかしその一方で、macOSを標的とする情報窃取マルウェアに悪用されかねない、ローカルデータ流出という新たなリスクも生み出しています。 こ
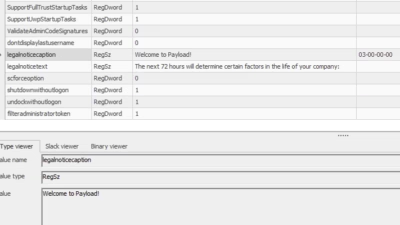
PAYLOAD恐喝グループの攻撃者は先ごろ、中東の製造業企業を標的にした際、Windowsマシン上で暗号化ペイロードを一切実行しませんでした。ドメイン管理者権限の奪取に成功した後、攻撃者はActive DirectoryのグループポリシーオブジェクトGPO)を武器化し、企業全体のワークステーション
Kaspersky傘下のGlobal Emergency Response Team(GERT)は、APT-Q-95としても知られるAPTグループ「NightEagle」による新たなキャンペーンを発見しました。同グループはロシアの組織が保有するMicrosoft Exchangeサーバーに対し、ステルス性の高いバック
おなじみのトレントトラッカーを通じて映画をダウンロードしようとしただけで、トラッカー自体がハッキングされていなくてもコンピューターが感染する恐れがあります。攻撃者はトレントファイルの人気リポジトリであるiTorrents.orgを侵害し、このサービスに依存するプラットフォームに意図せず悪意あるリリ
スパイ活動を専門とする脅威グループNightEagle(APT-Q-95としても追跡されている)は、活動範囲をアジア地域の標的からロシアの組織へと拡大しており、Active Directoryドメインコントローラーの侵害を最終目的とする多段階の侵入手口を用いています。 このキャンペーンは、企業侵害においてよく見られな
PAYLOADと呼ばれるランサムウェア攻撃において、攻撃者がエンドポイント型のランサムウェアを展開したりファイルを暗号化したりすることなく、Microsoft Active Directoryのグループポリシーオブジェクト(GPO)を悪用してWindowsドメイン全体を機能不全に陥らせる手口が明らかになりました。 K
攻撃者がActive Directoryのグループポリシーを悪用し、Windows用の暗号化ツールを展開したりエンドポイントにマルウェアを常駐させたりすることなく業務を妨害したランサムウェア事案が確認されました。 2026年4月、攻撃者は侵害済みのドメイン認証情報を使ってFortiGateのSSL VPNにアクセスし
セキュリティ企業のCheck Point、Kaspersky、Taniumがそれぞれ自社製品における深刻な脆弱性を修正しました。中にはリモートコード実行に悪用可能なものも含まれています。 Check Pointは、Security ManagementおよびLog Server製品に影響する重大な脆弱性について顧客に
すべての記事を読み込みました