
Windows Server更新プログラムに起因するMicrosoft Exchangeの不具合、回避策を公開
Microsoftが10月に公開したWindowsの更新プログラムにより、一部のExchangeサーバーでメール配信に支障が出ています。日常的なセキュリティ保守が、業務停止につながりかねない事態となっています。Microsoftは、10月13日に公開したWindows Serverのセキュリティ更新プログラムが
Microsoftが10月に公開したWindowsの更新プログラムにより、一部のExchangeサーバーでメール配信に支障が出ています。日常的なセキュリティ保守が、業務停止につながりかねない事態となっています。Microsoftは、10月13日に公開したWindows Serverのセキュリティ更新プログラムが
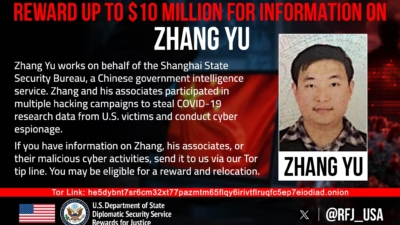
US bounty Chinese hacker Zhang Yu Hafnium campaign Microsoft Exchange 米政府は、中国人ハッカーの張宇(Zhang Yu)容疑者の逮捕につながる重要な情報に対し、最大1,000万ドルを支払う用意があると発表しました。当局は、同容疑
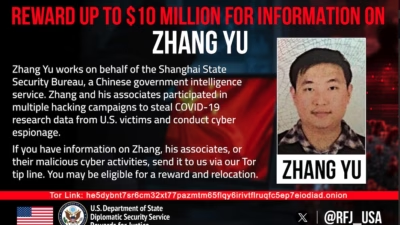
米国務省は、Microsoft Exchangeサーバーを狙った攻撃キャンペーン「Hafnium」に関与したとして起訴された中国籍のZhang Yu(張宇)容疑者について、有力な情報の提供者に最大1
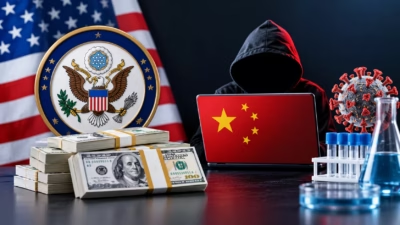
米国務省は、中国国籍の張宇(Zhang Yu)容疑者に関する情報提供者に対し、最大1000万ドルの報奨金を支払うと発表しました。張容疑者は、米国のCOVID-19研究やMicrosoft Exchangeサーバーに対し、国家の指示に基づくサイバー攻撃を行った疑いが持たれています。 報奨金プログラム「Rewards
Microsoft、重大度「高」のExchange権限昇格の脆弱性CVE-2026-96940の修正プログラムを公開侵害されたユーザー認証情報を入手した攻撃者は、他の従業員のメールボックスやメールにアクセスできる可能性悪用は確認されていないものの、Microsoftは「悪用される可能性が高い(exploitati
Kaspersky傘下のGlobal Emergency Response Team(GERT)は、APT-Q-95としても知られるAPTグループ「NightEagle」による新たなキャンペーンを発見しました。同グループはロシアの組織が保有するMicrosoft Exchangeサーバーに対し、ステルス性の高いバック
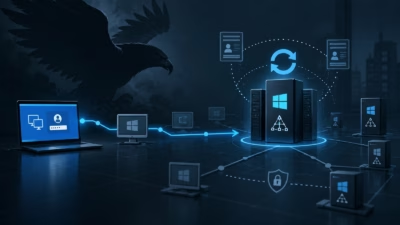
スパイ活動を専門とする脅威グループNightEagle(APT-Q-95としても追跡されている)は、活動範囲をアジア地域の標的からロシアの組織へと拡大しており、Active Directoryドメインコントローラーの侵害を最終目的とする多段階の侵入手口を用いています。 このキャンペーンは、企業侵害においてよく見られな
これまで中国の機密性の高いテクノロジー分野や防衛関連組織を標的としてきたサイバースパイ集団が、活動範囲をロシア企業にも広げていることが、今週公開された最新の調査で明らかになりました。 この集団は「NightEagle」または「APT-Q-95」として知られ、少なくとも2023年から活動しており、これまではアジア地域
APT-Q-95として追跡されている高度標的型攻撃(APT)グループ「NightEagle」が、活動範囲をロシア国内の企業にまで拡大していることが分かりました。同グループは、盗み出したVPN認証情報、ステルス性の高いMicrosoft Exchangeバックドア、そして正規のトンネリング技術を組み合わせ、被害組織のネ
APT-Q-95としても追跡されているNightEagleは、これまで主にアジア各国の組織を標的としてきましたが、標的範囲をロシア企業にも拡大しています。 この脅威グループは少なくとも2023年から活動しており、現在は侵害したVPN認証情報、Microsoft Exchangeバックドア、RDPトンネリングツール、A
すべての記事を読み込みました