
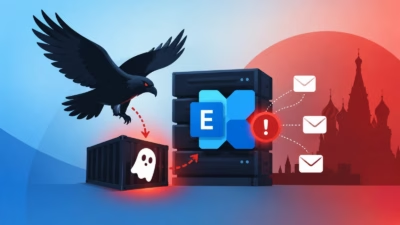
NightEagle、ロシア標的攻撃でMicrosoft Exchangeサーバーにバックドア「GhostContainer」を展開
Kaspersky傘下のGlobal Emergency Response Team(GERT)は、APT-Q-95としても知られるAPTグループ「NightEagle」による新たなキャンペーンを発見しました。同グループはロシアの組織が保有するMicrosoft Exchangeサーバーに対し、ステルス性の高いバック
Kaspersky傘下のGlobal Emergency Response Team(GERT)は、APT-Q-95としても知られるAPTグループ「NightEagle」による新たなキャンペーンを発見しました。同グループはロシアの組織が保有するMicrosoft Exchangeサーバーに対し、ステルス性の高いバック
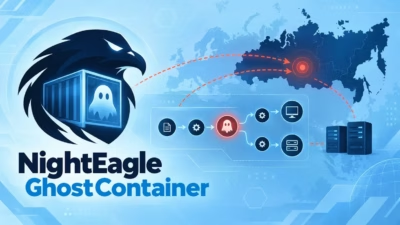
APT-Q-95としても追跡されているNightEagleは、これまで主にアジア各国の組織を標的としてきましたが、標的範囲をロシア企業にも拡大しています。 この脅威グループは少なくとも2023年から活動しており、現在は侵害したVPN認証情報、Microsoft Exchangeバックドア、RDPトンネリングツール、A
IT担当チームにとって朗報となるニュースが届きました。Microsoftが今週、Remote Desktop Services(RDS)やHyper-Vなど複数の製品に影響していた重大な問題を修正しました。 問題の発端は、9月8日にリリースされた今月のPatch Tuesdayでした。この更新には過去最多となる
FreeRDPはバージョン3.31.0をリリースしました。これは、広く利用されているRDP(リモートデスクトッププロトコル)のオープンソース実装において、公表済みの22件の脆弱性を修正する大規模なセキュリティ・安定性アップデートです。 プロジェクトのメンテナーはこのリリースを「大規模なバグ修正およびセキュリティリリー
広く利用されているオープンソースのリモートデスクトッププロトコル(RDP)実装であるFreeRDPのバージョン3.31.0がリリースされました。今回のリリースは重要なセキュリティおよび安定性のアップデートであり、公開済みの22件のセキュリティ脆弱性に対応しています。Securityscans service プロジェ

ありふれたデバイスをパソコンに接続するだけで、深刻な事態を招きかねません。具体的には、Windows自身が悪意あるコンポーネントを知らぬ間にダウンロードし、最大限の管理者権限で実行してしまう可能性があるのです。セキュリティ専門家のAlejandro Hernando氏とBorja Martinez

2026年8月初旬、たった一つの多要素認証(MFA)設定の欠落が、単純なクレデンシャルスプレー攻撃をAkiraランサムウェアによるほぼ完全なドメイン侵害へと発展させました。 今回の事案は、MFAが未設定のVPNがいかに容易にドメイン全体の偵察・データ窃取・防御回避・ランサムウェア展開の起点となり得るかを示しています。

セキュリティ研究者が、WindowsのPlug and Play機能を悪用し、脆弱または安全性の低いベンダーソフトウェアをWindowsにインストールさせてSYSTEM権限を取得する新たな攻撃手法「Plug and Pwn」を公表しました。 この研究は、セキュリティ研究者のAlejandro Hernando氏とBo
新たに公表された「Plug & Pwn」は、WindowsのPlug and Play(PnP)ドライバインストール機能を悪用し、ベンダー提供コードをNT AUTHORITY\SYSTEMとして実行する一連の攻撃チェーンです。 Plugandpwnは、Windows Updateを通じて配信される信頼済みのデ
FreeRDP Windowsクライアントのクリップボードチャネルに新たに公表されたヒープバッファオーバーフローにより、悪意あるRDPサーバーがヒープメモリを破損させ、クリップボードリダイレクトが有効な接続先エンドポイント上でリモートコード実行(RCE)を達成できる可能性があります。 Akallabeth氏はFree
すべての記事を読み込みました