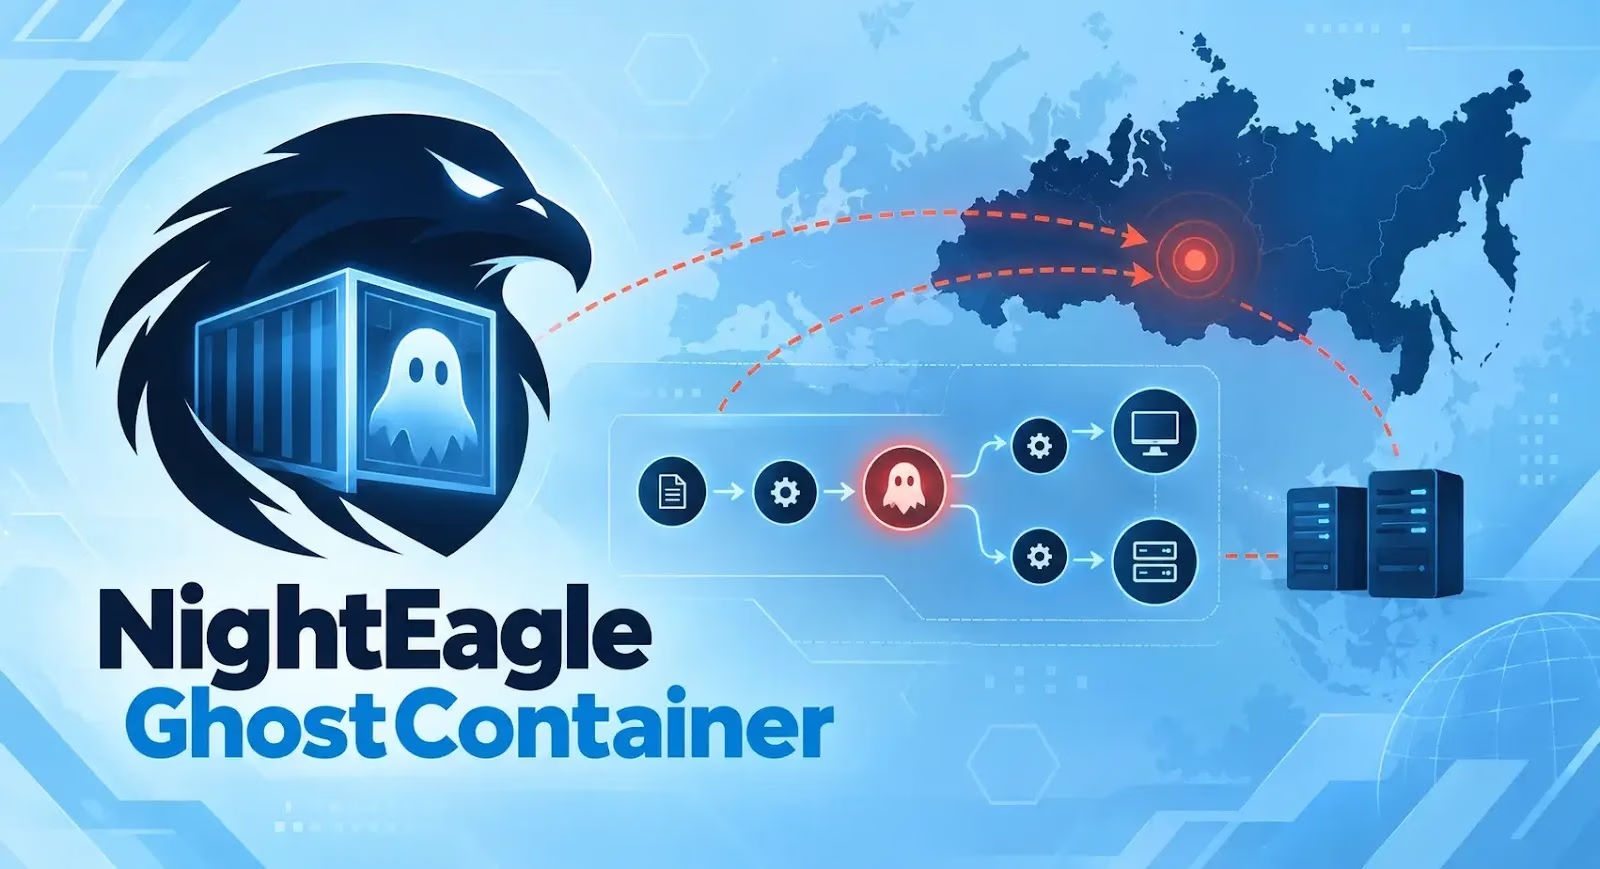
APT-Q-95としても追跡されているNightEagleは、これまで主にアジア各国の組織を標的としてきましたが、標的範囲をロシア企業にも拡大しています。
この脅威グループは少なくとも2023年から活動しており、現在は侵害したVPN認証情報、Microsoft Exchangeバックドア、RDPトンネリングツール、Active Directoryを狙った攻撃手法を組み合わせて、アクセス権の獲得と維持を図っています。
Kaspersky傘下のGlobal Emergency Response Teamの調査により、NightEagleが正規のツールと公開されている攻撃的セキュリティ用ユーティリティを組み合わせて使用していることが判明しました。
この手法により、攻撃者は被害者環境内を移動しながらも通常のネットワーク活動に紛れ込むことができます。
確認されたインシデントの大半で、NightEagleは有効ながらも侵害された企業VPN認証情報を使って初期アクセスを獲得していました。
これらのVPNセッションは、Cloudflare WARPトンネルに関連付けられたロシアのIPアドレスや、欧州の仮想プライベートサーバーインフラから発信されていました。
ネットワークへのアクセス後、このグループはMicrosoft ExchangeサーバーにGhostContainerバックドアを展開しました。
GhostContainerは.NETベースのマルウェアで、Neo-reGeorg、CVE-2020-0688を突くエクスプロイト、ysoserial由来のGhostWebShellコンポーネントなど、公開プロジェクトの要素を含んでいます。
研究者たちは正確な侵入経路を確認できていません。しかし、攻撃者はASP.NETの設定ファイルからExchangeの暗号鍵を抽出し、VIEWSTATEパラメータを改ざんしたうえで、GhostContainerをメモリ上で直接起動するペイロードを注入した可能性が高いと見ています。
このマルウェアは主に3つのコンポーネントで構成されています。Stubクラスは、特別に細工されたx-owa-urlpostdataヘッダーを通じてコマンド&コントロール(C2)からの指示を受け取ります。
また、amsi.dllやntdll.dllに関連付けられたメモリアドレスを改変することで、AMSIやWindowsのイベントログ記録を回避しようとします。残る2つのクラスは、仮想パスの作成、Webリクエストのリダイレクト、ネットワークトラフィックのプロキシ、ソケットの転送を行います。
Kasperskyは、GhostContainerをTrojan.MSIL.GhostContainer.genとして検出しています。
NightEagleはより高い権限を取得すると、リモートデスクトッププロトコル(RDP)接続を使って横方向に移動します。このグループは、正規プロジェクトを装ったアーカイブ化トンネリングツールをGitHubリポジトリからダウンロードしていました。
これらのアーカイブには、無害に見せかけるためadobe_32.exe、AdobeSync.exe、trueconf.exe、1cbroker.exe、1c-office-plugin.exeといった名前のファイルが含まれていました。
攻撃者はMicrosoft Dev Tunnelsと、公開ユーティリティであるrdp2tcpを組み合わせて使用していました。Microsoft Dev Tunnelsは、*.devtunnels.msドメインを通じてローカルサービスを公開できる正規サービスです。
NightEagleはこれを利用して、ポート3389番でRDPを公開していました。一方rdp2tcpは、既存のRDPセッション上でTCPトラフィックをトンネリングするため、目立つ新しいポートを開かずに内部システムへアクセスできます。
防御側は、Microsoft-Windows-RemoteDesktopServices-RdpCoreTS/Operationalログでrdp2tcpの活動を調査できます。イベント132番および148番には、rdp2tcpという名前、あるいは不審なランダムな英数字名を持つ仮想チャネルが表示されることがあると、securelistは述べています。
注: IPアドレスおよびドメインは、意図せず名前解決やハイパーリンク化されることを防ぐため、意図的に無害化されています(例: [.])。再度有効な形式に戻す作業は、MISP、VirusTotal、あるいは自組織のSIEMなど、管理された脅威インテリジェンス基盤内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。自社チーム向けに詳しく見る
翻訳元: https://cyberpress.org/nighteagle-targets-russia-networks/