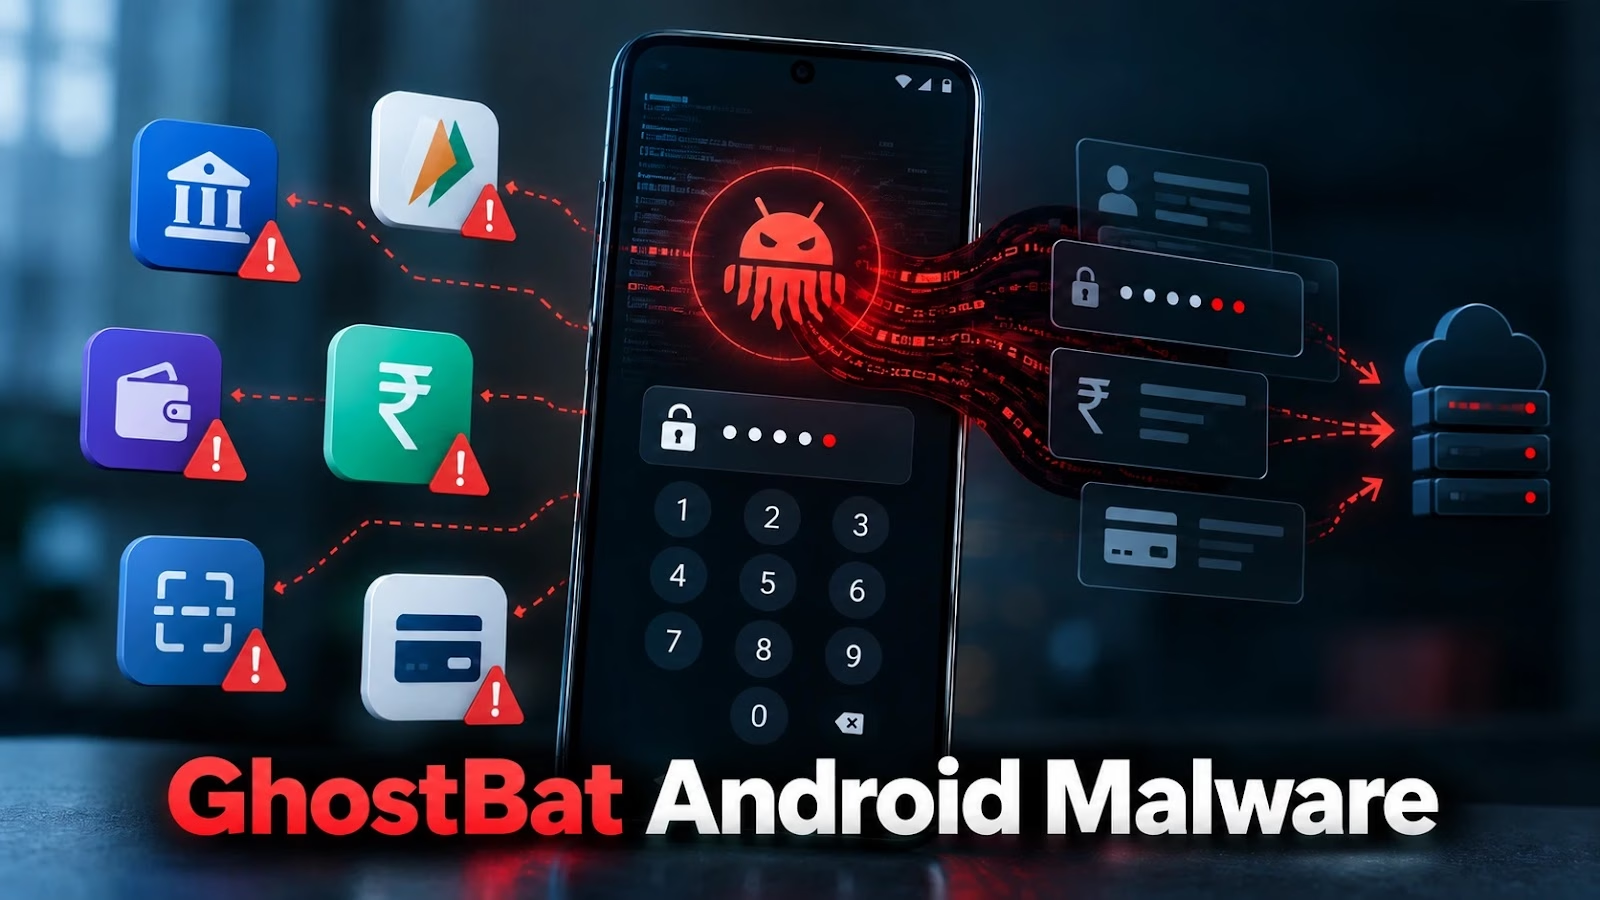
GhostBat RATの新たな亜種が、インドで使われている60のAndroid金融アプリのパッケージを標的にしていることが分かりました。この亜種は、ユーザー補助機能を悪用したPINの窃取に加え、透明なオーバーレイを重ねる手口を併用します。これにより、正規のGoogle PayやMobiKwikの画面上での操作を傍受します。
今回の発見は、Cybleが2025年10月に公表した調査の続報にあたります。この調査では、GhostBatが偽のmParivahanアプリを通じて拡散し、銀行関連のメッセージを収集して、偽の決済画面からUPIのPINを盗み取っていたことが報告されていました。
最新の亜種は、こうしたフィッシング用の偽画面にとどまりません。被害者が本物の金融アプリを使っている最中に、入力内容を窃取します。
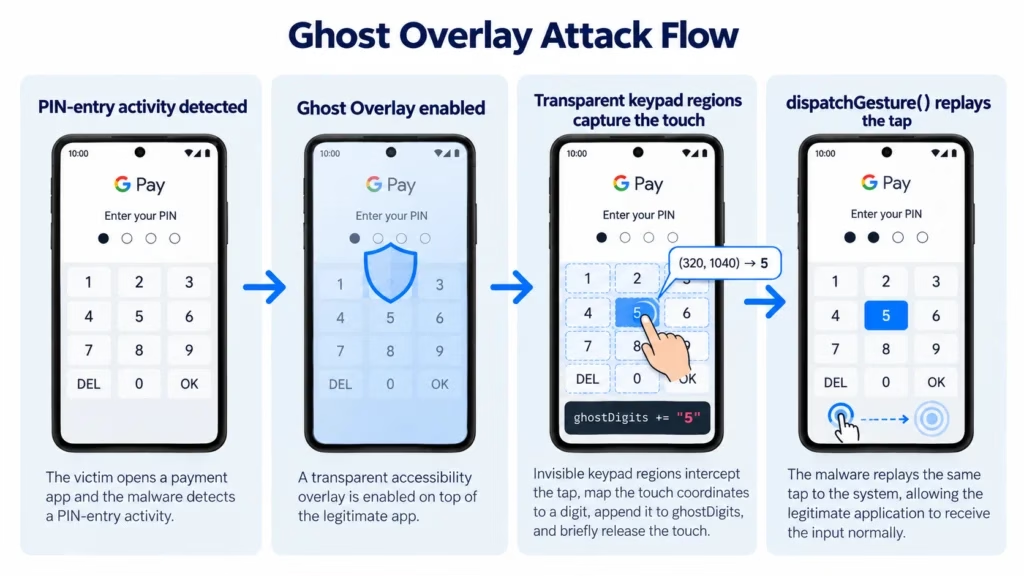
GhostBatの新機能の中でも特に目を引くのが「Ghost Overlay」です。この機能を使うには、被害者にAndroidのユーザー補助サービスへのアクセスを許可させる必要があります。有効化されると、マルウェアはフォアグラウンドで動作するアプリを監視し、標的となるPIN入力画面を特定します。
ProtectDevices
続いて、AndroidのTYPE_ACCESSIBILITY_OVERLAYウィンドウタイプを使い、本物のテンキーの上に12個の透明なタッチ領域を配置します。
被害者が数字を選ぶと、オーバーレイがそのタッチを傍受し、座標をキーパッドの値に対応付けます。その後、GhostBatは該当するオーバーレイ領域を一時的に解除します。そしてAccessibilityService.dispatchGesture()を呼び出し、正規アプリ内で同じ位置のタップを再現します。
削除や確定の操作も追跡します。このためマルウェアは、画面の見た目を差し替えることなく、入力が完了したPINの並びを復元できます。
これとは別に、ユーザー補助機能を使ったもう一つの窃取の仕組みがあります。こちらは、銀行、UPI、ウォレット、フィンテック、決済サービスに関連する60のパッケージ識別子にまで標的を広げています。
対象にはPhonePe、Paytm、BHIM、BharatPe、CREDなどが含まれます。Ghost Overlayとは異なり、この仕組みはユーザー補助イベントや画面の文脈を解釈して、PINに相当する入力を復元します。
なお、標的数の60は設定されたパッケージの数を示すものです。すべてのアプリへの攻撃が実際に成功したことを示す証拠ではありません。
窃取されたPINは、PinUploadWorkerを通じていったん端末内のキューに蓄積されます。その後、/pin-dataエンドポイントへ送信されます。
Cybleは、Ghost Overlayのデータを受信するインフラとしてapi.cloudsettle[.]orgを特定しました。収集された記録には、収集元を識別するためのタグが付けられています。
Cybleの調査では、このマルウェアが「GhostX」と結び付けられています。GhostXは、フィッシング、端末管理、バックエンド設定、マルウェア配布を支える、攻撃者が運用するより大規模なエコシステムです。
GhostBat Androidマルウェア
研究者らは、悪意のあるNextGen mParivahanのサンプルを解析する過程で、Firebaseのプロジェクト識別子ghostx-panelを発見しました。
公開状態にあったバックエンドには、クライアントの記録、管理者アカウント、ボットとユーザーの対応表、ログイン時刻、端末のフィンガープリント、セッション管理データが含まれていました。
StoreBig Data
こうしたデータ構造から、GhostXの運用管理基盤と、GhostBatのAndroid向けインプラントは別物であることが分かります。
SMSの誘導文、フィッシングURL、車両登録番号、受信者の電話番号が繰り返し変更されていました。これは、キャンペーンが継続的に管理されていることを示しています。
管理者とユーザーで役割が分かれていることから、複数の運用者を想定した構造だと考えられます。ただしCybleは、MaaS(Malware-as-a-Service)型の運用モデルについて、商用サービスとして確認されたわけではなく、あくまで可能性だと説明しています。
配布は、mParivahanやeChallanを装ったスミッシングで続いています。偽のダウンロードページや、GitHub上にホストされたAPKが使われています。
Cybleは、少なくとも6種類のローダー手法を確認しました。暗号化されたAPKコンテナやメモリ内でのDEX読み込みのほか、リモートダウンローダーや多段のネイティブアンパックなどがあります。
最新のローダーであるlibnetbridge.soは、暗号化されたアセットを順に処理します。RC4に似た変換、AES-256-GCMによる復号、zlibによる展開を経て、独自のMSZ1/MSP1コンテナを扱います。
最終的に分割APKのコンポーネントを復元し、悪意のある実行コードは主にsplit_config.dex.apkに格納されます。こうした多層構造のため、静的解析やペイロードの自動抽出は難しくなります。
Firebase Remote Configを使えば、運用者はAPKを再配布せずに、C2インフラ、標的パッケージ、一部の機能を変更できます。
このマルウェアは、HTTPS、Firebaseサービス、設定可能なWebSocketトンネルを組み合わせて遠隔操作を行います。
ユーザーは、交通違反の通知を装った身に覚えのないメッセージで届くAPKの利用を避けてください。アプリは公式の入手元で確認し、権限の要求も慎重に見極める必要があります。被害に遭った疑いがある場合は、速やかに取引銀行へ連絡し、被害を届け出てください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのサンドボックスをSOCに導入
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/ghostbat-android-malware/